WordPress 7.1.5 : 18 correctifs de sécurité et comment le pare-feu Hive couvre les quatre sans connexion
WordPress 7.1.5 corrige 18 failles de sécurité, dont quatre exploitables sans compte. Le pare-feu de ReportedIP Hive en couvrait déjà deux ; les deux autres sont couvertes par trois nouvelles règles, arrivées sur chaque site connecté le 19 novembre 2026.
Mettez d’abord WordPress à jour. La suite de cet article présente les quatre failles, montre ce que le pare-feu fait de chacune et explique comment fonctionne le WAF de Hive, avec des captures d’écran de l’extension et les chiffres des 30 derniers jours. L’interface de Hive est en anglais, les libellés sont cités tels quels.
Que corrige WordPress 7.1.5 ?
WordPress 7.1.5 est sorti le 18 novembre 2026 comme version de sécurité à cycle court. L’annonce officielle liste 18 vulnérabilités et deux mesures de durcissement. Quatorze des 18 exigent un compte sur le site, de l’abonné à l’administrateur. Les quatre ci-dessous, non.
| Faille | Ce qu’obtient un attaquant | Signalée par |
|---|---|---|
| Élévation de privilèges via les attributs du bloc Template Part | Contrôle du contenu jusqu’à l’exécution de code, sans compte | Logan Homolka |
| XSS stocké via les attributs de shortcode dans les commentaires | Un script dans un commentaire, exécuté chez chaque visiteur et admin | Rafie Muhammad |
| Termes de taxonomie privés exposés par le point de recherche de l’API REST | Les noms de termes privés, sans compte | Anthropic |
| Déni de service via des pingbacks XML-RPC groupés | Une requête qui fait contacter de nombreuses cibles par le site | Giovanni Cintolo |
Les 14 failles liées à un compte comprennent deux injections SQL, plusieurs vecteurs XSS stockés dans l’éditeur de blocs et le Customizer, ainsi qu’une prise de contrôle multisite d’un administrateur de site vers un super admin. Aucun pare-feu ne les corrige à votre place. La mise à jour, oui.
Lesquelles des quatre le pare-feu de Hive bloque-t-il ?
Nous avons vérifié les quatre contre le jeu de règles en production le matin du 19 novembre. Deux étaient déjà couvertes, deux ne l’étaient pas. Les lacunes sont comblées.
- Élévation de privilèges via Template Part : l’exploit contient une traversée de répertoire dans une requête REST. La règle de traversée fait partie de chaque jeu de règles Hive depuis le lancement du pare-feu, base intégrée comprise. Une seconde voie faisait passer l’appel REST par l’adresse d’un écran d’administration. La nouvelle règle
waf_admin_rest_routerefuse cette forme, car aucun écran d’administration n’accepte une route REST en paramètre. - XSS de shortcode dans les commentaires : l’astuce est un chevron échappé comme
\x3c, que WordPress retransformait en<après le passage de tous les filtres. Nos signatures de balisage cherchent un vrai chevron, celui-ci passait donc. La nouvelle règlewaf_xss_shortcode_escapereconnaît l’échappement suivi d’une forme de balise. - Termes privés via la recherche REST : un paramètre
subtypevide sur le point de recherche n’est jamais envoyé par un navigateur ni par l’éditeur de blocs. La nouvelle règlewaf_rest_search_empty_subtypele refuse. - Déni de service par pingback : Hive 3.0.10 refuse par défaut les appels XML-RPC groupés, le lot n’atteint donc jamais le gestionnaire de pingbacks. Aucune règle de pare-feu n’était nécessaire.
Les trois nouvelles règles sont au niveau de paranoïa 1, le niveau à faible taux de faux positifs que chaque offre utilise. Elles sont parties dans la version 13 du jeu de règles pour Pro, la version 5 pour Contributor et la version 12 pour les comptes Free en mode Community Network. Les sites en mode Local Shield les recevront avec la prochaine version de l’extension, car ils n’utilisent que la base intégrée.
Les règles sont un pont, pas une réparation. Elles font gagner du temps jusqu’à l’installation de la mise à jour, et elles arrêtent les scanners qui enverront ces requêtes pendant des années.
Comment fonctionne le WAF de Hive ?
Le pare-feu s’exécute dans l’extension à chaque requête du site public. Les utilisateurs connectés avec des droits d’édition et les adresses en liste blanche sont laissés tranquilles. Pour tous les autres, il vérifie trois choses :
- L’adresse, sous sa forme brute et sous deux formes décodées, afin que
%2e%2e%2fet../soient traités de la même façon. - Le corps de la requête, les champs de formulaire analysés comme les données brutes, pour les requêtes POST telles que les commentaires, les connexions et les appels REST.
- Le user agent, à la recherche de noms de scanners connus et de valeurs malformées.
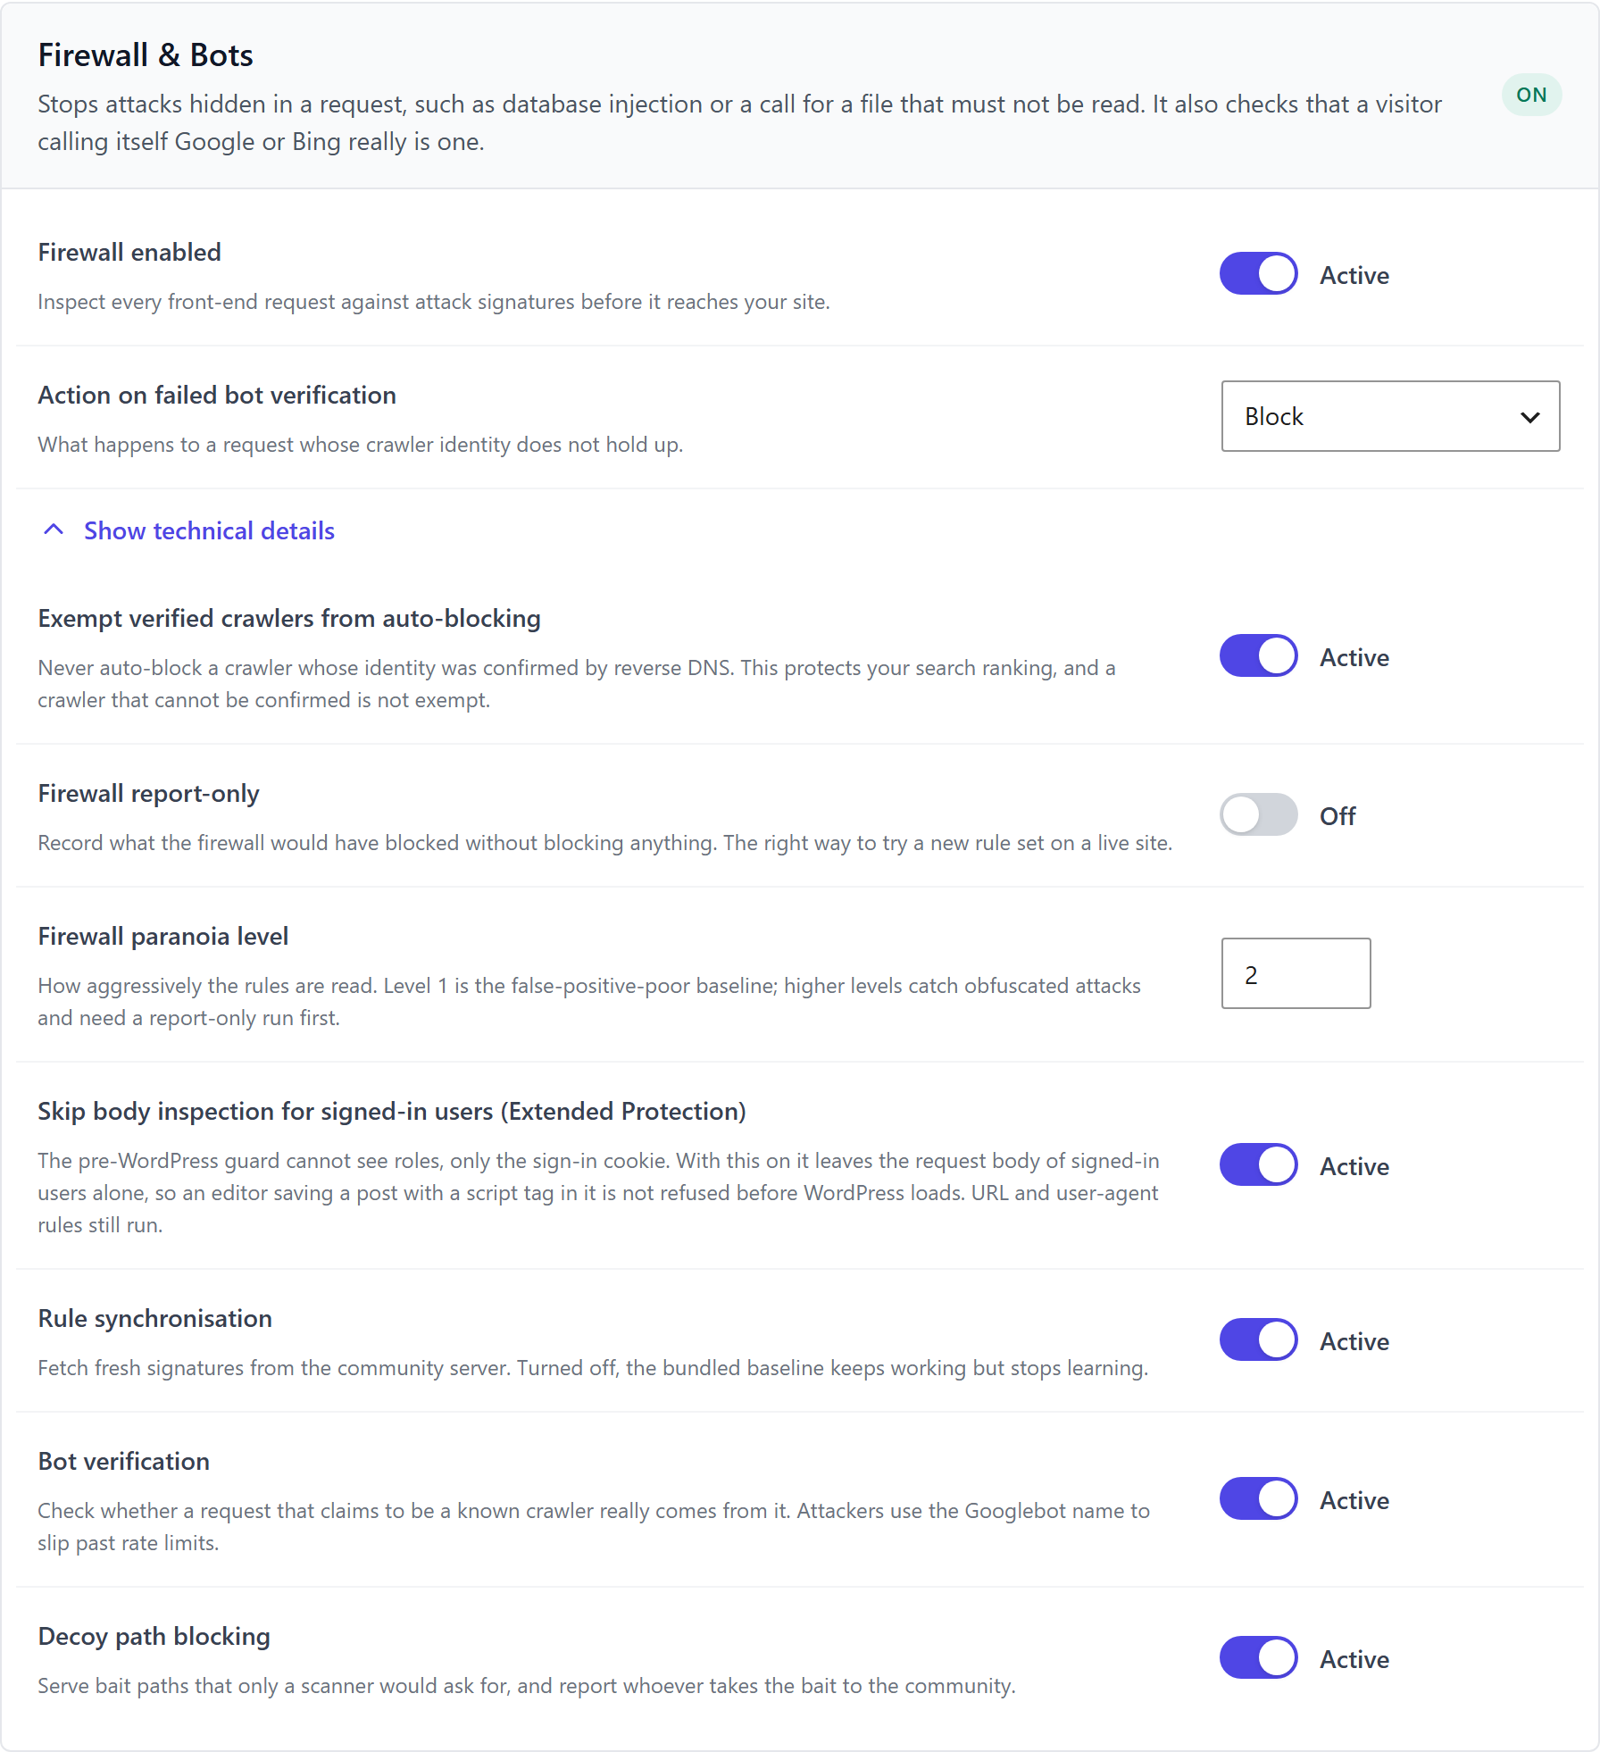
Chaque vérification s’appuie sur un jeu de règles composé de signatures signées. Une règle a un identifiant, un groupe comme xss ou path_traversal, un niveau de paranoïa de 1 à 3 et la partie de la requête qu’elle examine. Les règles de niveau 1 sont choisies pour ne produire presque aucun faux positif. Les niveaux 2 et 3 attrapent les attaques obscurcies et doivent d’abord être essayés en mode rapport seul.
D’où viennent les règles
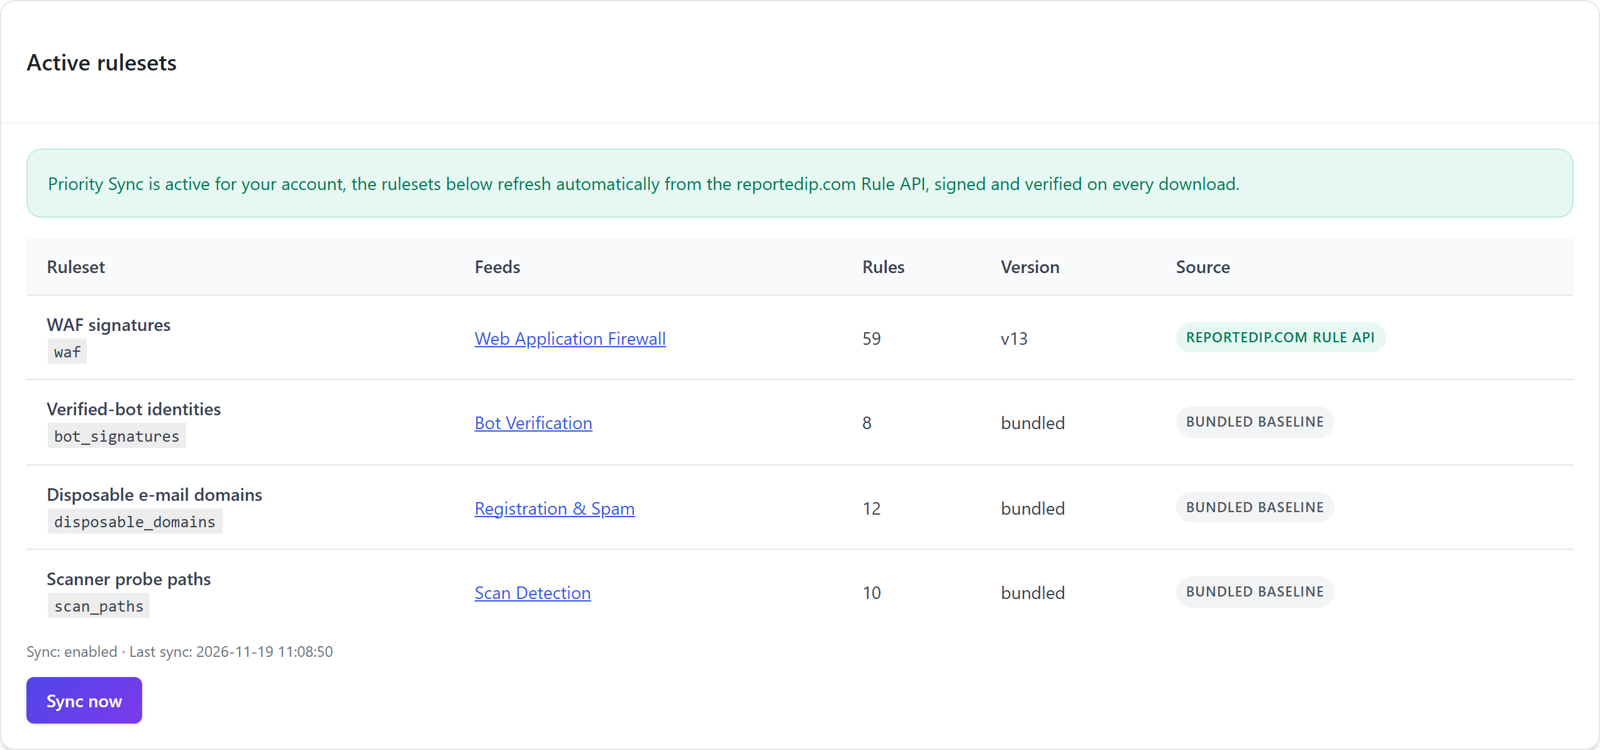
Les règles ne sont pas codées en dur dans l’extension. Ce sont des jeux de règles versionnés, maintenus sur reportedip.com et livrés par un flux de règles. Chaque téléchargement est signé avec Ed25519 et vérifié par l’extension avant utilisation. Un jeu de règles qui échoue à la vérification est écarté et le précédent reste actif. L’extension embarque aussi une base intégrée de 24 règles, si bien qu’un site est protégé même s’il ne parle jamais au flux.
- Les sites Free en mode Local Shield utilisent la base intégrée.
- Les comptes Free et Contributor en mode Community Network reçoivent les jeux de règles du serveur par le flux.
- Les comptes Pro reçoivent le jeu de règles le plus complet, 59 règles à ce jour, avec une Priority Sync quotidienne.
Ce qui se passe en cas de correspondance
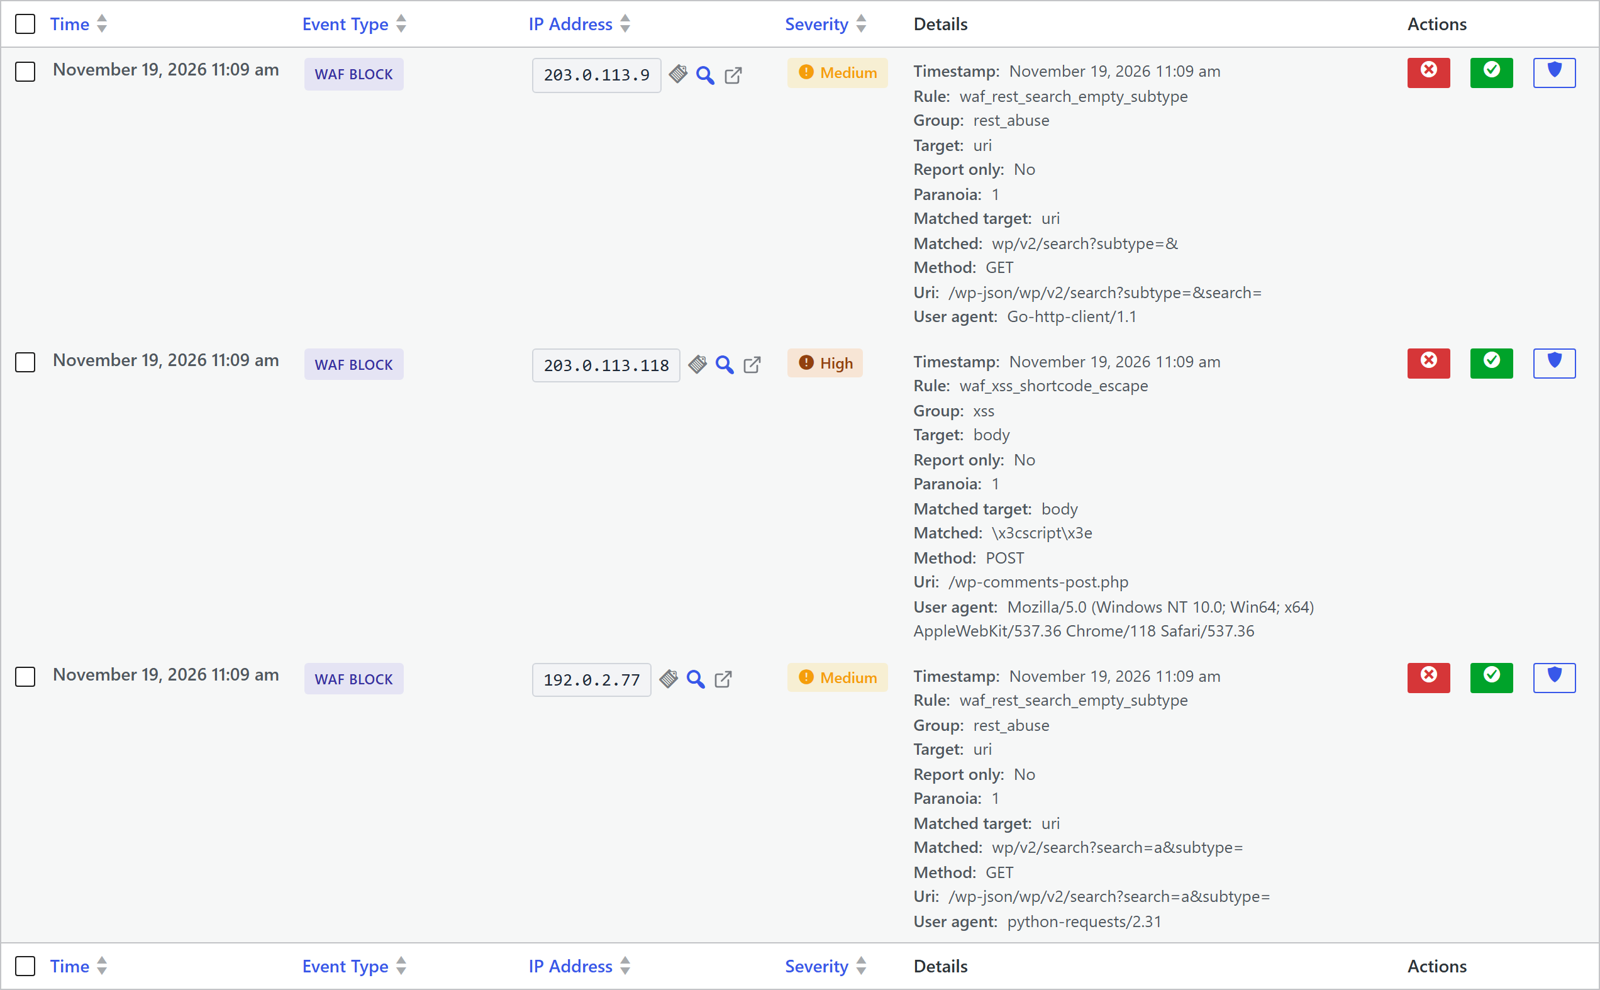
Une requête qui correspond à une règle reçoit une réponse 403 avec un code de référence. Ce code permet au propriétaire du site de retrouver l’entrée exacte du journal quand un visiteur signale un blocage à tort. L’entrée du journal conserve la règle, le groupe, le fragment détecté et un instantané de la requête.
Certains groupes bannissent l’adresse dès la première correspondance : injection de commandes, traversée de répertoire, accès à un webshell et sondes de fichiers, car aucune requête légitime ne ressemble à cela. Les groupes à risque de faux positifs plus élevé, comme XSS et injection SQL, ne bannissent une adresse qu’après des correspondances répétées dans un court laps de temps. Une adresse bannie est bloquée localement et, en mode Community Network, signalée à la communauté pour que chaque autre site connecté puisse la bloquer aussi.
Trois filets de sécurité
- Fail-open : une règle qui ne compile pas est ignorée et journalisée, elle ne peut pas faire tomber le site. La correspondance s’exécute avec une limite stricte de backtracking, une règle ne peut donc pas être transformée en déni de service contre le site lui-même.
- Exceptions sans code : chaque entrée WAF du journal possède un bouton Allow qui crée une exception pour cette règle et ce chemin.
- Extended Protection : les mêmes règles peuvent s’exécuter avant le chargement de WordPress, sous la forme d’un petit fichier de garde que l’extension écrit et entretient. Les requêtes bloquées ne coûtent alors presque rien, et la garde couvre des chemins qui n’atteignent jamais WordPress.
La documentation du pare-feu décrit les réglages en détail, et l’article Ce que fait un pare-feu applicatif WordPress approfondit la conception des règles.
Qu’a bloqué le pare-feu au cours des 30 derniers jours ?
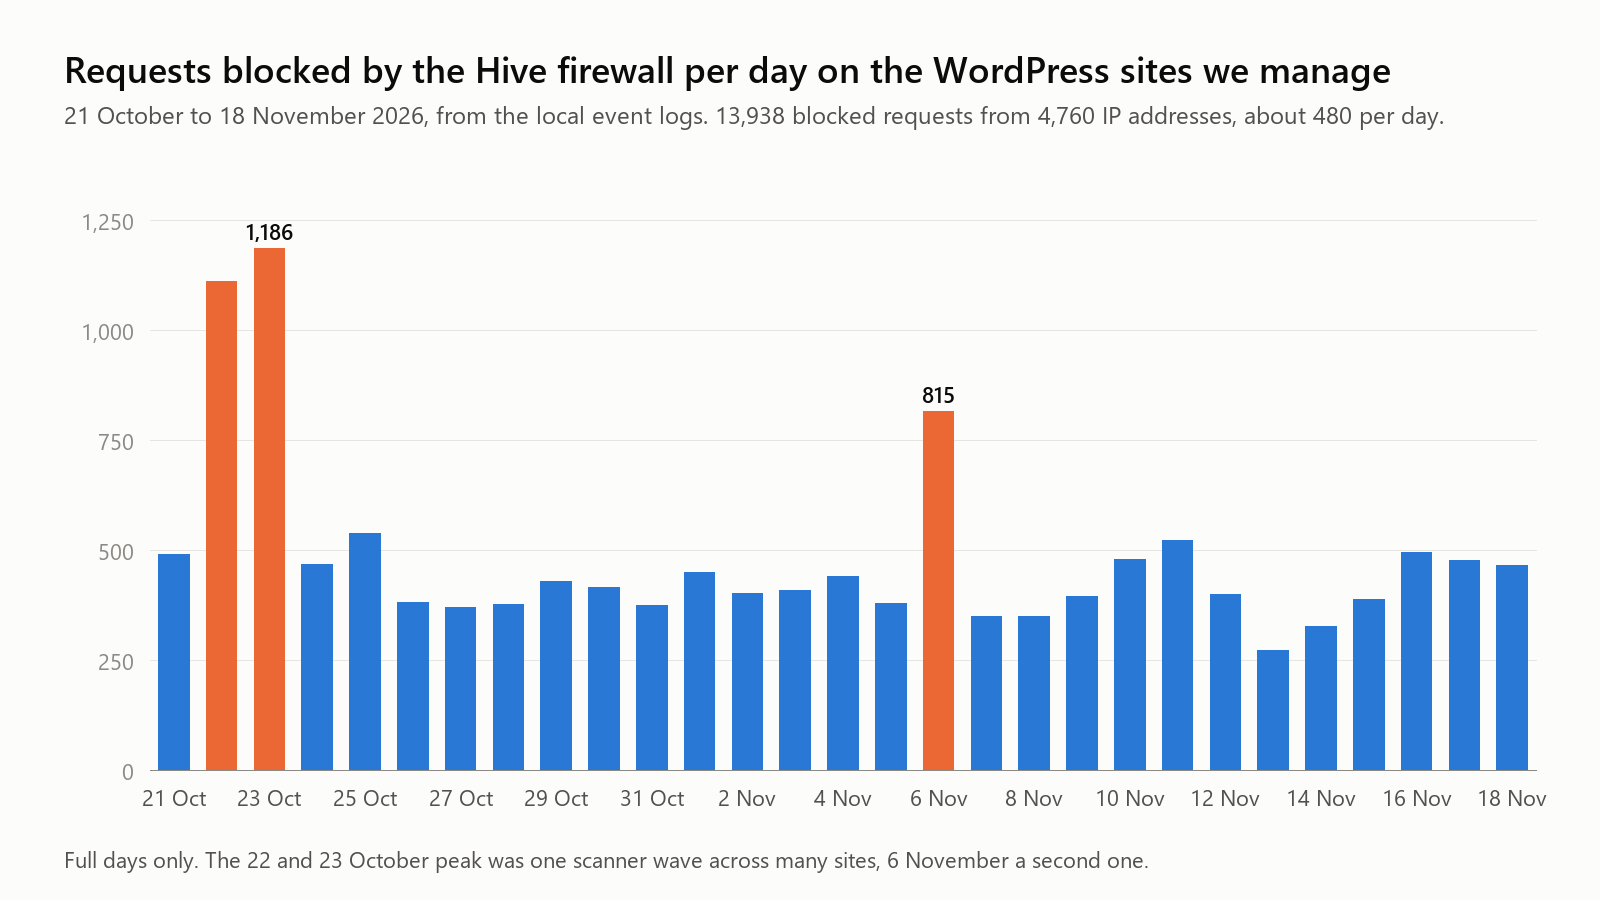
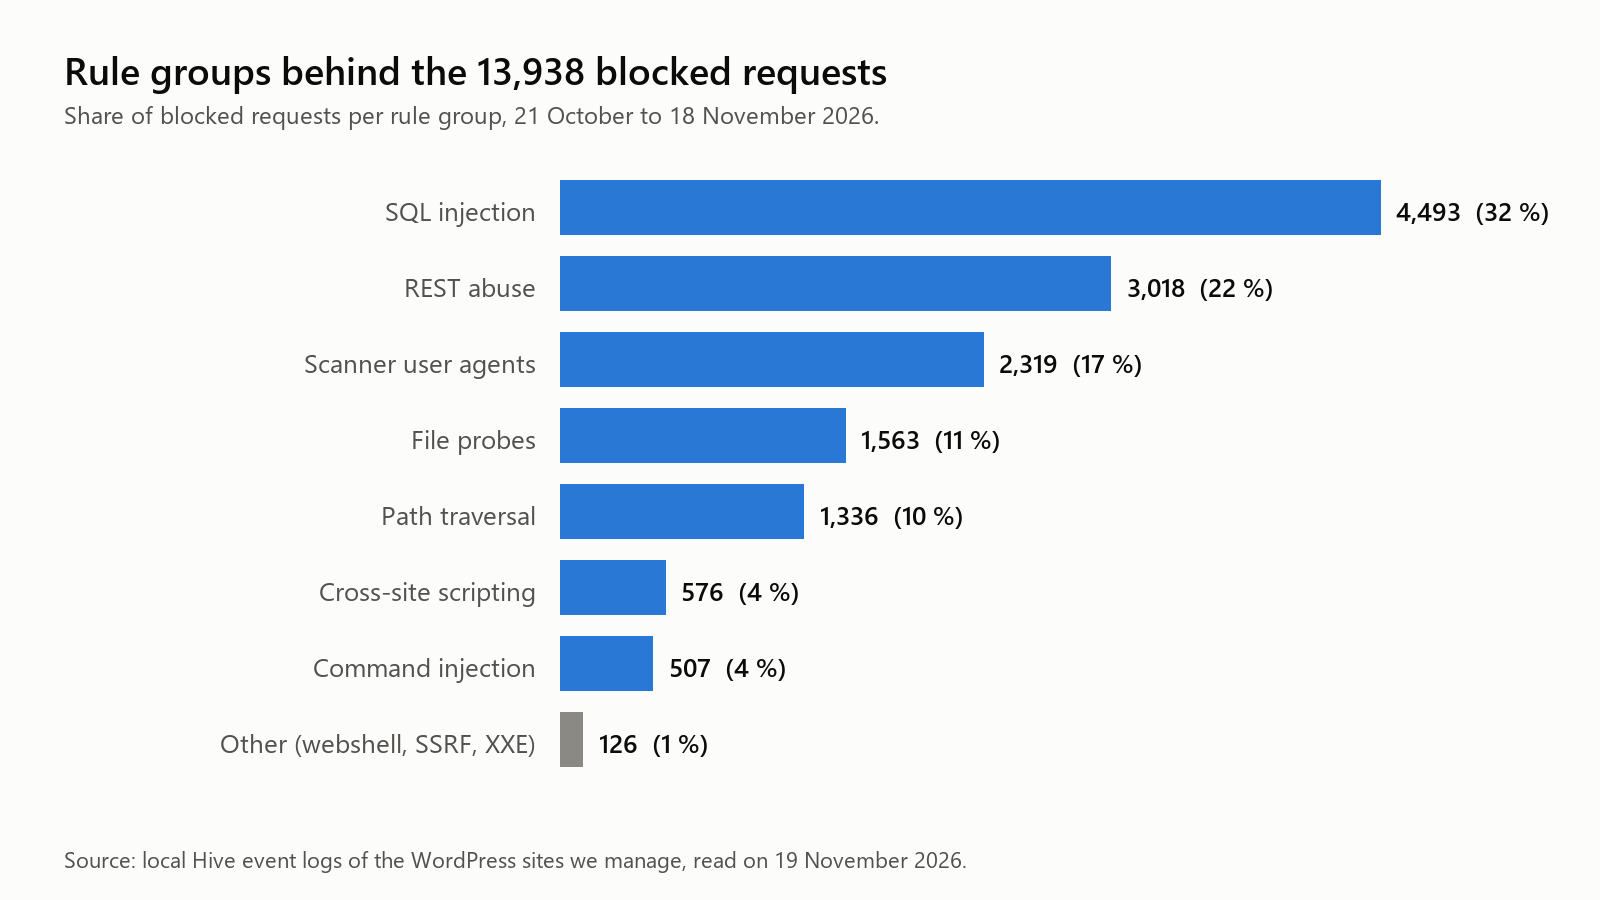
Pour voir ce que le pare-feu arrête réellement, nous avons lu les journaux d’événements locaux des sites WordPress que nous gérons. Entre le 21 octobre et le 18 novembre 2026, le pare-feu y a bloqué 13 938 requêtes provenant de 4 760 adresses IP, environ 480 par jour. 3 034 de ces adresses ont envoyé exactement une requête et ne sont jamais revenues. Le pic des 22 et 23 octobre était une vague de scanners qui a touché de nombreux sites en même temps, le 6 novembre une seconde.
Seule une partie atteint le réseau communautaire, car Hive signale une adresse lorsque le bannissement se déclenche, pas à chaque requête bloquée. Malgré cela, l’ensemble de la flotte Hive a signalé 9 654 bannissements du pare-feu provenant de 5 533 adresses IP attaquantes entre le 20 octobre et le 19 novembre 2026, dont 1 931 au cours des sept derniers jours.
Chaque adresse signalée alimente la liste de blocage partagée, qui contenait 10 722 adresses le matin du 19 novembre. La liste se nettoie d’elle-même : une adresse qui cesse d’attaquer en ressort.
Que doivent faire les propriétaires de sites WordPress maintenant ?
- Mettre à jour vers 7.1.5. Les branches plus anciennes reçoivent des rétroportages jusqu’à la 4.7 ; utilisez la dernière version de votre branche.
- Rechercher dans les commentaires récents les chaînes
\x3cet\074. Un commentaire qui les contient était une tentative, approuvé ou non. - Si vous n’utilisez pas les pingbacks, désactiver XML-RPC ou au moins son mode groupé. Hive fait ce dernier par défaut.
- Garder Hive à jour. La 3.0.10 est la version qui refuse les lots, et la prochaine version apportera les trois nouvelles règles dans la base intégrée.
Ces étapes s’inscrivent dans la liste de durcissement WordPress. Pour la race condition du programme de mise à jour corrigée il y a trois semaines, voir WordPress 7.1.4 et comment Hive la bloque.
FAQ sur WordPress 7.1.5 et le pare-feu de Hive
Les utilisateurs Free reçoivent-ils les nouvelles règles ?
Les comptes Free en mode Community Network ont reçu les trois règles par le flux de règles le 19 novembre, dans la version 12 du jeu de règles. Les sites en mode Local Shield utilisent la base intégrée et recevront les règles avec la prochaine version de l’extension. La correction des 18 failles reste la mise à jour elle-même.
La règle de shortcode bloque-t-elle les commentaires normaux ?
La règle ne correspond qu’à un chevron échappé directement suivi d’une forme de balise, par exemple un < échappé plus un nom de balise et un attribut. De la prose sur les séquences d’échappement, des chemins Windows et des shortcodes ordinaires ne correspondent pas. Une correspondance est journalisée avec le fragment détecté, et le bouton Allow crée une exception si un site a vraiment besoin de telles saisies.
Le pare-feu remplace-t-il la mise à jour ?
Non. Le pare-feu couvre les quatre failles qui ne demandent aucune connexion, et seulement celles-là. Les 14 failles qui demandent un compte ne sont fermées que par la mise à jour. Les règles protègent un site pendant les heures ou les jours entre la publication et la mise à jour, et elles tiennent ensuite les scanners à l’écart.
ReportedIP Hive bloque des attaques comme celles-ci sur chaque site connecté et partage les IP attaquantes avec le réseau communautaire. L’offre Free comprend le pare-feu et le flux de règles.