WordPress 7.1.5: 18 Sicherheitskorrekturen und wie die Hive-Firewall die vier ohne Login abdeckt
WordPress 7.1.5 schließt 18 Sicherheitslücken, vier davon lassen sich ohne Konto ausnutzen. Zwei der vier deckte die Firewall von ReportedIP Hive bereits ab, die anderen beiden decken drei neue Regeln ab, die am 19. November 2026 jede verbundene Website erreicht haben.
Aktualisieren Sie zuerst WordPress. Der Rest dieses Beitrags nennt die vier Lücken, zeigt, was die Firewall mit jeder davon macht, und erklärt, wie die Hive-WAF arbeitet, mit Screenshots aus dem Plugin und den Zahlen der letzten 30 Tage.
Was behebt WordPress 7.1.5?
WordPress 7.1.5 erschien am 18. November 2026 als Sicherheitsrelease mit kurzem Zyklus. Der offizielle Release-Beitrag listet 18 Schwachstellen und zwei Härtungsmaßnahmen. Vierzehn der 18 brauchen ein Konto auf der Website, vom Abonnenten bis zum Administrator. Die vier unten nicht.
| Lücke | Was ein Angreifer bekommt | Gemeldet von |
|---|---|---|
| Rechteausweitung über Attribute des Template-Part-Blocks | Kontrolle über Inhalte bis hin zur Ausführung von Code, ohne Konto | Logan Homolka |
| Gespeichertes XSS über Shortcode-Attribute in Kommentaren | Ein Skript im Kommentar, das bei jedem Besucher und Admin läuft | Rafie Muhammad |
| Private Taxonomie-Begriffe über den REST-Suchendpunkt | Namen privater Begriffe, ohne Konto | Anthropic |
| Denial of Service über gebündelte XML-RPC-Pingbacks | Eine Anfrage, die die Website viele Ziele kontaktieren lässt | Giovanni Cintolo |
Zu den 14 kontogebundenen Lücken gehören zwei SQL-Injections, mehrere gespeicherte XSS-Vektoren im Block-Editor und im Customizer sowie eine Multisite-Übernahme vom Site-Administrator zum Super-Admin. Die behebt keine Firewall. Das Update schon.
Welche der vier blockiert die Hive-Firewall?
Wir haben alle vier am Morgen des 19. November gegen den Live-Regelsatz geprüft. Zwei waren schon abgedeckt, zwei nicht. Die Lücken sind geschlossen.
- Rechteausweitung über Template Part: Der Exploit enthält einen Verzeichniswechsel in einer REST-Anfrage. Die Traversal-Regel gehört seit dem Start der Firewall zu jedem Hive-Regelsatz, auch zur mitgelieferten Basis. Ein zweiter Weg leitete den REST-Aufruf über die Adresse einer Admin-Seite. Die neue Regel
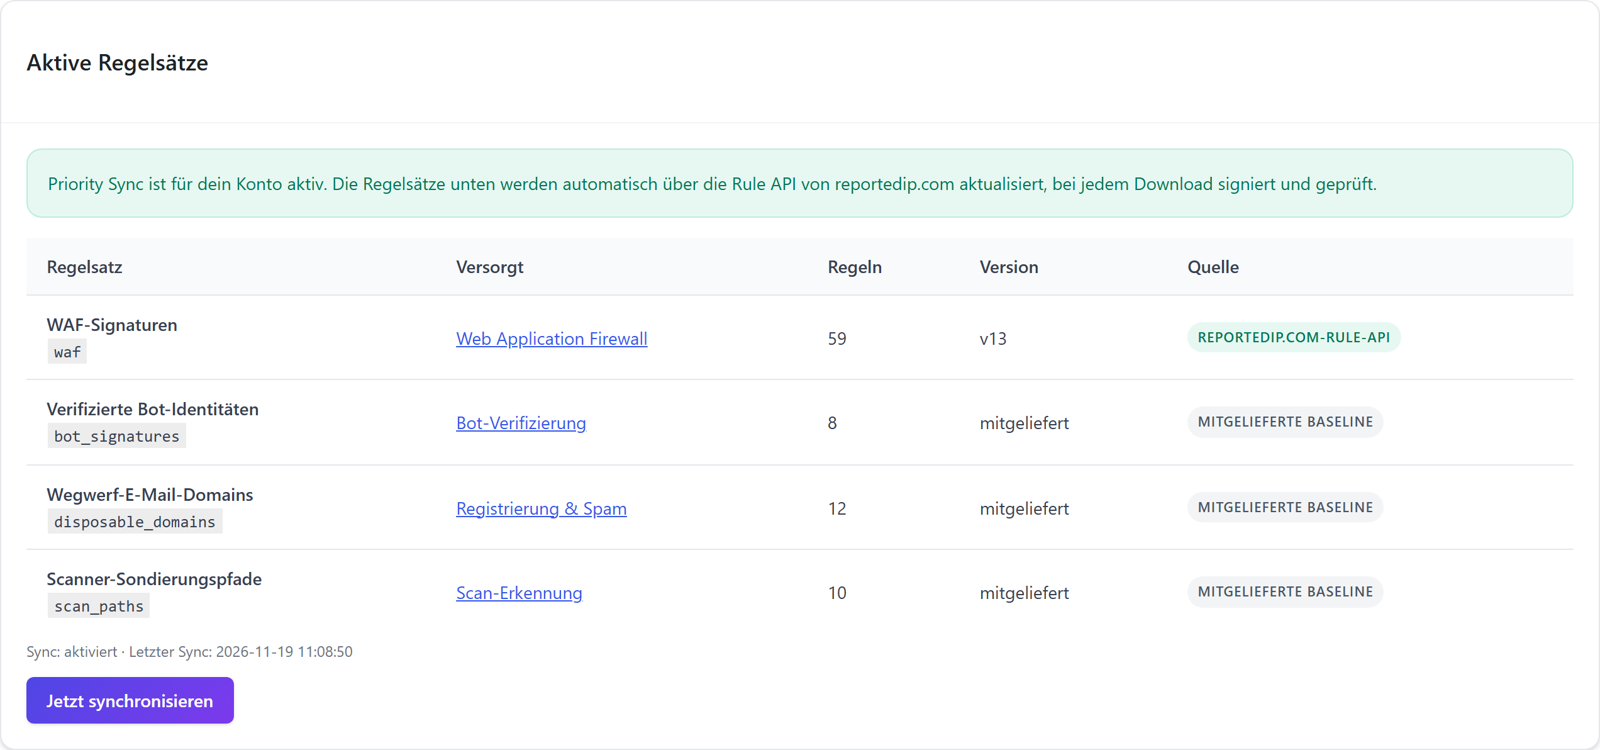
waf_admin_rest_routeweist diese Form ab, denn keine Admin-Seite nimmt eine REST-Route als Parameter entgegen. - Shortcode-XSS in Kommentaren: Der Trick ist eine maskierte spitze Klammer wie
\x3c, die WordPress erst nach allen Filtern wieder in<verwandelte. Unsere Markup-Signaturen suchen nach einer echten Klammer, deshalb kam das durch. Die neue Regelwaf_xss_shortcode_escapeerkennt die Maskierung, auf die eine Tag-Form folgt. - Private Begriffe über die REST-Suche: Ein leerer Parameter
subtypeam Suchendpunkt wird weder von einem Browser noch vom Block-Editor gesendet. Die neue Regelwaf_rest_search_empty_subtypeweist ihn ab. - Pingback-Denial-of-Service: Hive 3.0.10 weist gebündelte XML-RPC-Aufrufe standardmäßig ab, das Bündel erreicht den Pingback-Handler also nie. Dafür war keine Firewall-Regel nötig.
Alle drei neuen Regeln liegen auf Paranoia-Stufe 1, der fehlalarmarmen Stufe, die jeder Tarif nutzt. Sie gingen in Regelsatz-Version 13 für Pro, Version 5 für Contributor und Version 12 für Free-Konten im Community-Network-Modus hinaus. Websites im Local-Shield-Modus bekommen sie mit dem nächsten Plugin-Release, weil sie nur die mitgelieferte Basis nutzen.
Regeln sind eine Brücke, keine Reparatur. Sie verschaffen Zeit, bis das Update installiert ist, und sie fangen die Scanner ab, die diese Anfragen noch jahrelang senden werden.
Wie arbeitet die Hive-WAF?
Die Firewall läuft im Plugin bei jeder Frontend-Anfrage. Angemeldete Nutzer mit Bearbeitungsrechten und Adressen auf der Whitelist lässt sie in Ruhe. Bei allen anderen prüft sie drei Dinge:
- Die Adresse, in roher Form und in zwei dekodierten Formen, damit
%2e%2e%2fund../gleich behandelt werden. - Den Request-Body, sowohl die geparsten Formularfelder als auch die Rohdaten, bei POST-Anfragen wie Kommentaren, Logins und REST-Aufrufen.
- Den User-Agent, auf bekannte Scanner-Namen und fehlerhafte Werte.
Jede Prüfung läuft gegen einen Regelsatz aus signierten Signaturen. Eine Regel hat eine ID, eine Gruppe wie xss oder path_traversal, eine Paranoia-Stufe von 1 bis 3 und den Teil der Anfrage, den sie betrachtet. Regeln der Stufe 1 sind so gewählt, dass sie fast keine Fehlalarme auslösen. Die Stufen 2 und 3 erwischen verschleierte Angriffe und sollten zuerst im Nur-Melden-Modus laufen.
Woher die Regeln kommen
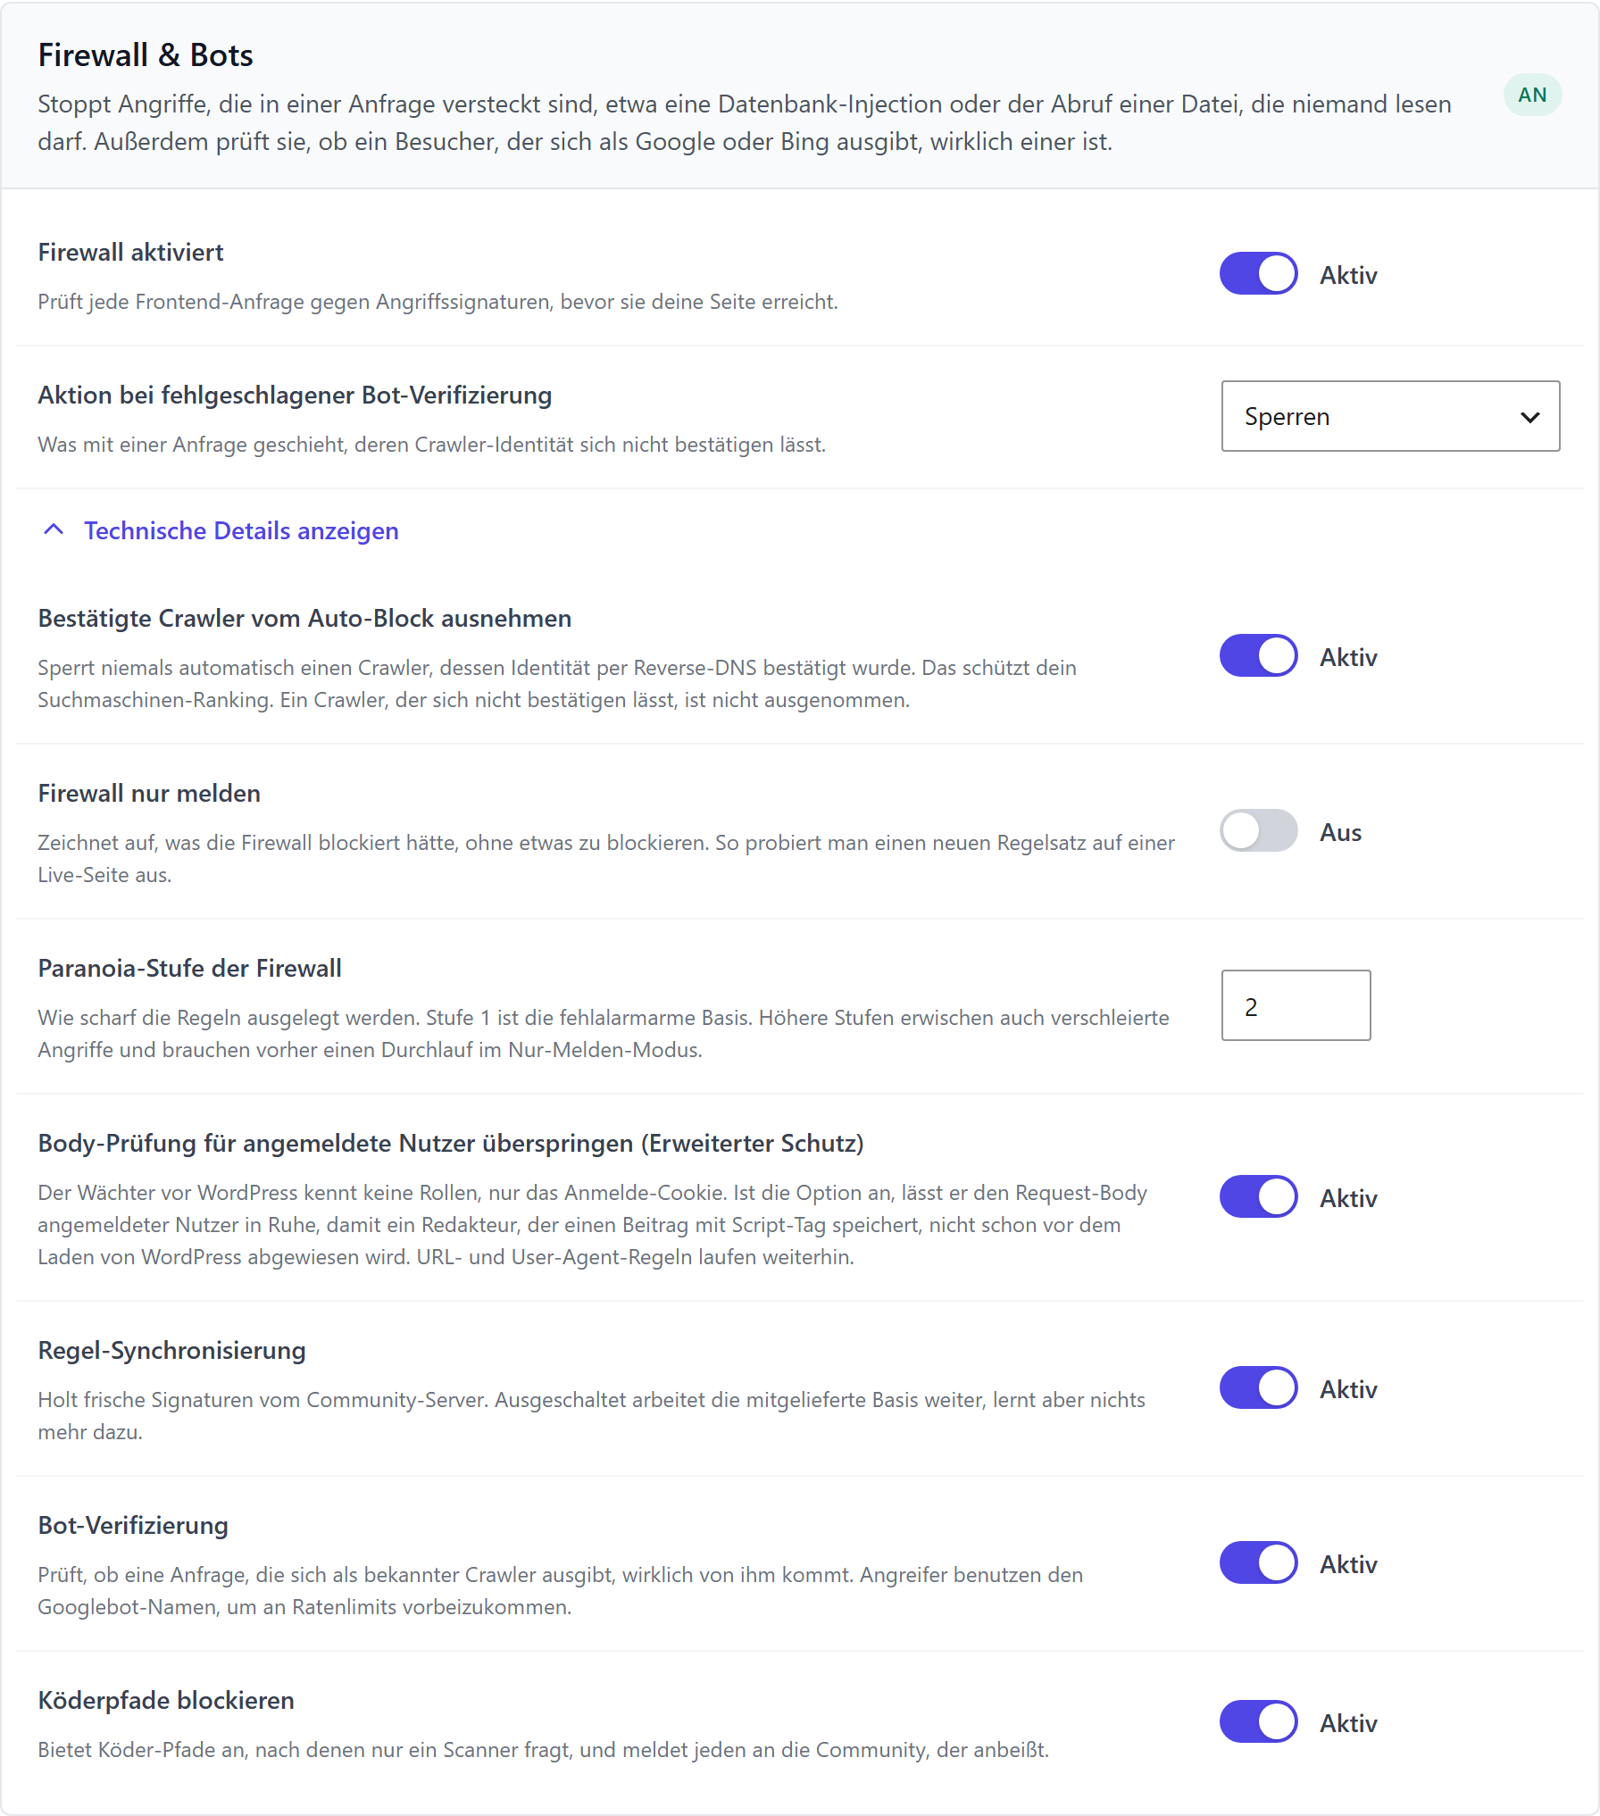
Die Regeln sind nicht fest im Plugin verankert. Es sind versionierte Regelsätze, die auf reportedip.com gepflegt und über einen Regel-Feed ausgeliefert werden. Jeder Download ist mit Ed25519 signiert und wird vom Plugin geprüft, bevor er genutzt wird. Ein Regelsatz, der die Prüfung nicht besteht, wird verworfen, der vorherige bleibt aktiv. Das Plugin bringt außerdem eine mitgelieferte Basis mit 24 Regeln mit, sodass eine Website auch dann geschützt ist, wenn sie nie mit dem Feed spricht.
- Free-Websites im Local-Shield-Modus nutzen die mitgelieferte Basis.
- Free- und Contributor-Konten im Community-Network-Modus erhalten die Server-Regelsätze über den Feed.
- Pro-Konten erhalten den tiefsten Regelsatz, heute 59 Regeln, mit täglichem Priority Sync.
Was bei einem Treffer passiert
Eine Anfrage, die auf eine Regel passt, bekommt eine 403-Antwort mit einem Referenzcode. Mit dem Code findet der Betreiber den genauen Logeintrag, wenn ein Besucher eine falsche Sperre meldet. Der Logeintrag speichert die Regel, die Gruppe, das getroffene Fragment und einen Schnappschuss der Anfrage.
Manche Gruppen sperren die Adresse beim ersten Treffer: Command Injection, Verzeichniswechsel, Webshell-Zugriffe und Dateisonden, denn keine legitime Anfrage sieht so aus. Gruppen mit höherem Fehlalarmrisiko wie XSS und SQL-Injection sperren eine Adresse erst nach wiederholten Treffern in einem kurzen Zeitfenster. Eine gesperrte Adresse wird lokal blockiert und im Community-Network-Modus an die Community gemeldet, damit jede andere verbundene Website sie ebenfalls blockieren kann.
Drei Sicherheitsnetze
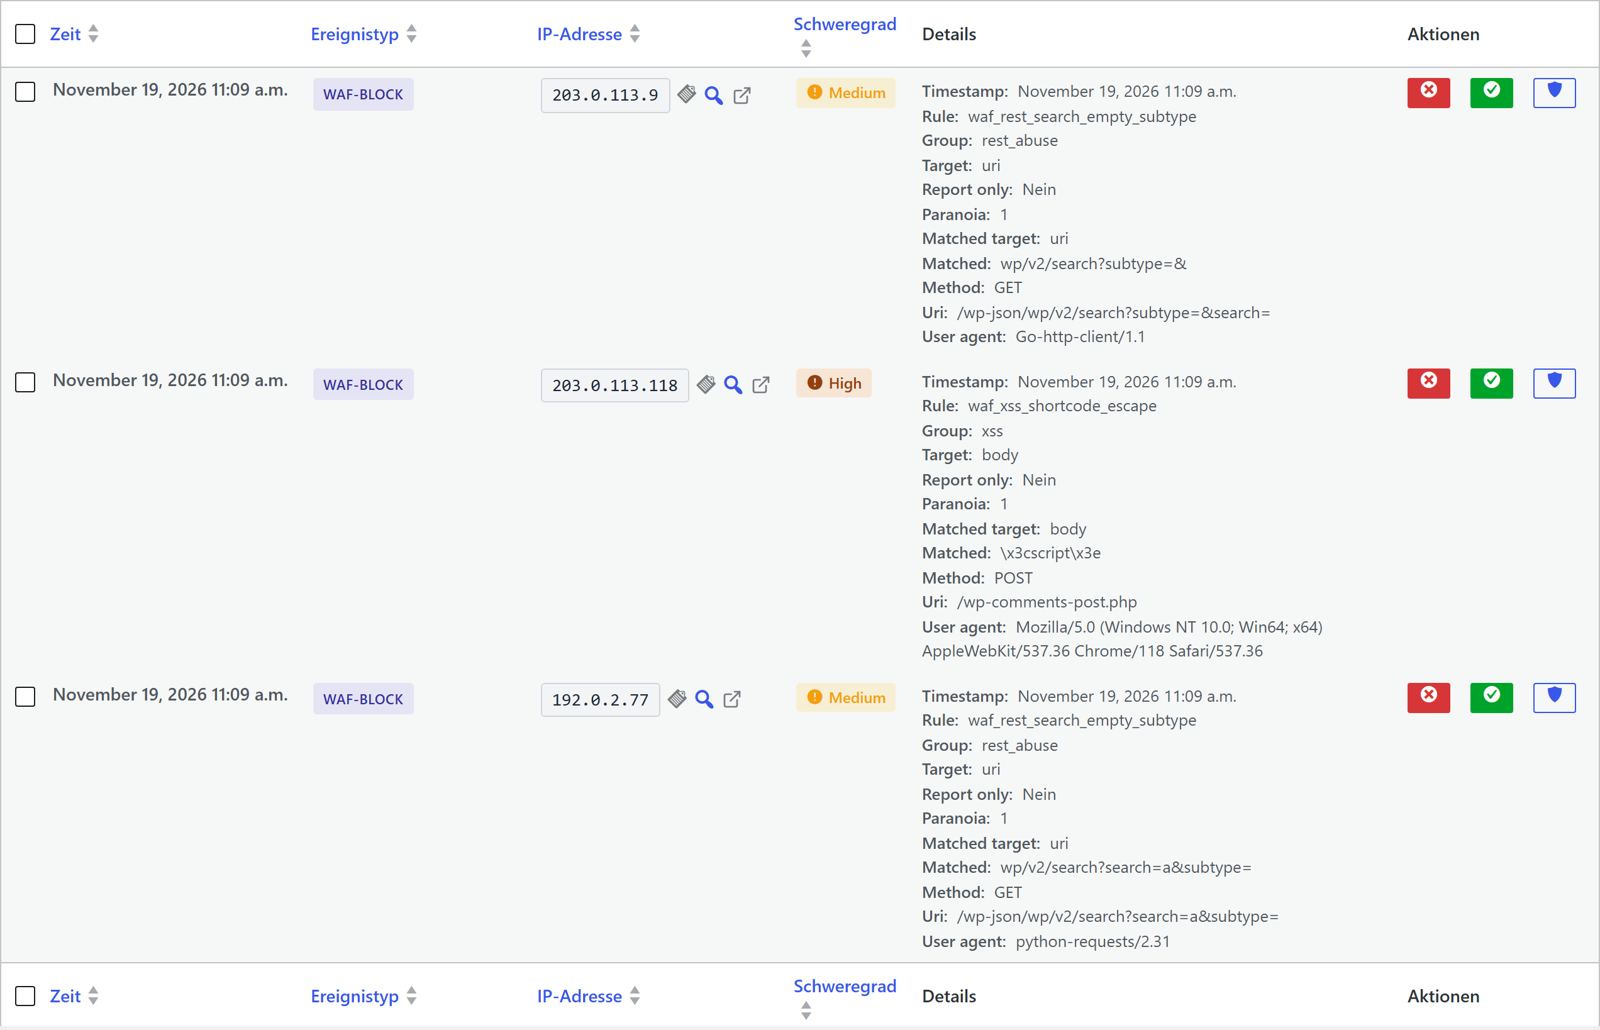
- Fail-open: Eine Regel, die sich nicht kompilieren lässt, wird übersprungen und protokolliert, sie kann die Website nicht lahmlegen. Der Abgleich läuft mit einem strikten Backtracking-Limit, eine Regel lässt sich also nicht in einen Denial of Service gegen die eigene Website verwandeln.
- Ausnahmen ohne Code: Jeder WAF-Logeintrag hat einen Button „Erlauben“, der eine Ausnahme für diese Regel und diesen Pfad anlegt.
- Erweiterter Schutz: Dieselben Regeln können laufen, bevor WordPress lädt, als kleine Wächterdatei, die das Plugin schreibt und pflegt. Blockierte Anfragen kosten dann fast nichts, und der Wächter deckt Pfade ab, die WordPress nie erreichen.
Die Firewall-Dokumentation beschreibt die Einstellungen im Detail, und der Beitrag Was eine WordPress Web Application Firewall leistet geht tiefer auf das Regeldesign ein.
Was hat die Firewall in den letzten 30 Tagen geblockt?
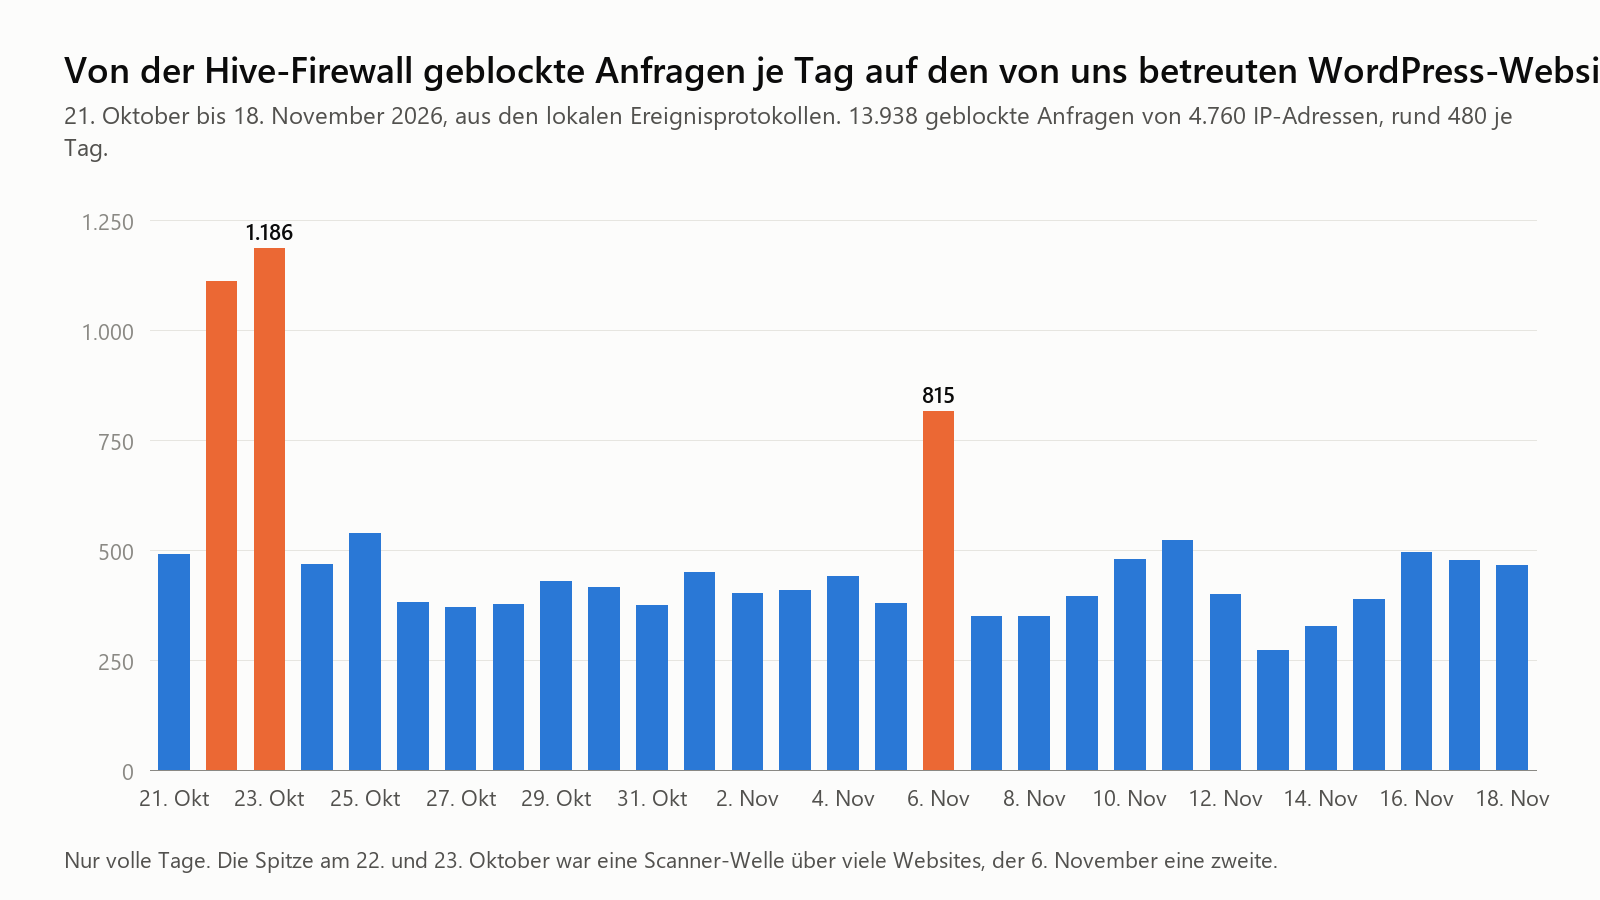
Um zu sehen, was die Firewall tatsächlich stoppt, haben wir die lokalen Ereignisprotokolle der von uns betreuten WordPress-Websites gelesen. Zwischen dem 21. Oktober und dem 18. November 2026 blockte die Firewall dort 13.938 Anfragen von 4.760 IP-Adressen, rund 480 je Tag. 3.034 dieser Adressen schickten genau eine Anfrage und kamen nie wieder. Die Spitze am 22. und 23. Oktober war eine Scanner-Welle, die viele Websites gleichzeitig traf, der 6. November eine zweite.
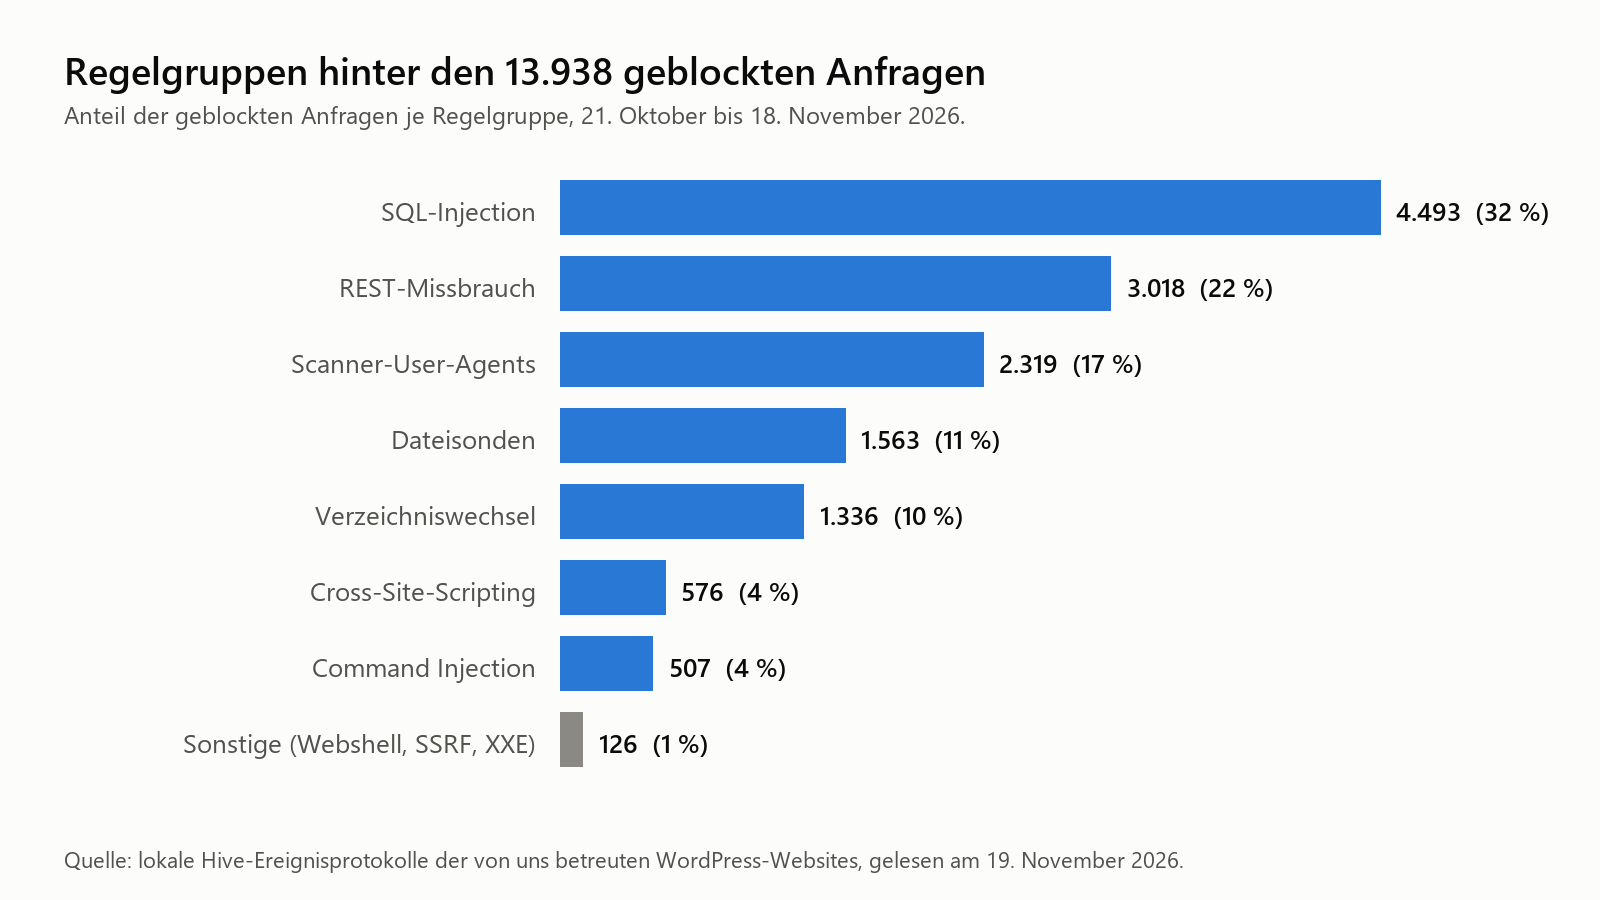
Nur ein Teil davon erreicht das Community-Netzwerk, denn Hive meldet eine Adresse erst, wenn die Sperre greift, nicht bei jeder geblockten Anfrage. Trotzdem meldete die gesamte Hive-Flotte zwischen dem 20. Oktober und dem 19. November 2026 9.654 Firewall-Sperren von 5.533 angreifenden IP-Adressen, 1.931 davon in den letzten sieben Tagen.
Jede gemeldete Adresse fließt in die gemeinsame Sperrliste, die am Morgen des 19. November 10.722 Adressen enthielt. Die Liste reinigt sich selbst: Eine Adresse, die nicht mehr angreift, fällt wieder heraus.
Was sollten Betreiber von WordPress-Websites jetzt tun?
- Auf 7.1.5 aktualisieren. Ältere Zweige bekommen Backports bis hinunter zu 4.7; nutzen Sie das neueste Release Ihres Zweigs.
- Aktuelle Kommentare nach den Zeichenfolgen
\x3cund\074durchsuchen. Ein Kommentar, der sie enthält, war ein Versuch, freigegeben oder nicht. - Wenn Sie keine Pingbacks nutzen, XML-RPC abschalten oder zumindest den Bündelmodus. Letzteres macht Hive standardmäßig.
- Hive auf dem aktuellen Stand halten. 3.0.10 ist das Release mit der Bündel-Abweisung, und das nächste Release bringt die drei neuen Regeln in der mitgelieferten Basis mit.
Diese Schritte passen in die WordPress-Härtungs-Checkliste. Zur Race Condition im Updater, die vor drei Wochen behoben wurde, siehe WordPress 7.1.4 und wie Hive sie blockiert.
FAQ zu WordPress 7.1.5 und der Hive-Firewall
Bekommen Free-Nutzer die neuen Regeln?
Free-Konten im Community-Network-Modus haben die drei Regeln am 19. November über den Regel-Feed erhalten, in Regelsatz-Version 12. Websites im Local-Shield-Modus nutzen die mitgelieferte Basis und erhalten die Regeln mit dem nächsten Plugin-Release. Die Reparatur für alle 18 Lücken bleibt das Update selbst.
Blockiert die Shortcode-Regel normale Kommentare?
Die Regel passt nur auf eine maskierte spitze Klammer, auf die direkt eine Tag-Form folgt, zum Beispiel ein maskiertes < plus Tag-Name und Attribut. Prosa über Escape-Sequenzen, Windows-Pfade und gewöhnliche Shortcodes passen nicht. Ein Treffer wird mit dem getroffenen Fragment protokolliert, und der Button „Erlauben“ legt eine Ausnahme an, wenn eine Website solche Eingaben wirklich braucht.
Ersetzt die Firewall das Update?
Nein. Die Firewall deckt die vier Lücken ab, die kein Login brauchen, und nur diese. Die 14 Lücken, die ein Konto brauchen, schließt allein das Update. Die Regeln schützen eine Website in den Stunden oder Tagen zwischen Release und Update, und sie halten die Scanner danach fern.
ReportedIP Hive blockiert Angriffe wie diese auf jeder verbundenen Website und teilt die angreifenden IPs mit dem Community-Netzwerk. Der Free-Tarif enthält die Firewall und den Regel-Feed.