Skip to main contentSkip to footer
Plugin de sécurité WordPress · Multisite · Made in Germany

ReportedIP Hive : bloquez les attaques Brute-Force avant qu’elles n’atteignent WordPress

Réputation IP en temps réel issue d’un réseau communautaire de surveillance des menaces, seize Attack Sensors, dont un Web Application Firewall, et une authentification à deux facteurs à quatre méthodes. Noyau open source, relais hébergé dans l’UE, DPA conforme au RGPD, développé et exploité en Allemagne.

Le plugin lui-même est gratuit : protection locale complète, sans inscription et sans compte. Les formules payantes ajoutent le relais géré. Comparer les formules

Version 2.1.62PHP 8.1+ · WP 5.9–7.0Relais hébergé dans l’UE · DPA incluse
Open source · GPL-2.0 Pas de télémétrie E-mails et SMS réservés à l’UE · DPA Fabriqué en Allemagne Version 2.1.62
Liste complète des fonctionnalités

Toutes les fonctionnalités de Hive, sur un seul écran

Un seul plugin, pas d'abonnement supplémentaire. Le cœur du système de détection et d'identification est gratuit et sous licence GPL-2.0, quel que soit le mode d'utilisation ; les formules payantes ajoutent des relais gérés, la gestion de parc et quelques modules avancés en complément. Aucune des fonctionnalités présentées ci-dessous n'est un appât destiné à attirer l'attention sur une fonctionnalité qui s'avère ensuite être verrouillée.

Les étiquettes « Plan » indiquent le plan le plus bas qui inclut cette fonctionnalité.

Les seize capteurs

Chaque surface effectivement utilisée par un attaquant dispose de son propre capteur, de son propre seuil de déclenchement et de son propre interrupteur d'arrêt. Voici la liste complète fournie avec le plugin, dans l'ordre défini par celui-ci. Aucune d'entre elles ne nécessite le Community Network pour fonctionner.

16
  • Logins infructueux Free Suivi des attaques Brute-Force sur wp-login, REST et XML-RPC.
  • Attaque par force brute Free Détecte une adresse qui alterne entre plusieurs noms d'utilisateur.
  • Spam dans les commentaires Free Soumissions automatisées de commentaires, notées plutôt que devinées.
  • Abus via XML-RPC Free Amplification des appels multiples et liste des utilisateurs récurrents, chacune faisant l'objet d'un suivi distinct.
  • Utilisation abusive des mots de passe des applications Free Tentatives de contournement de l'authentification de base (Basic-auth) visant les interfaces REST et XML-RPC.
  • Rate Limit de la REST API Free Limites globales et relatives aux itinéraires sensibles, les utilisateurs connectés en étant exemptés.
  • Protection contre l'User Enumeration Free Les requêtes d'auteur, les Endpoints des utilisateurs, la divulgation via oEmbed et le masquage des erreurs de Login.
  • Détection des scanners et des erreurs 404 Free Compte les chemins manquants et rejette immédiatement ceux qui sont connus pour être erronés.
  • Web Application Firewall Free SQL Injection, XSS, traversée de chemin, injection de commande et wrappers LFI.
  • Verified Bot Detection Free Robots d'indexation authentiques, confirmés par des plages d'adresses officielles et par le Reverse DNS ; les usurpateurs ont été signalés.
  • Défense de l'enregistrement Free Domaines jetables, noms réservés, règles de messagerie et limite d'inscription par adresse.
  • Preuve de l'exécution du formulaire Free Vérifie que le navigateur a bien affiché le formulaire. Pas de captcha, pas d'étape supplémentaire.
  • Vérification collective des formulaires Free Une adresse pour laquelle le site refuserait la connexion ne peut pas non plus publier de commentaire.
  • Anomalie géographique Free Une connexion depuis un pays jamais utilisé auparavant pour ce compte déclenche à nouveau la demande de 2FA.
  • Règles relatives aux mots de passe Free Classes de longueur et de caractères, avec un contrôle facultatif de violation par k-anonymat.
  • Connexion à WooCommerce Free Les formulaires « Mon compte » et « Paiement » sont comptabilisés séparément de wp-login.

En savoir plus Fonctionnement des capteurs À l'intérieur du pare-feu

Que se passe-t-il lorsqu'un capteur se déclenche ?

La détection n'est qu'une partie du problème. Ce qui distingue un plugin de sécurité que vous conservez de celui que vous désinstallez, c'est la manière dont il traite le visiteur qui a déclenché un capteur par inadvertance.

8
  • Blocage progressif Free Une première infraction entraîne une suspension de quelques minutes, une récidive, de plusieurs jours. Pas d'interdiction générale.
  • Report-Only Mode Free Chaque capteur peut enregistrer ce qu'il aurait fait et ne rien refuser.
  • Whitelist et dérogations Free Les adresses, les plages d'adresses et votre propre serveur ne sont jamais pris en compte dans votre quota.
  • Endpoints exemptés de l'obligation de consentement Free Real Cookie Banner, Complianz, Borlabs et CookieYes contournent la Rate Limit.
  • Les robots d'indexation vérifiés sont épargnés Free Un moteur de recherche validé n'est jamais bloqué par un seuil de fréquentation.
  • Compatible avec les plugins de cache Free Aucune couche de mise en cache ne peut stocker la page de refus ni la proposer à un véritable visiteur.
  • Hardening Mode Professional Une attaque coordonnée resserre les seuils à l'échelle du site pendant une heure, puis les relâche.
  • Blocage des nœuds de sortie Tor Professional Facultatif, à partir d'une liste signée mise à jour deux fois par jour. Ces blocages ne sont jamais signalés à la communauté.

En savoir plus Blocage progressif des adresses IP Hardening Mode

Fermer les portes que vous n'utilisez jamais

WordPress intègre par défaut des points d'accès que la plupart des sites n'utilisent jamais, mais que tous les scanners tentent d'exploiter en premier. Chaque option ci-dessous est désactivée par défaut jusqu'à ce que vous la activiez, et peut être désactivée à nouveau depuis le même écran.

12
  • Verrouillage de la REST API Free Accès réservé aux utilisateurs connectés, ou limité à certains rôles et espaces de noms.
  • XML-RPC et pingback désactivés Free Un commutateur dédié au protocole que la plupart des sites n'utilisent jamais.
  • Flux RSS et Atom désactivés Free Les endpoints des flux, pour les sites qui ne les publient pas.
  • Zone d'administration réservée aux administrateurs Free Les visiteurs déconnectés n'ont accès à aucune information depuis l'espace d'administration.
  • Pas de PHP dans les fichiers téléchargés Free L'exécution dans le dossier « uploads » est bloquée au niveau du serveur.
  • Empreintes de version supprimées Free Les balises générées qui indiquent au scanner quelle action effectuer ensuite.
  • Adresse de Login masquée Free Déplacez la page de connexion et mettez à jour les éléments qui demandent encore l'ancienne adresse.
  • Security Headers de base Free Options relatives au type de contenu, options relatives aux cadres et Referrer-Policy.
  • En-têtes avancées Professional HSTS, Permissions-Policy, un générateur de CSP basé sur les rapports et l'isolation inter-origines.
  • Module prêt à l'emploi pour les versions antérieures à WordPress Free Blocage facultatif avant le chargement de WordPress, avec configuration d'Apache et d'nginx.
  • Ensemble de règles de référence OWASP Free Paranoia Level 1 inclus, protection renforcée contre les attaques ReDoS et conception « fail-open ».
  • Ensembles de règles approfondis via Priority Sync Professional Règles des niveaux 2 et 3 signées, mises à jour au fur et à mesure de leur publication.

En savoir plus À l'intérieur du pare-feu

Authentification à deux facteurs et identité

Quatre autres facteurs d'authentification, dont trois sont gratuits et fonctionnent hors ligne. La procédure de réinitialisation est également abordée, car un pirate qui a pris le contrôle d'une boîte mail n'a pas besoin du mot de passe.

14
  • Applications d'authentification Free RFC 6238 TOTP, secrets chiffrés au repos.
  • Passkeys et WebAuthn Free Face ID, Touch ID, Windows Hello et clés FIDO2. Protection contre le phishing.
  • Codes d'e-mail Free Six chiffres, durée de validité courte, débit limité à l'envoi et à la vérification.
  • Codes SMS Professional Livraison dans le monde entier via le service de relais géré, sans avoir à souscrire de contrat de téléphonie mobile.
  • Recovery Codes Free Dix codes à usage unique, stockés sous forme de hachages, avec un avertissement avant l'utilisation des derniers.
  • Réinitialisation du mot de passe avec la 2FA Free Un deuxième critère doit être rempli avant qu’un nouveau mot de passe ne soit accepté. L’adresse e-mail ne peut pas constituer ce critère.
  • Trusted Devices Free Nommé, à expiration, répertorié avec la date de dernière utilisation, révoqué automatiquement en cas de changement de pays.
  • Application par rôle Free Exiger l'authentification à deux facteurs (2FA) pour certains rôles, avec un délai de grâce et un nombre limité de tentatives manquées.
  • Les utilisateurs gèrent leurs propres méthodes Free Ajoutez, supprimez et réorganisez les seconds facteurs depuis la page de profil.
  • Rate Limiting par paliers Free Des échecs répétés entraînent des retards plus longs, puis, à terme, un véritable blocage.
  • Défi de progression adaptative Professional Demandez à nouveau le deuxième facteur de sécurité lorsque vous vous connectez depuis un nouveau pays, un nouveau réseau ou un nouvel appareil.
  • Authentification à deux facteurs (2FA) pour la vitrine Professional Le challenge s'affiche dans votre thème WooCommerce, sans modifier l'état du panier.
  • Plusieurs clés de sécurité Business Une clé principale et une clé de secours, la détection des modèles et les alertes relatives au cycle de vie.
  • Login personnalisé Free Vos propres formulations et modèles d'e-mails sur l'écran de l'authentification à deux facteurs.

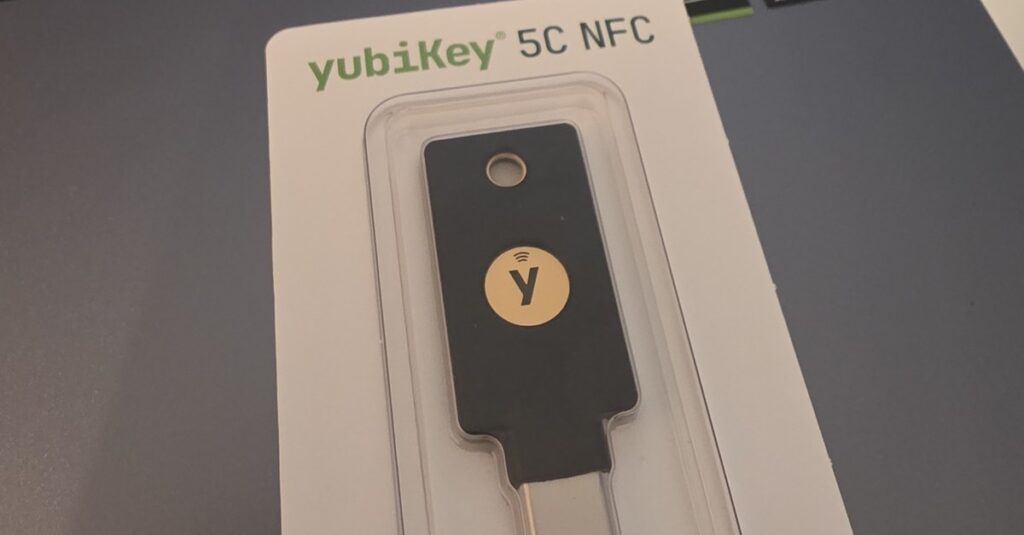
En savoir plus Les quatre méthodes Passkeys et WebAuthn La YubiKey en pratique WooCommerce 2FA Service géré de messagerie et de SMS Relay

Protection des formulaires et leurres

Une protection anti-spam dont le visiteur ne se rend même pas compte. Il n'y a ni casse-tête à résoudre, ni image à déchiffrer. Le plugin vérifie si le navigateur a bien affiché le formulaire, et si l'adresse associée est l'une de celles pour lesquelles le site refuserait une connexion.

9
  • Formulaires de commentaires, d'inscription et de réinitialisation Free Les trois formulaires WordPress présents sur tous les sites, activés par défaut.
  • API de formulaires pour créer vos propres formulaires Free Trois appels suffisent pour qu'un formulaire créé manuellement renonce à son captcha.
  • Contact Form 7 et Ultimate Member Professional Un bouton pour chaque plugin, avec les règles d'inscription incluses.
  • Formidable et Elementor Business Formulaires Formidable Forms, Formidable PRO et Elementor PRO.
  • Vérification des calculs Professional C'est un petit problème que le navigateur doit résoudre ; par conséquent, il ne suffit plus de copier le nom du champ.
  • Decoy Paths Free Quarante-cinq URL pièges qui n'existent sur aucun site réel. Toute personne qui en demande une sera signalée.
  • Honeypots de scan Free Une requête concernant une cible de numérisation connue est immédiatement rejetée au lieu d'être prise en compte.
  • Autotest dans le menu « Outils » Free Trois essais avec votre propre navigateur suffisent pour vérifier que la protection est bien active.
  • Délai de grâce après la mise en marche Free Une page mise en cache avant la modification ne peut en aucun cas empêcher un visiteur d'y accéder.

En savoir plus Formulaire « Honeypot » Decoy Paths

Fonctionnement quotidien

Ce que le plugin apporte à la personne chargée de l'utiliser, que ce soit sur un seul site ou sur cinquante. Toutes les fonctionnalités de ce groupe sont accessibles aussi bien depuis la ligne de commande que depuis l'interface graphique.

14
  • Guide de démarrage rapide sur une seule page Free Choisissez le mode, collez la clé, activez la protection. Le reste est préconfiguré en fonction de votre forfait.
  • Registre d'état de préparation du système Free Dix-huit détecteurs pour les problèmes qui surviennent généralement sans faire de bruit. Chaque détection indique son niveau de gravité et renvoie vers le paramètre concerné.
  • Scores de détection et de renforcement de la sécurité Free Deux barèmes, chacun comportant une note et un lien direct vers chaque élément évalué.
  • Widget du Dashboard Free Adresses bloquées, attaques et score affichés sur la page d'accueil de l'administration, à l'échelle du réseau sur Multisite.
  • Sept écrans de liste Free Blocages, Whitelist, journaux, file d'attente, sessions, piste d'audit et grille 2FA.
  • Importation et exportation Free Importation au format CSV pour les listes, exportation au format CSV et JSON pour les journaux et la sauvegarde complète des paramètres.
  • Conçu pour le Multisite Free L'activation du réseau repose sur un état de menace commun ; ainsi, un seul bloc couvre l'ensemble des sous-sites.
  • WP-CLI Free Blocages, Whitelist, recherches, 2FA et renforcement de la sécurité depuis le shell.
  • Mise à jour automatique Free Une nouvelle version s'affiche dans votre Dashboard, comme n'importe quel autre plugin.
  • Multi-site Dashboard Professional Tous les sites agréés et leur statut, regroupés en un seul endroit.
  • Audit Event Trail Business Un journal en écriture seule indiquant qui a modifié quel paramètre, plugin, fichier ou compte.
  • Blocage des comptes et sessions Business Empêcher un compte de se connecter et mettre fin à ses sessions, tout en conservant son contenu.
  • White-label Business Votre logo, vos textes, vos modèles de courrier.
  • Rapport hebdomadaire au format PDF Business Un résumé des mesures de sécurité que vous pouvez remettre à un client sans avoir à le rédiger vous-même.

En savoir plus Renforcement de la sécurité des environnements Multisite Le guide de démarrage rapide

Confidentialité et mode de fonctionnement

Hive fonctionne entièrement hors ligne si vous le souhaitez. Le Community Network est un choix que vous faites, et non un paramètre par défaut que vous découvrez par la suite, et chaque champ qu'il envoie est documenté.

10
  • Local Shield Free Pas de compte, pas de requête sortante, toutes les décisions sont prises sur votre propre serveur.
  • Community Network Free Consultation en temps réel de la réputation et Reports anonymisés, avec une clé gratuite.
  • Collecte minimale de données Free Aucun nom d'utilisateur, aucun texte de commentaire et aucun User-Agent complet ne doit figurer dans aucun rapport.
  • C'est vous qui décidez de la durée de conservation Free Nettoyage quotidien, anonymisation au bout d'une semaine, conservation par défaut pendant trente jours.
  • Chiffré au repos Free Graines d'authentificateur et numéros de téléphone sécurisés avec libsodium.
  • Demandes d'exportation et de suppression Free Les outils de confidentialité de WordPress fournissent des données réelles et procèdent à une suppression effective.
  • Texte de la politique de confidentialité Free Un extrait prêt à être collé reprenant les modules que vous avez effectivement activés.
  • Supprimer lors de la désinstallation Free Facultatif ; cela concerne toutes les tables, toutes les options et toutes les métadonnées utilisateur.
  • GDPR Export Tool Business Répondez à la demande d'une personne concernée depuis le Dashboard plutôt que manuellement.
  • Open source Free GPL-2.0, accessible au public sur GitHub, analyse statique et tests à chaque commit.

En savoir plus Confidentialité par défaut Ce que le réseau partage

Deux modes de fonctionnement

Le mode par défaut est entièrement hors ligne. Le Community Network est facultatif et n’est jamais obligatoire.

Local Shield

100 % hors ligne, pas de compte

Les 16 capteurs et la suite complète de 2FA fonctionnent localement sur votre propre serveur. Aucun appel externe, aucune télémétrie, aucune API Key.

  • Les 16 capteurs de détection sont tous actifs
  • Suite de 2FA : TOTP, e-mail, WebAuthn (les SMS nécessitent le relais géré)
  • Gestion manuelle des listes Whitelist et Blocklist
  • Aucune dépendance externe

Configuration par défaut après l'installation. Modifiable à tout moment.

Community Network

Threat Intelligence en temps réel

Recherches de réputation IP avant authentification dans la base de données publique. Coordinated-Attack Detection sur des milliers de sites. Des Reports anonymisés sont renvoyés, ce qui permet au réseau de devenir plus intelligent à chaque attaque.

  • Recherche de réputation avant authentification
  • Coordinated-Attack Detection
  • Accès au Threat Feed (Blacklist alimentée par la communauté)
  • Inscription strictement facultative, pas de nom d'utilisateur, pas de contenu de commentaire

Compte gratuit requis sur ReportedIP.com. Gratuit à vie.

Réinitialisation du mot de passe, protégée par la 2FA : bien plus qu’un simple Login

Une boîte mail piratée ne doit pas constituer une « clé passe-partout » pour votre site WordPress. Hive intègre le processus de mot de passe perdu dans le même système de 2FA que le Login, et le canal de récupération (e-mail) est exclu des méthodes autorisées, car le lien de réinitialisation est lui-même envoyé par e-mail.

Pas de contournement par e-mail

L’e-mail est exclu de la 2FA de réinitialisation

Une boîte mail compromise ne peut pas servir de deuxième facteur d’authentification. Le lien de réinitialisation et la confirmation de la 2FA doivent arriver par des canaux différents : TOTP, Passkey, SMS ou Recovery Code à usage unique.

Défense en profondeur

Hook WordPress en deux étapes

Deux vérifications : une lors du chargement du formulaire de réinitialisation, l’autre à l’adresse password_reset. Une requête POST directe vers le formulaire de réinitialisation sans jeton vérifié renvoie WP_Error immédiatement.

Jeton à usage unique valable 10 minutes

Lié à l’utilisateur + la clé + l’adresse IP

Le jeton temporaire de réinitialisation vérifiée est lié à l'identifiant de l'utilisateur, à la clé de réinitialisation hachée et à l'adresse IP du client hachée. Il est consommé dès la première utilisation et expire au bout de 10 minutes.

Partagé avec la limitation de connexions au Login

Pas de surface d’attaque Brute-Force distincte

Les tentatives de réinitialisation infructueuses alimentent la même limitation par IP qui protège déjà wp-login.php. Blocage définitif optionnel pour les comptes disposant uniquement d’une authentification 2FA par e-mail, notification à l’administrateur incluse.

Le prix le plus bas par domaine protégé

La plupart des plugins de sécurité sont facturés par site. Hive est facturé par forfait : plus vous gérez de sites, moins chacun d’entre eux vous coûte cher. Tous les prix incluent 19 % de TVA ; la formule Enterprise est proposée hors TVA (B2B).

Formule Prix Sites € / domaine Points forts
Gratuit 0 € 1 0 € Les 16 capteurs, y compris WAF + 2FA, Local Shield
Professional 14,90 €/mois 3 4,97 € Mail Relay/SMS Relay géré, Hardening Mode
Business 39 €/mois 15 2,60 € White-label, WP-CLI complet, exportation RGPD
Enterprise à partir de 663 €/mois (net) Illimité AVV personnalisé, intégration dédiée

Pas de barrière payante pour la protection

Chaque capteur et chaque méthode d’authentification à deux facteurs (2FA) sont intégrés au cœur open source et restent gratuits. Les formules payantes incluent la gestion de l’envoi d’e-mails et de SMS, des licences multi-sites et des quotas API plus élevés, mais jamais la sécurité elle-même. Le relais fonctionne avec des sous-traitants situés exclusivement dans l’UE, dans le cadre d’un accord de traitement des données (DPA) signé. La facturation annuelle permet d’économiser 17 % (149 €/an pour la formule Professional, 389 €/an pour la formule Business).

Comparaison

Les concurrents proposent des licences par site, leur prix par domaine ne baisse donc jamais. Prix catalogue en avril 2026, USD convertis en euros, prix bruts lorsque le fournisseur vend directement aux consommateurs.

Plugin € / domaine / mois Mail Relay 2FA Authentification 2FA par SMS Règles non disponibles dans la formule Free
ReportedIP Hive Professional 4,97 € Inclus, 500/mois Inclus, 25 par mois Aucune restriction
ReportedIP Hive Business 2,60 € Inclus, 2 500 par mois Inclus, 75 par mois Sans aucune restriction
Wordfence Premium 8,30 € Non Non Firewall Rules et signatures de logiciels malveillants en retard de 30 jours
Solid Security PRO 8,30 € Non Non Oui
WP 2FA Premium 8,30 € Non Uniquement avec votre propre compte Twilio Oui
MalCare PRO 11,75 € Non Non Oui
Patchstack Plus 17,00 € Non Non Oui

Tous les fournisseurs cités ici utilisent une infrastructure située aux États-Unis. Hive stocke et traite les données dans l’UE dans le cadre d’un accord de traitement des données (DPA) signé. Lisez la comparaison complète entre Hive et Wordfence.

Choisissez une formule

La protection de base est identique sur tous les niveaux. Les formules payantes incluent la gestion du relais e-mail/SMS, des licences multi-sites et des quotas API plus élevés, mais jamais la sécurité elle-même. Tous les prix s'entendent TVA de 19 % comprise.

Des plans pour chaque site

Le plugin Hive est gratuit et open source pour toujours, et l'offre Free inclut déjà l'API publique avec 1 000 vérifications par jour. Les formules payantes incluent un service géré d'authentification à deux facteurs (2FA) par e-mail et SMS Relay, la gestion multisite et des quotas d'API plus élevés.

Free

Protection locale, gratuite à vie

Free
  • Plugin Hive local complet, avec les 16 Attack Sensors
  • Web Application Firewall (moteur + ensemble de règles de base OWASP Top 10)
  • Verified Bot Detection, Disposable-Email Blocking, Comment Honeypot et Form Execution Proof
  • Protection des inscriptions (noms d'utilisateur interdits, règles relatives aux adresses e-mail, Rate Limit pour le nombre d'inscriptions)
  • Interrupteurs de verrouillage d'accès (REST, XML-RPC, flux, PHP dans les téléchargements)
  • Registre d'état de préparation du système (12 détecteurs)
  • Security Headers de base + Protection & Hardening Score
  • Codes de référence des pages-blocs et MainWP Integration
  • Suite complète de 2FA (TOTP, e-mail, WebAuthn, avec une YubiKey / clé de sécurité par compte)
  • 1 000 vérifications API par jour
  • 50 rapports par jour
  • 1 domaine
  • Soutien de la communauté

Business

Agences, WooCommerce, White-label

32,42 € / moisTVA à 19 % comprisefacturé annuellement : 389,00 €
  • Toutes les fonctionnalités de la version Professional
  • Une seule licence couvre 15 sites clients 2,60 € par site et par mois, à inclure dans votre forfait d'assistance
  • Réservez de 2 à 20 licences sur une seule facture Les quotas, les e-mails 2FA, les SMS et les domaines sont tous multipliés ; jusqu'à 15 % de remise sur le volume ; 20 licences correspondent à 300 sites
  • Gérez tous les sites de vos clients depuis un seul Dashboard Une politique de paramètres unique, des dérogations par site, une mise en application en un clic et la détection des écarts
  • Votre marque, pas la nôtre Démarrage rapide en marque blanche, pages d'authentification 2FA et modèles d'e-mails
  • 100 000 vérifications d'API et 5 000 rapports par jour 2 500 e-mails 2FA et 75 SMS par mois inclus
  • WooCommerce de bout en bout Modèles White-label et audit des abonnements et des adhésions
  • Justificatifs relatifs à vos questions en matière de conformité Journal d'audit en mode « ajout uniquement » des Logins, réinitialisations de mot de passe et modifications de rôles, avec exportation au format CSV et JSON, ainsi que le GDPR Export Tool
  • Clés de sécurité de secours par utilisateur Clés WebAuthn multiples, détection de modèles, alertes relatives au cycle de vie des clés
  • Fermer un compte en un seul clic Bloquez le compte, mettez fin à toutes les sessions et désactivez tous les Trusted Devices, puis vérifiez qui est actuellement connecté
  • Priority Support, SLA de 12 heures
Obtenir Hive Business

Garantie de remboursement de 14 jours. Résiliez à tout moment.

Voir les tarifs

Comprend les niveaux « Contributor » et « Enterprise », ainsi que le tableau complet comparatif des fonctionnalités.

Vous utilisez Hive pour vos clients ?

Conçu pour les indépendants et les agences qui sécurisent plusieurs sites WordPress.

  • Une licence couvre 3 sites (Professional) ou 15 sites (Business) ; il n’est pas nécessaire d’effectuer un achat par client
  • White-label : proposez Hive sous votre propre marque, vos clients ne verront jamais « ReportedIP » (Business)
  • Intégration groupée via WP-CLI et importation/exportation des paramètres pour passer de l’environnement de test à la production
  • Revendez une solution de sécurité gérée à un coût de base de 2,60 € par domaine

Opérationnel en moins de 5 minutes

Pas de Composer, pas d’étape de compilation, pas de dépendances externes. Le démarrage rapide s’occupe du reste.

Téléchargement

Un seul fichier, reportedip-hive.zip. Enregistrez-le à un endroit où vous le retrouverez.

Télécharger Hive

Télécharger et activer

Dans l'interface d'administration WordPress : Plugins → Ajouter → Télécharger un plugin. Sélectionnez le fichier ZIP, puis activez-le. Le démarrage rapide s’ouvre automatiquement.

Configurer

Choisissez « Local Shield » ou « Community Network ». Activez les rôles 2FA. C'est terminé. Mises à jour automatiques via le GitHub Plugin Update Checker (PUC v5.6+).

FAQ du plugin

Spécifique au plugin WordPress. Pour les questions concernant l'ensemble de la plateforme, consultez la FAQ générale.

Fonctionne-t-il sur un site Multisite (réseau WordPress) ?

Oui. Hive s’active à l’échelle du réseau et suit les attaques site par site, avec un partage optionnel de la Blocklist globale sur l’ensemble du réseau. La licence multisite (Hive PRO = 3 sites, Business = 15 sites) détermine le nombre de sites indépendants pouvant utiliser le Mail Relay/SMS Relay géré.

Comment fonctionne le mécanisme de mise à jour automatique ?

Hive est fourni avec le Plugin Update Checker (PUC v5.6+). Le plugin vérifie GitHub Releases toutes les 12 heures. Lorsque vous publiez une nouvelle vX.Y.Z balise, une action GitHub génère le fichier ZIP et le Dashboard WordPress affiche la mise à jour comme n’importe quel plugin de WordPress.org.

Cela va-t-il ralentir mon site ?

Non. Les compteurs de capteurs utilisent un cache d’objets (Redis lorsqu’il est disponible) avec des recherches en quelques millisecondes. Les réponses de l’API de réputation sont mises en cache localement avec prise en charge des ETag pour économiser des crédits. Le Dashboard d’administration se charge à la demande, jamais côté client.

Est-il compatible avec les plugins de mise en cache (WP Rocket, W3 Total Cache, LiteSpeed) ?

Oui. Toutes les pages d’administration et de Login du plugin sont automatiquement exclues de la mise en cache des pages. Les requêtes de réputation s’effectuent côté serveur avant le rendu WordPress, de sorte que les pages mises en cache sont servies telles quelles. Nous effectuons des tests avec WP Rocket à chaque nouvelle version.

Puis-je exporter les journaux / les adresses IP bloquées ?

Oui. Chaque tableau de liste (adresses IP bloquées, Whitelist, journaux, file d’attente API, grille 2FA) prend en charge l’exportation au format CSV et JSON depuis l’interface d’administration. Les commandes WP-CLI permettent d’effectuer les mêmes opérations pour l’automatisation (WP-CLI complet sur Business+).

Qu’est-ce qui est payant et qu’est-ce qui reste gratuit ?

La protection n’est jamais payante : les seize capteurs sont tous intégrés au cœur open source et restent gratuits à vie, quel que soit le forfait, tout comme l’authentification à deux facteurs (2FA) par TOTP, e-mail et WebAuthn ; la 2FA par SMS est fournie via le relais géré à partir de la formule Professional. Les formules payantes (Professional à 14,90 €/mois, Business à 39 €/mois) ajoutent une couche de confort, la gestion de la 2FA par e-mail et SMS, des licences multi-sites (3 ou 15 domaines par licence), des quotas API plus élevés, Hardening Mode, l’option White-label et l’accès complet à WP-CLI. Tous les prix s’entendent TVA de 19 % comprise.

Existe-t-il une période d’essai ou une garantie « satisfait ou remboursé » ?

Vous pouvez utiliser la version gratuite indéfiniment. Les formules payantes s’accompagnent d’une garantie de remboursement volontaire de 14 jours (conformément au § 12 de nos Conditions générales, à l’exclusion des crédits de SMS Bundles ou de Mail Bundles déjà utilisés) et vous pouvez résilier à tout moment depuis le Dashboard.

Guides des fonctionnalités de ReportedIP Hive

Guides détaillés sur toutes les fonctionnalités de sécurité de Hive, les Attack Sensors, la suite 2FA, le blocage progressif, Threat Intelligence et la confidentialité.

Configurer la sécurité WordPress en quelques minutes : l’assistant ReportedIP Hive

Un assistant en 10 étapes, avec des paramètres par défaut axés sur la confidentialité, configure les capteurs, l’authentification à deux facteurs (2FA), la conservation des données et un Dashboard en temps réel : votre site est protégé avant même que votre café ne refroidisse.
Configurer la sécurité de WordPress en quelques minutes : le guide de démarrage rapide de ReportedIP Hive

Sécurisez tous les sites que vous gérez avec Hive PRO

Trois sites pour 14,90 €/mois, gestion de l'authentification à deux facteurs (2FA), licence multisite et Hardening Mode. Remboursement sous 14 jours, résiliation à tout moment.

Open source (GPL-2.0) Pas de télémétrie Relais hébergé dans l’UE Fabriqué en Allemagne