ReportedIP Hive 3.0.9 und Pro 3.1.0: Lastschutz gegen Bot-Fluten auf WordPress
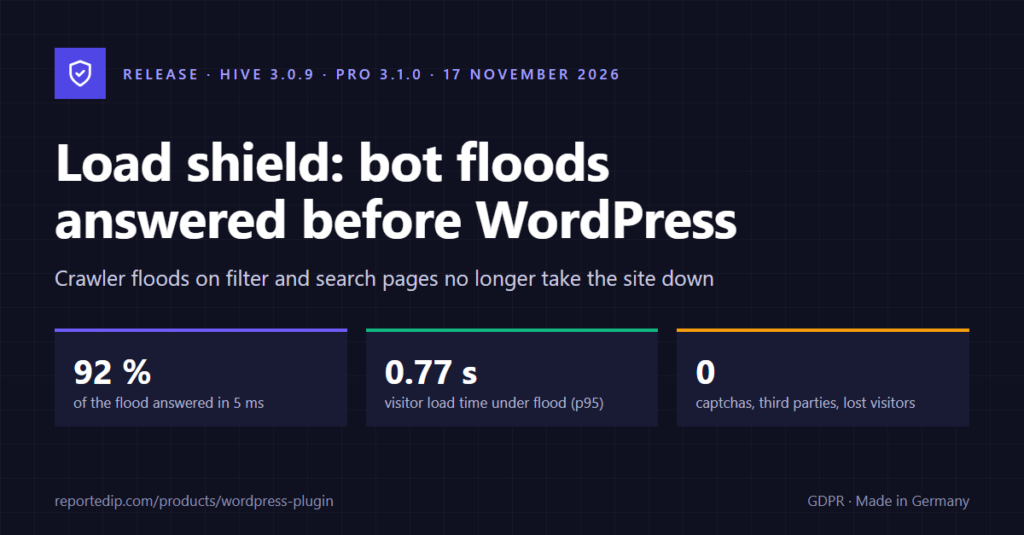
ReportedIP Hive 3.0.9 und das Pro-Add-on 3.1.0 bringen den Lastschutz: Er beantwortet Bot-Fluten auf ungecachte Seiten, bevor WordPress lädt. Beide Updates sind erschienen, das kostenlose Plugin auf wordpress.org und das Pro-Add-on auf reportedip.com. In unserem Lasttest sank die Ladezeit für Besucher während einer Flut von 28,5 auf 0,77 Sekunden (95. Perzentil), 92 % der Flut wurden in rund 5 Millisekunden beantwortet.
Der Lastschutz ist nach dem Update ausgeschaltet. Dieser Artikel erklärt, wie er arbeitet, was Ihre Besucher sehen und wie Sie ihn in sechs Schritten einrichten. Sie brauchen dafür den Tarif Pro oder höher und den Erweiterten Schutz von Hive.
Das Wichtigste in Kürze
- Was er tut: Der Lastschutz zählt teure Anfragen (Filter, Suche, Query-Strings) von Clients ohne Cookie. Liegt eine Minute weit über dem gelernten Normalwert, prüft er diese Clients, bevor WordPress startet.
- Was Besucher merken: Meist nichts. Wer während einer Flut zum ersten Mal kommt, wird einmal weitergeleitet (unter einer Sekunde) oder sieht für etwa eine Sekunde eine Browserprüfung. Es gibt kein Bilderrätsel und keinen Fremddienst.
- Wann er eingreift: In der Einstellung „Automatisch“ nur während einer Flut. An ruhigen Tagen wird niemand geprüft.
- Wer nie geprüft wird: Angemeldete Nutzer, verifizierte Suchmaschinen und andere verifizierte Crawler, der Server selbst, Feeds und die WordPress-Endpunkte.
- Was es kostet: Im Ruhezustand 1 bis 3 Mikrosekunden je Anfrage.
- Was Sie brauchen: Hive 3.0.9, Hive Pro 3.1.0, Tarif Pro oder höher, Erweiterter Schutz aktiv.
Warum reicht ein Seitencache gegen Bot-Fluten nicht?
Ein Seitencache hilft nur bei Adressen, die sich wiederholen. Filterseiten, Suchergebnisse, Kalenderansichten und jede Adresse mit Query-String sind fast immer einmalig. Jede dieser Anfragen startet WordPress, lädt alle Plugins und fragt die Datenbank ab. Das dauert auf einer normalen Site zwischen einer halben und mehreren Sekunden und belegt so lange einen PHP-Worker.
Crawler, die Trainingsdaten sammeln oder Inhalte abgrasen, folgen genau diesen Links. Ein Kalender mit Filtern nach Monat, Kategorie und Ort erzeugt Millionen möglicher Adressen. Kommen die Anfragen aus Hunderttausenden wechselnder Adressen, greift keine Sperre pro IP: Jede Adresse stellt nur ein oder zwei Anfragen und bleibt unter jeder Schwelle.
Der Anlass für den Lastschutz war genau so ein Fall. Eine Veranstaltungs-Website aus unserer Betreuung erhielt vom 12. bis 16. November 2026 täglich 1,26 Millionen Anfragen auf ihre Kalenderfilter, verteilt auf 439.820 IP-Adressen. Die Serverlast stieg auf 47, echte Besucher warteten eine halbe Minute oder bekamen einen Fehler. Ein Angriff im klassischen Sinn war das nicht, niemand suchte eine Lücke. Die Site war mit teuren Seitenaufrufen ausgelastet.
Die Hintergründe zu solchen Fluten und was Sie ohne Plugin dagegen tun können, steht in unserem Ratgeber Bot-Fluten erkennen und abwehren.
Wie erkennt der Lastschutz eine Flut?
Der Lastschutz beobachtet ein einziges Signal: teure Anfragen ohne jedes Cookie. Teuer ist ein Seitenaufruf (GET oder HEAD) mit Query-String, der kein reiner Tracking-Parameter ist, oder ein Pfad, den Sie selbst als teuer eintragen. Ein Browser, der schon einmal auf der Site war, bringt fast immer ein Cookie mit. Ein Crawler, der Adressen aus einer Liste abarbeitet, bringt keines.
Aus diesen Anfragen lernt der Lastschutz den Normalwert Ihrer Site als gleitenden Durchschnitt über viele Stunden. Der Alarm löst aus, wenn eine Minute beide Bedingungen erfüllt:
- mindestens 120 teure Anfragen ohne Cookie (Mindestgröße einer Flut, einstellbar von 30 bis 5.000) und
- mindestens das Fünffache des Normalwerts (einstellbar von 2 bis 50).
Eine Site mit 7 solchen Anfragen pro Minute schaltet also bei 120 ein, eine große Site mit 80 pro Minute erst bei 400. Die Zählung läuft auch innerhalb der laufenden Minute: Im Lasttest stand der Schutz 37 Sekunden nach Beginn der Flut.
Der Alarm endet frühestens nach 15 Minuten und erst dann, wenn die Anfragen wieder auf normalem Niveau liegen. Solange Clients mit Cookie auf halbem Flutniveau weiter anfragen, bleibt er bestehen.
| Zustand | Was der Lastschutz tut | Was Besucher sehen |
|---|---|---|
| Ruhe | Zählt nur, 1 bis 3 Mikrosekunden je Anfrage | Nichts |
| Flut erkannt | Prüft Clients ohne Lastschutz-Cookie auf teuren Seiten | Einmalige Weiterleitung oder kurze Browserprüfung |
| Flut mit Cookie-Inhabern | Verlangt von allen die Browserprüfung | Browserprüfung, etwa eine Sekunde |
| Mengengrenze erreicht | Lässt geprüfte Besucher gestaffelt durch | Warteseite, danach Häkchen-Seite |
| Flut vorbei | Schaltet nach 15 Minuten und ruhigen Minuten ab | Nichts |
Was sehen Besucher während einer Flut?
Die meisten Besucher sehen nichts, weil sie bereits ein Cookie der Site tragen oder eine gecachte Seite abrufen. Für alle anderen gibt es vier mögliche Seiten. Alle vier kommen ohne Fremd-Assets aus, laden keine Schrift und kein Skript von außen, respektieren den dunklen Modus und sind mit Tastatur und Screenreader bedienbar.
Stufe 1: die unsichtbare Weiterleitung
Wer während einer Flut ohne Cookie eine teure Seite aufruft, bekommt eine leere Zwischenseite, die sofort auf dieselbe Adresse weiterleitet und dabei das Cookie rip_human setzt. Ein Browser folgt der Weiterleitung, schickt das Cookie mit und erhält die Seite. Das dauert rund 5 Millisekunden auf dem Server und ist für Menschen nicht wahrnehmbar. Ein Crawler, der keine Cookies speichert, landet wieder auf der Zwischenseite und kommt nie bis WordPress.
Stufe 2: die Browserprüfung
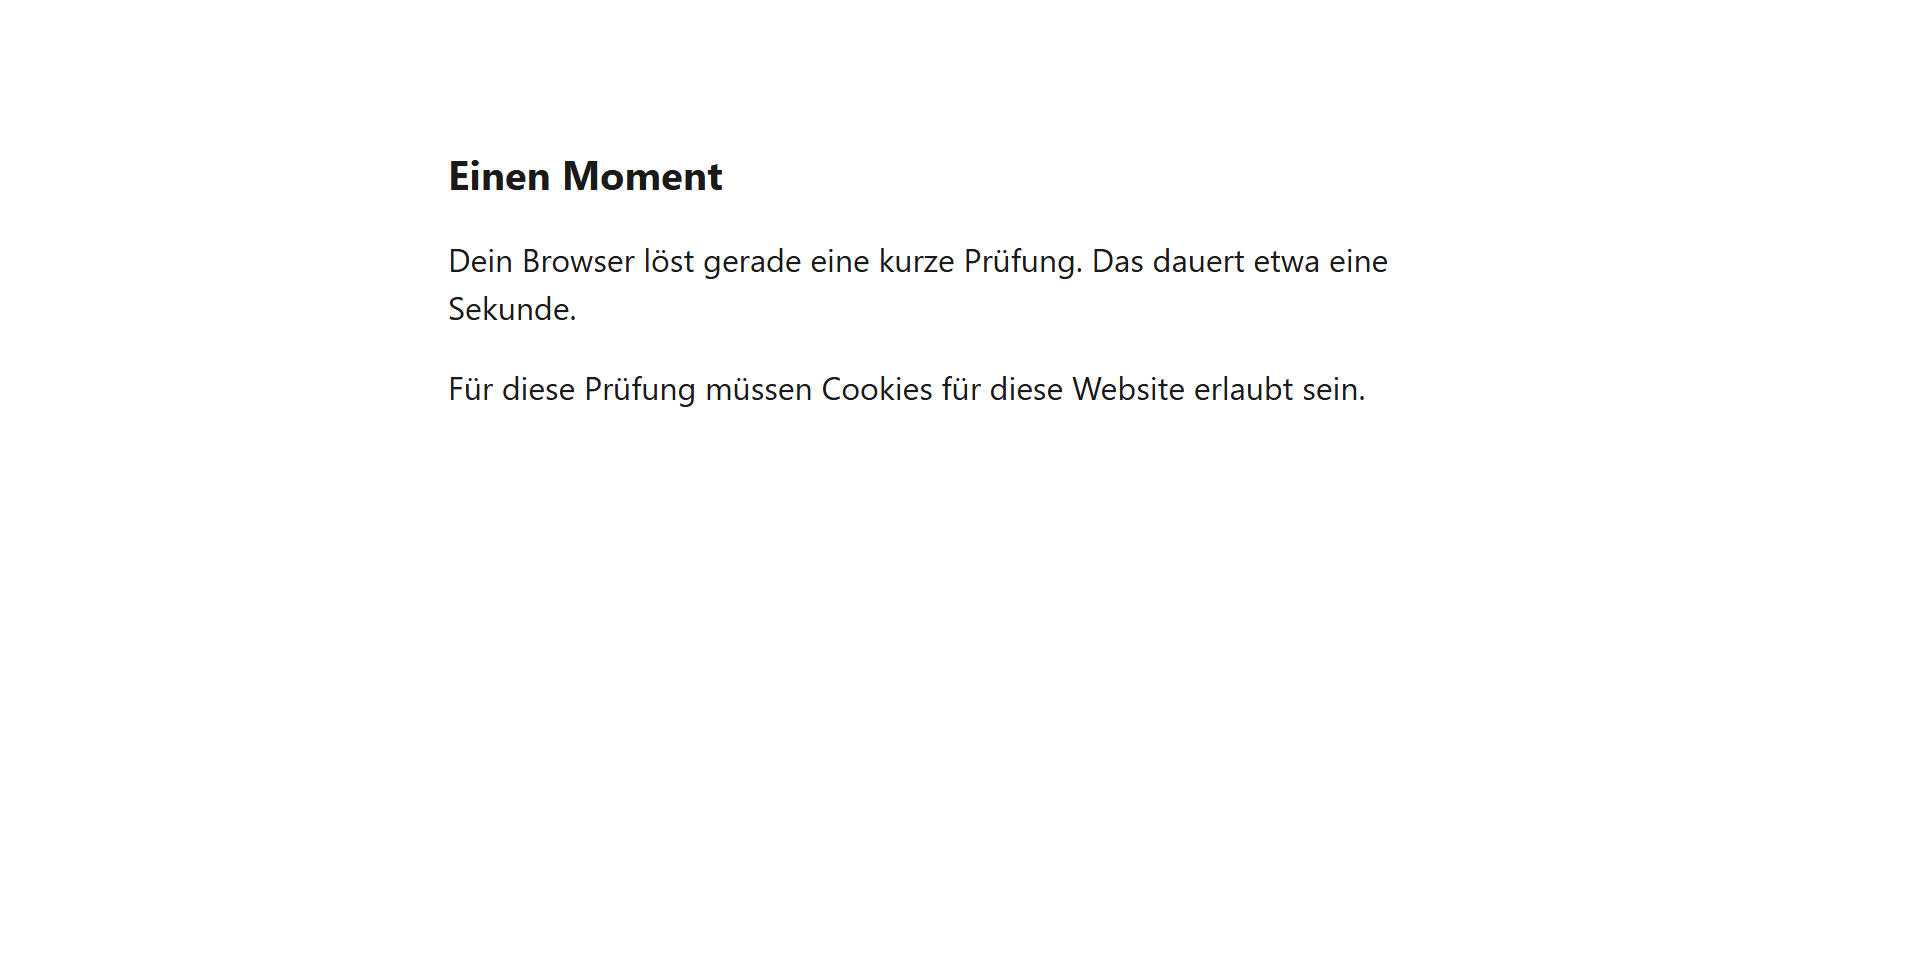
Verdächtige Clients bekommen statt der Weiterleitung eine Rechenaufgabe. Verdächtig ist, wer auffällige Header sendet, wer die Weiterleitung dreimal nicht bestanden hat, wer auf der Beobachtungsliste steht, oder jeder Client, sobald auch Cookie-Inhaber auf Flutniveau anfragen. Der Browser löst die Aufgabe (SHA-256, im Schnitt eine Sekunde) im Hintergrund und lädt die Seite danach selbst neu.
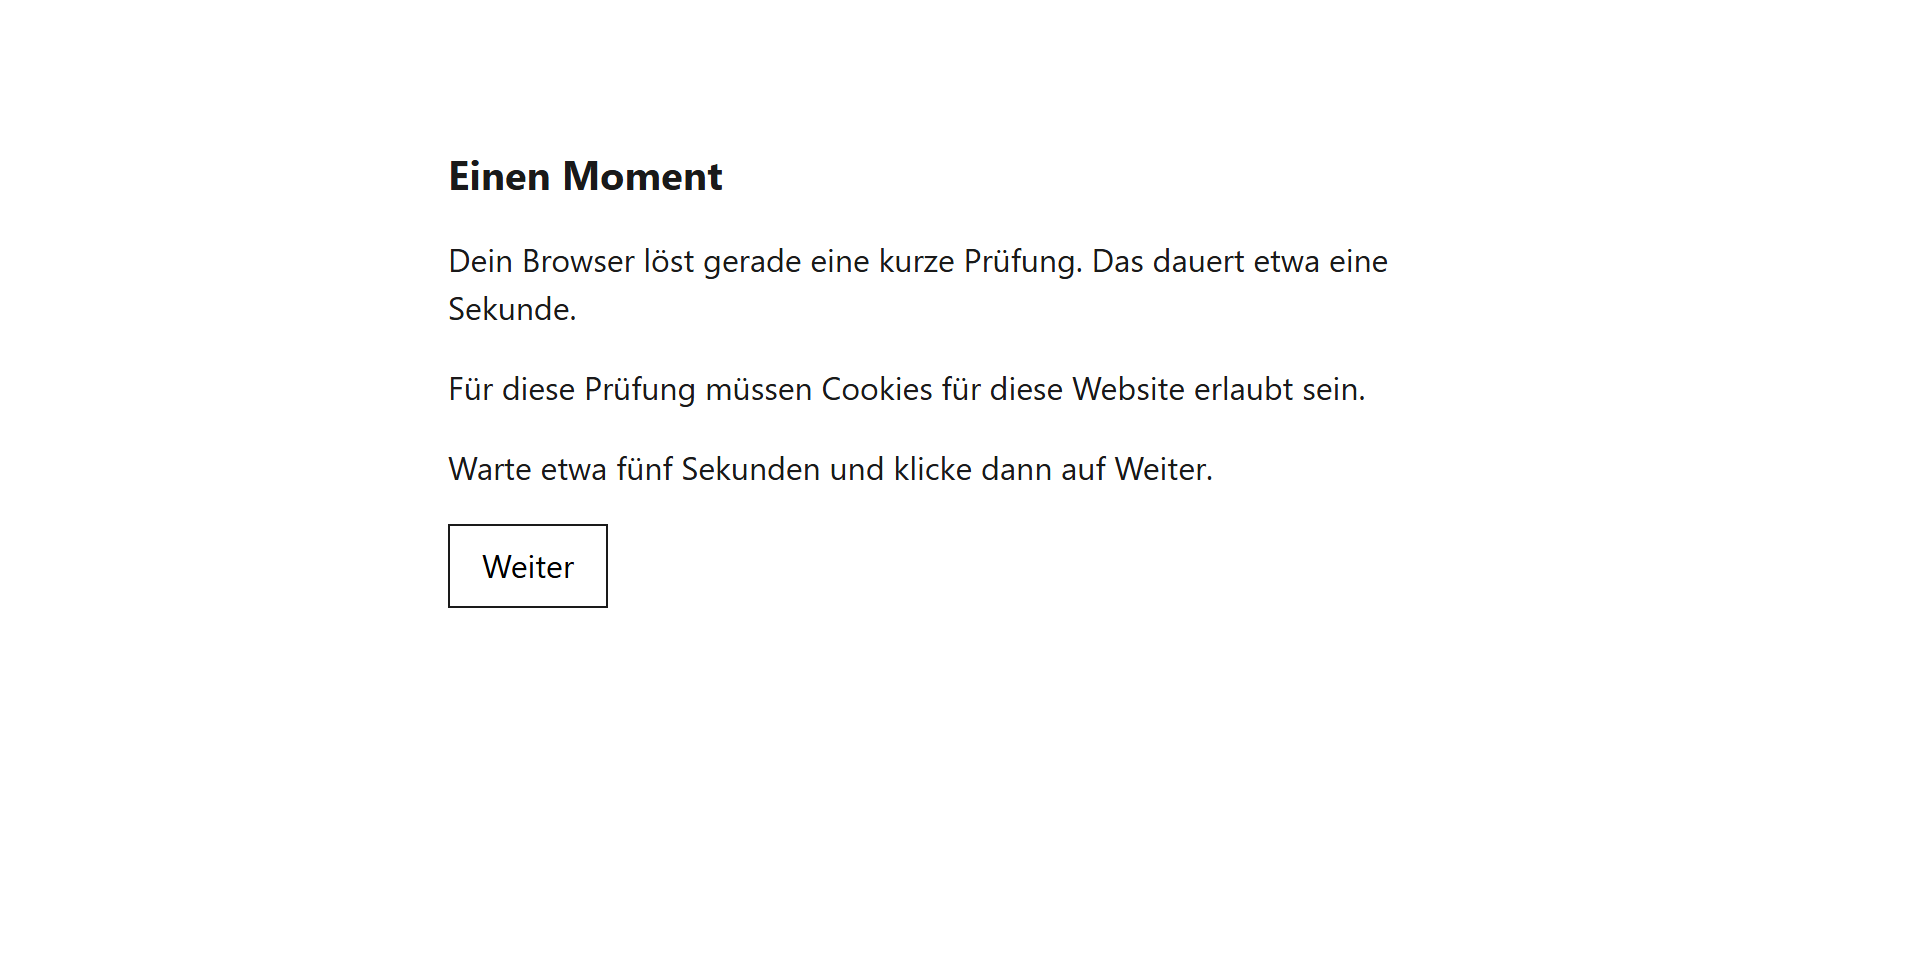
Ohne JavaScript erscheint dieselbe Seite mit einer Schaltfläche. Der Besucher wartet etwa fünf Sekunden und klickt auf „Weiter“. Wer zu früh klickt, bekommt die Seite erneut.
Über unverschlüsseltes HTTP stellen Browser die nötige Rechenfunktion nicht bereit. Dort übernimmt die Weiterleitung aus Stufe 1 die Prüfung.
Die Warteseite
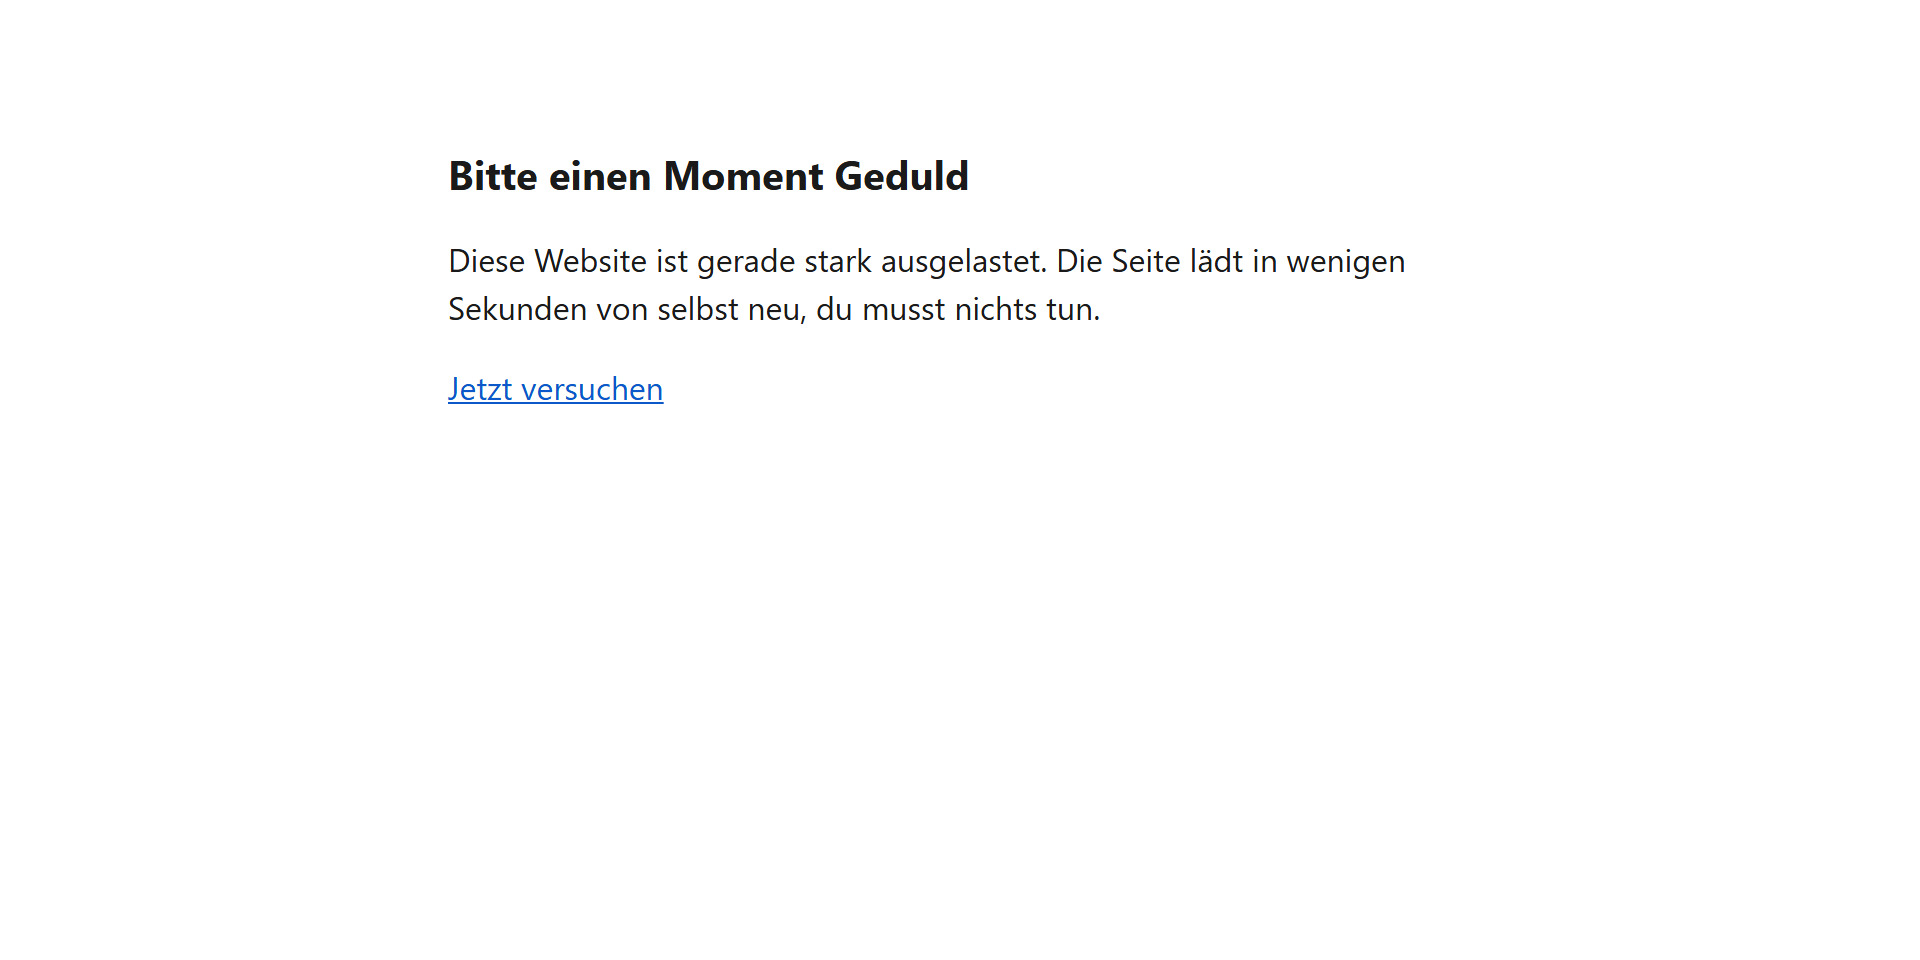
Löst ein Botnetz mit echten Browsern die Rechenaufgabe, würde es WordPress trotzdem überlasten. Dagegen steht die Mengengrenze: Während einer Flut kommen nach bestandener Prüfung höchstens 120 neue Besucher pro Minute durch (einstellbar, 0 schaltet die Grenze ab). Wer darüber liegt, sieht die Warteseite. Sie lädt nach wenigen Sekunden von selbst neu.
Besucher, die schon durchgelassen wurden, zählen nicht mit. Wer einmal auf der Site ist, bleibt auf der Site.
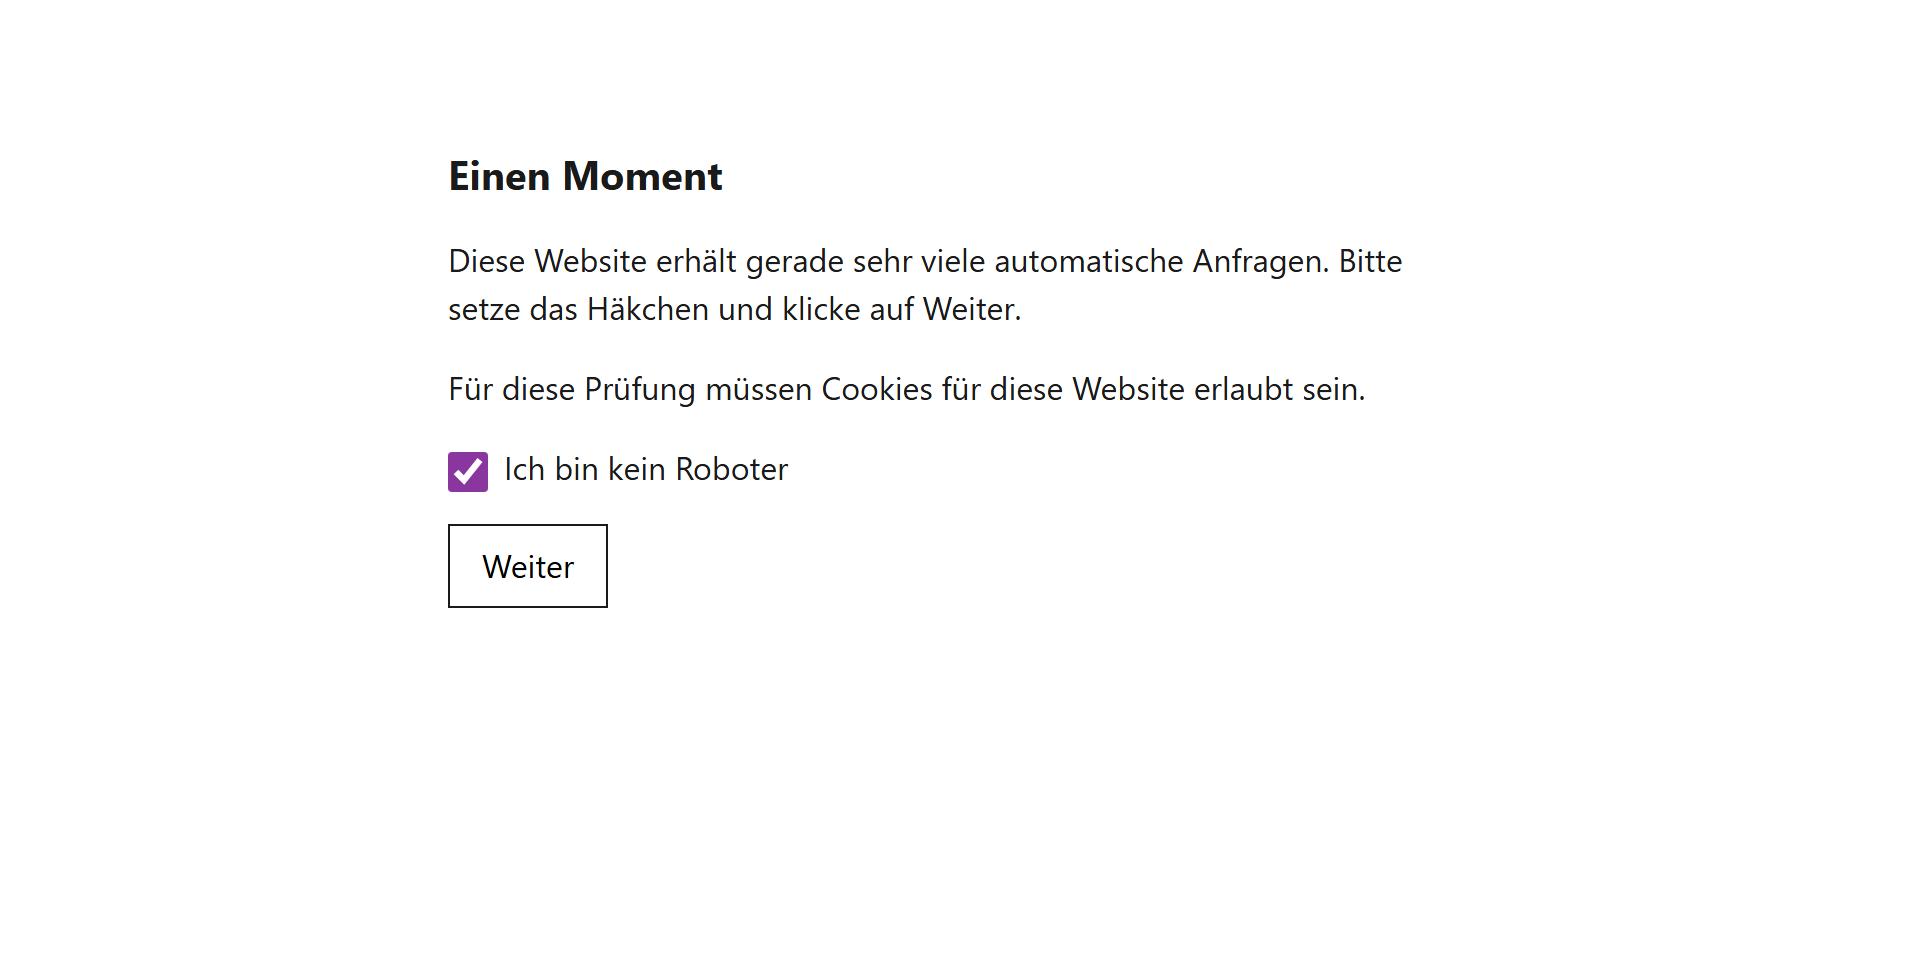
Die Häkchen-Seite
War die Mengengrenze in einer Minute voll, bekommen neue Besucher in der folgenden Minute ein Kästchen zum Ankreuzen statt der Rechenaufgabe. Das Kästchen ist ein normales Formularfeld, kein Dienst eines Dritten, und funktioniert ohne JavaScript.
Was Suchmaschinen sehen
Alle Prüfseiten werden mit dem Status 503 und dem Header Retry-After ausgeliefert, dazu Cache-Control: no-store. Suchmaschinen werten das als vorübergehend und kommen wieder, die Seite fällt nicht aus dem Index und die Prüfseite wird nicht indexiert. Verifizierte Crawler sehen die Prüfung ohnehin nie (siehe unten).
Wie richte ich den Lastschutz ein?
Die Einrichtung dauert rund zehn Minuten, die Messphase dazwischen einen Tag. Die Screenshots zeigen die englische Oberfläche, die deutschen Bezeichnungen stehen jeweils im Text.
Schritt 1: Hive und Hive Pro aktualisieren
Aktualisieren Sie unter Plugins zuerst ReportedIP Hive auf 3.0.9, danach ReportedIP Hive Pro auf 3.1.0. Der Lastschutz gehört zu den Tarifen Pro, Business und Enterprise. Welcher Tarif zu Ihrem Community Access Key gehört, zeigt Community & Schlüssel.
Schritt 2: Erweiterten Schutz aktivieren
Der Lastschutz arbeitet im Erweiterten Schutz (Extended Protection). Das ist der Teil von Hive, den PHP vor WordPress lädt. Nur dort lässt sich eine Anfrage in Millisekunden beantworten, ohne dass WordPress, Theme und Plugins starten.
- Öffnen Sie Server & Wartung und dort den Reiter Server.
- Aktivieren Sie in der Karte Erweiterter Schutz den Schalter. Hive trägt die nötige Zeile in die
.user.iniIhrer Site ein. - Warten Sie, bis die Karte „Aktiv“ meldet. PHP liest die
.user.inije nach Server erst nach bis zu fünf Minuten neu ein.
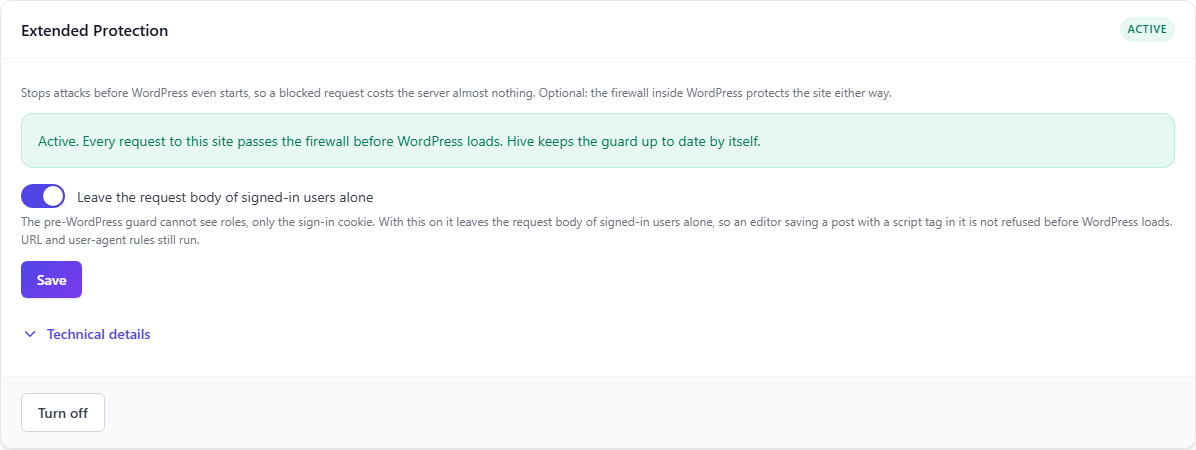
Auf Servern ohne .user.ini (zum Beispiel Apache mit mod_php) nennt die Karte die eine Zeile, die in die Serverkonfiguration gehört. Solange der Erweiterte Schutz nicht läuft, tut der Lastschutz nichts und sagt das auch: Die Einstellung zeigt „Status: wartet auf den Erweiterten Schutz“, und unter den nächsten Schritten im Dashboard steht der Eintrag „Erweiterten Schutz für den Lastschutz einrichten“.
Schritt 3: Einen Tag lang nur messen
Öffnen Sie Schutz-Einstellungen, Reiter Firewall, und stellen Sie Lastschutz (Load shield) auf Nur messen (Measure only). In diesem Modus lernt der Lastschutz den Normalwert Ihrer Site und schreibt ins Protokoll, wann er eingeschaltet hätte. Geprüft wird niemand.
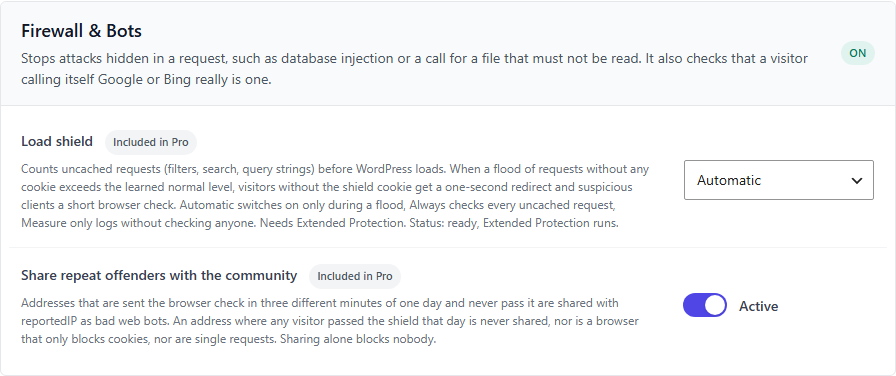
Sehen Sie nach einem Tag unter Aktivität, Unterreiter Lastschutz, nach. Steht dort kein Eintrag „Lastschutz würde sich einschalten“, liegt Ihr normaler Verkehr sicher unter der Schwelle. Steht dort einer zu einer Zeit, in der Sie Besuch erwartet haben (Newsletter, Kampagne), heben Sie in Schritt 5 die Mindestgröße einer Flut an.
Wenn Ihre Site gerade unter einer Flut steht, können Sie die Messphase überspringen und gleich „Automatisch“ wählen.
Schritt 4: Auf „Automatisch“ stellen
Stellen Sie den Modus auf Automatisch (Automatic) und speichern Sie. Von jetzt an schaltet sich der Lastschutz bei einer Flut selbst ein und danach wieder aus.
| Modus | Englisch | Wirkung | Wofür |
|---|---|---|---|
| Aus | Off | Der Lastschutz zählt nicht und prüft nicht | Standard nach dem Update |
| Nur messen | Measure only | Lernt den Normalwert, protokolliert, prüft niemanden | Die ersten Tage |
| Automatisch | Automatic | Prüft nur während einer Flut | Dauerbetrieb, unsere Empfehlung |
| Immer | Always | Prüft jede teure Anfrage ohne Cookie, auch ohne Flut | Sites unter Dauerbeschuss |
Schritt 5: Feineinstellungen prüfen
Die Voreinstellungen passen für die meisten Sites. Hinter Technische Details anzeigen (Show technical details) liegen die Stellschrauben.
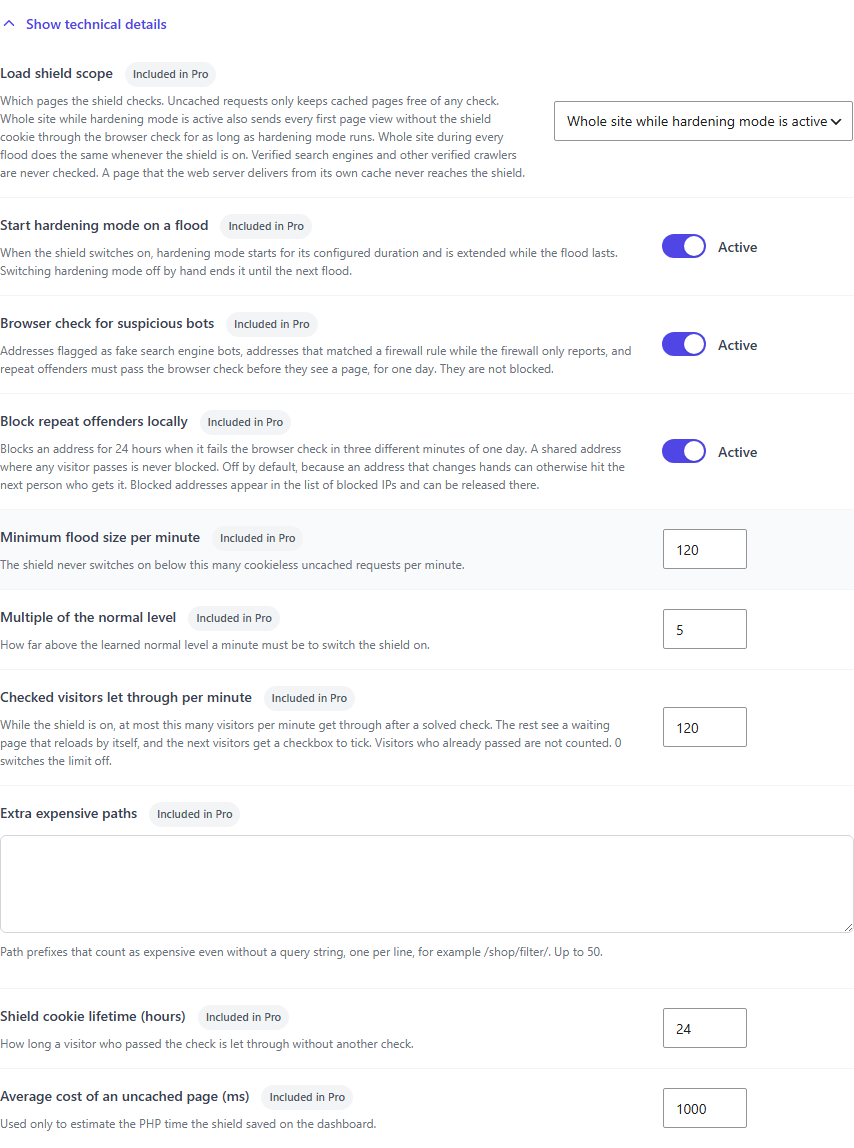
| Einstellung | Englisch | Standard | Bedeutung |
|---|---|---|---|
| Umfang des Lastschutzes | Load shield scope | Ganze Website, solange der Härtungsmodus aktiv ist | Welche Seiten geprüft werden: nur ungecachte Anfragen, zusätzlich alle ersten Seitenaufrufe im Härtungsmodus, oder die ganze Website bei jeder Flut |
| Härtungsmodus bei einer Flut starten | Start hardening mode on a flood | An | Eine Flut startet den Härtungsmodus von Hive und verlängert ihn, solange sie anhält |
| Wiederholungstäter mit der Community teilen | Share repeat offenders with the community | An | Adressen, die an einem Tag in drei verschiedenen Minuten die Prüfung bekommen und nie bestehen, werden als „Bad Web Bot“ an reportedIP gemeldet |
| Browser-Prüfung für verdächtige Bots | Browser check for suspicious bots | An | Gefälschte Suchmaschinen-Bots, Treffer der Firewall im Nur-melden-Modus und Wiederholungstäter müssen einen Tag lang auf jeder Seite die Browserprüfung bestehen. Gesperrt werden sie nicht |
| Wiederholungstäter lokal sperren | Block repeat offenders locally | Aus | Sperrt Wiederholungstäter für 24 Stunden über die normale Sperrliste |
| Mindestgröße einer Flut pro Minute | Minimum flood size per minute | 120 | Unter diesem Wert schaltet der Lastschutz nie ein (30 bis 5.000) |
| Vielfaches des Normalwerts | Multiple of the normal level | 5 | Wie weit eine Minute über dem Normalwert liegen muss (2 bis 50) |
| Durchgelassene geprüfte Besucher pro Minute | Checked visitors let through per minute | 120 | Mengengrenze während einer Flut, 0 schaltet sie ab (bis 6.000) |
| Zusätzliche teure Pfade | Extra expensive paths | leer | Pfad-Präfixe, die auch ohne Query-String als teuer gelten, einer pro Zeile, höchstens 50 |
| Laufzeit des Lastschutz-Cookies | Shield cookie lifetime (hours) | 24 | Wie lange eine bestandene Prüfung gilt (1 bis 168 Stunden) |
| Durchschnittliche Kosten einer ungecachten Seite | Average cost of an uncached page (ms) | 1000 | Dient nur der Schätzung der gesparten Serverzeit im Dashboard |
Drei Hinweise aus der Praxis:
- Shops und Kampagnen: Wenn ein Newsletter in einer Minute mehrere hundert neue Besucher auf Filterseiten schickt, setzen Sie die Mindestgröße auf den doppelten Wert Ihres stärksten normalen Moments. Die Weiterleitung würde diesen Besuchern zwar nicht auffallen, ein Alarm ohne Flut muss aber nicht sein.
- Teure Seiten ohne Query-String: Tragen Sie Pfade wie
/shop/filter/oder/events/ein, wenn Ihr Theme Filter in den Pfad schreibt. - Lokale Sperre: Lassen Sie sie zunächst aus. Die Browserprüfung hält Wiederholungstäter bereits von WordPress fern, ohne dass eine geteilte Büro-Adresse ausgesperrt werden kann.
Schritt 6: Wirkung kontrollieren
Auf dem Dashboard zeigt die Karte Lastschutz den Zustand und vier Kennzahlen: vor WordPress beantwortete Anfragen in 24 Stunden und 30 Tagen, die geschätzte gesparte Serverzeit und die Stunden unter Flut.
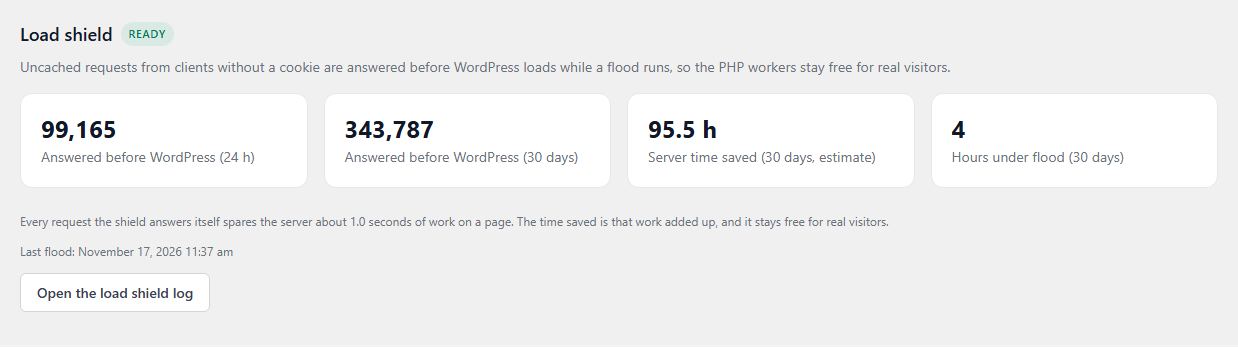
Der Button Protokoll des Lastschutzes öffnen führt zum Unterreiter Lastschutz unter Aktivität. Dort stehen die letzten 24 Stunden als Tabelle: ungecachte Anfragen je Stunde, davon vor WordPress beantwortet, bestandene Prüfungen und der Zustand der Stunde.
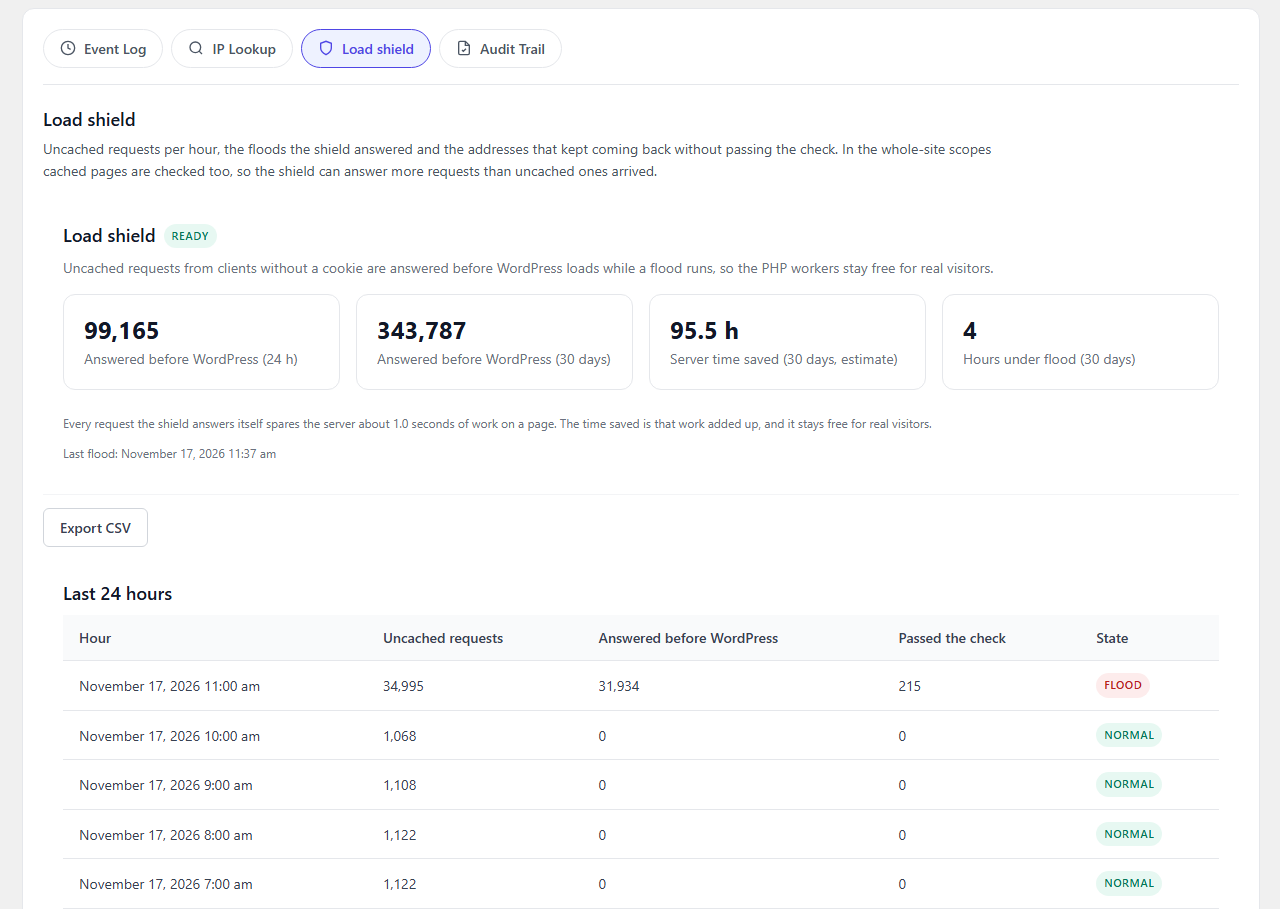
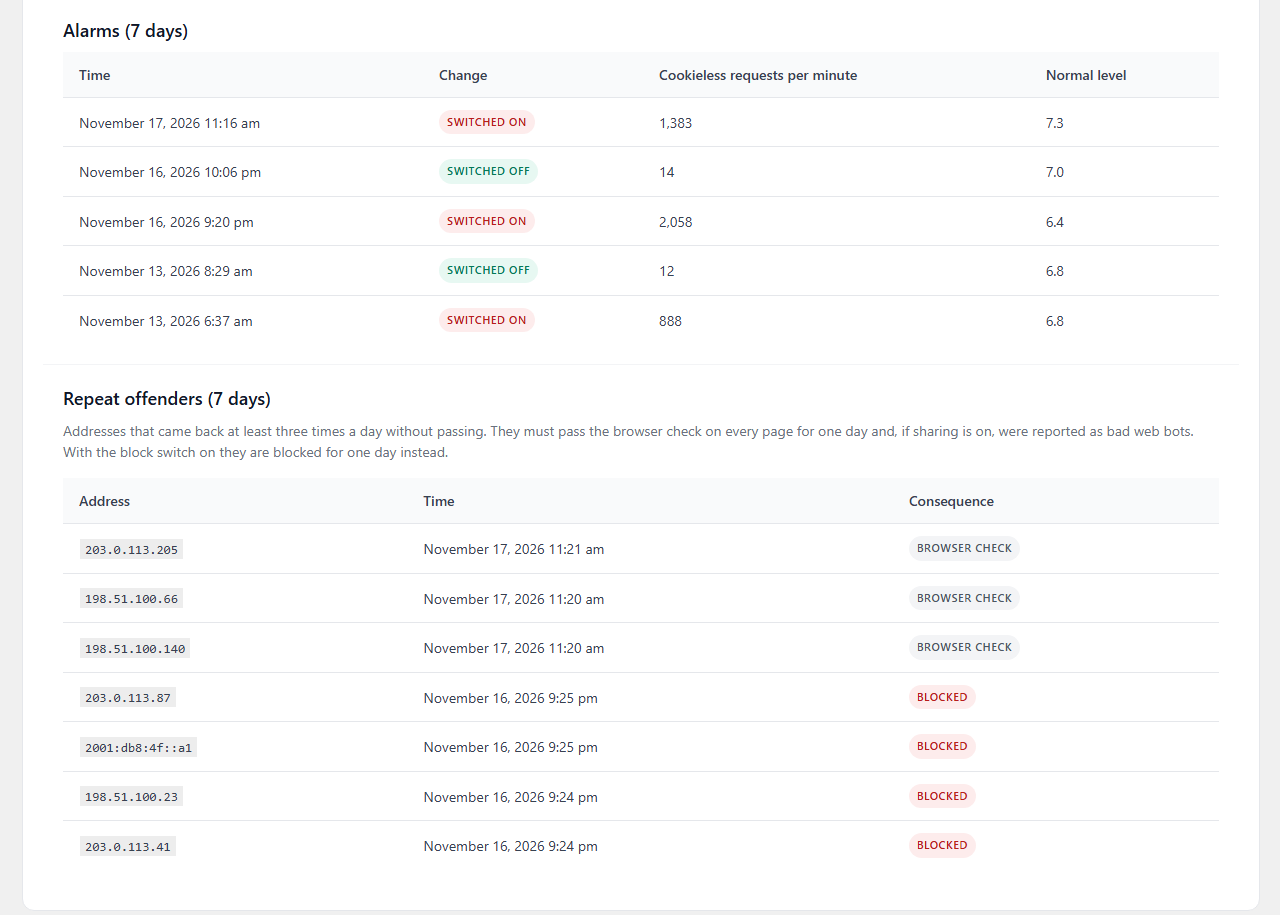
Darunter folgen die Alarme der letzten sieben Tage mit dem Wert, der sie ausgelöst hat, und dem Normalwert zu diesem Zeitpunkt, sowie die Wiederholungstäter mit ihrer Konsequenz.
Export CSV lädt Minutenwerte, Stichproben und Wiederholungstäter der letzten 30 Tage herunter. Länger speichert der Lastschutz nichts.
Wie finde ich Lastschutz-Ereignisse im Ereignisprotokoll?
Jedes Ein- und Ausschalten steht auch im normalen Ereignisprotokoll unter Aktivität. Der Typ-Filter kennt ganze Gruppen: Die Gruppe Firewall enthält „Lastschutz eingeschaltet“, „Lastschutz ausgeschaltet“ und „Lastschutz: Wiederholungstäter gesperrt“, die Gruppe Bots enthält „Lastschutz: Wiederholungstäter“.
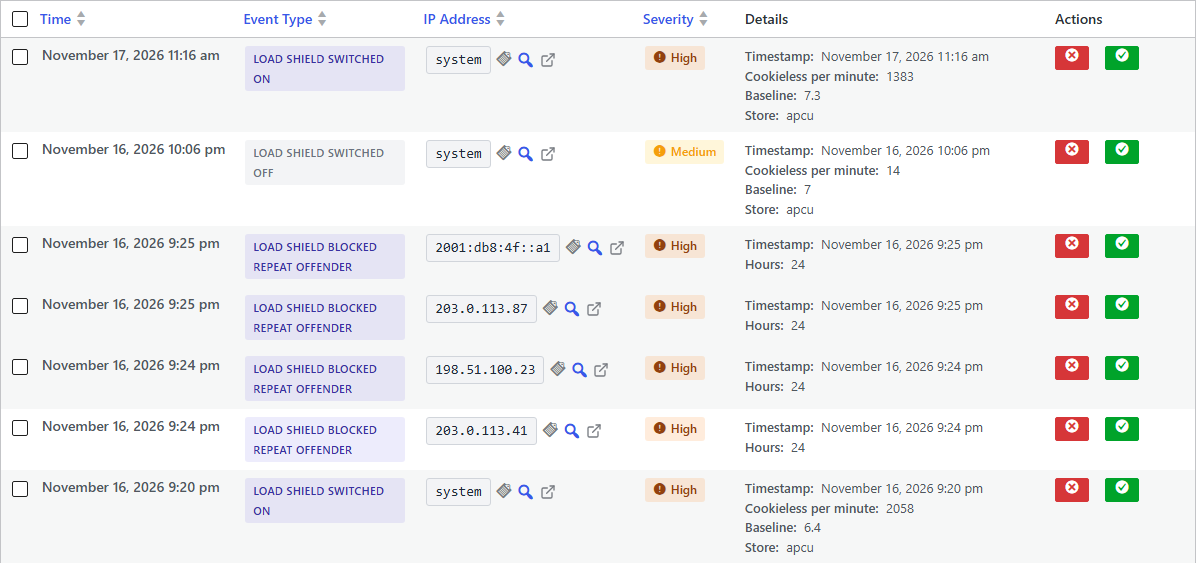
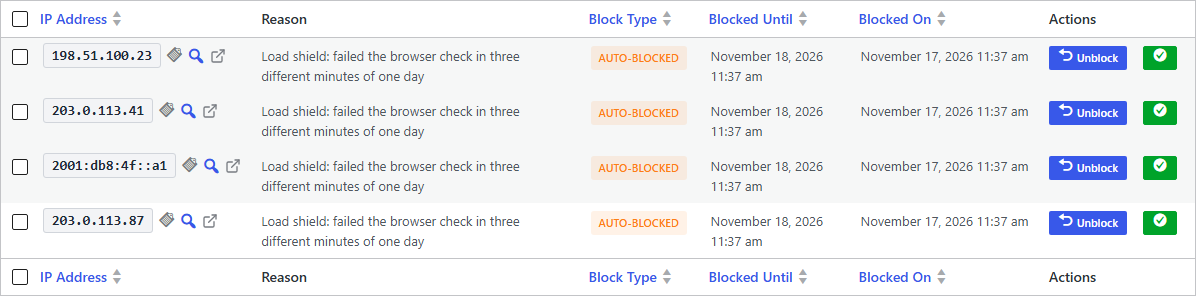
Ist die lokale Sperre eingeschaltet, stehen gesperrte Wiederholungstäter in der normalen Sperrliste unter Aktivität, IP-Listen. Dort geben Sie eine Adresse mit einem Klick wieder frei. Die Whitelist gilt wie überall in Hive: Eine Adresse auf der Whitelist wird weder geprüft noch gesperrt.
Wie verhindert der Lastschutz Fehlalarme?
Ein Schutz, der echte Besucher aussperrt, ist schlechter als keiner. Der Lastschutz ist deshalb an jeder Stelle so gebaut, dass im Zweifel der Besucher durchkommt:
- Prüfen statt sperren. Die Folge einer Flut ist eine Weiterleitung oder eine Rechenaufgabe, die jeder Browser besteht. Gesperrt wird nur, wenn Sie die lokale Sperre einschalten, und dann nur Adressen, die an einem Tag dreimal geprüft wurden und nie bestanden haben.
- Eine bestandene Prüfung schützt die ganze Adresse. Hat an einem Tag irgendein Besucher von einer Adresse die Prüfung bestanden, gilt diese Adresse nie als Wiederholungstäter. Das schützt Büros, Hochschulen und Mobilfunknetze, in denen sich viele Menschen eine Adresse teilen.
- Cookie-Blocker werden erkannt. Ein Browser, der keine Cookies annimmt, bekommt nach drei Weiterleitungen die Browserprüfung und ist danach 15 Minuten frei. Er wird nie gemeldet.
- Angemeldete Nutzer tragen das Cookie von WordPress und sehen nie eine Prüfung.
- Verifizierte Crawler werden per Reverse-DNS mit Gegenprobe erkannt und nie geprüft. Bis die Crawler-Liste auf einer frisch eingerichteten Site geladen ist, misst der Lastschutz nur.
- Technische Zugriffe bleiben frei: der Server selbst, private Adressen, vertrauenswürdige Proxys ohne Client-Header, WordPress-Endpunkte (Cron, REST, AJAX, Login, auch im Unterverzeichnis), Feeds,
wc-apiund iCal-Abrufe. Firewall-Ausnahmen, die Sie für die ganze Firewall gesetzt haben, gelten auch hier. - Fällt etwas aus, bleibt die Site erreichbar. Kann der Erweiterte Schutz seinen Zähler nicht lesen oder schreiben, lässt er die Anfrage durch.
- Im Messmodus wird nie gesperrt und nie geprüft.
Was passiert mit Suchmaschinen und KI-Crawlern?
Crawler, die sich ausweisen und deren Herkunft sich prüfen lässt, sehen den Lastschutz nie. Hive prüft dazu den Hostnamen der anfragenden Adresse und löst ihn zur Gegenprobe wieder auf. Ein Client, der sich nur im User-Agent „Googlebot“ nennt, besteht diese Probe nicht und landet auf der Beobachtungsliste.
Im Livebetrieb auf der betroffenen Site kamen während des Alarms unter anderem Googlebot, Applebot, PerplexityBot und SeznamBot mit Status 200 durch. Crawler, die sich nicht verifizieren lassen, bekamen wie jeder andere Client ohne Cookie die Prüfung mit Status 503 und Retry-After. Das ist die Antwort, die HTTP für „gerade überlastet, bitte später“ vorsieht, und seriöse Crawler halten sich daran.
Was bringt der Lastschutz in Zahlen?
Wir haben den Lastschutz auf drei Wegen gemessen: im Lasttest gegen eine Kopie der betroffenen Site, im Nachspielen von elf Tagen echter Zugriffsprotokolle und im Livebetrieb.
Lasttest: Flut plus echte Besucher
| Messwert | Ohne Lastschutz | Mit Lastschutz (Automatisch) |
|---|---|---|
| Ladezeit für Besucher, 95. Perzentil | 28,5 s | 0,77 s |
| Erfolgreiche Besucheraufrufe | 8 von 180 | alle |
| WordPress-Ausführungen | 5.132 | 697 |
| CPU-Auslastung | 681 % | 20,7 % |
| Anteil der Flut, in rund 5 ms beantwortet | 0 % | 92,1 % |
| Zeit bis zum Alarm | entfällt | 37 s |
Nachspielen von elf Tagen Zugriffsprotokoll
Elf Tage mit zusammen 3,0 Millionen Anfragen, darunter die fünf Fluttage und fünf ruhige Tage:
- Der Anteil der Crawler-Anfragen, die WordPress erreichten, sank von 15,1 % auf 4,2 %.
- Die Spitze sank von 2.167 auf 306 ungecachte Seiten pro Minute.
- Alle 36.711 Seitenaufrufe echter Besucher wurden ausgeliefert, kein einziger ging verloren.
- An den fünf ruhigen Tagen löste der Lastschutz keinen Alarm aus.
Livebetrieb
Zehn Minuten aus dem Livebetrieb während der Flut:
- 1.342 Adressen bekamen die Prüfung, 60 davon lösten sie und sahen die Seite.
- Von den Adressen, die nicht lösten, lud keine einzige je ein Bild, ein Stylesheet oder ein Skript. Echte Browser waren das also nicht.
- 1.268 dieser Adressen zielten auf Kalenderfilter, nur 20 auf Seiten ohne Query-String.
- Die Serverlast lag bei 1,5 bis 2,4 statt bei 47.
- Ein frischer Browser brauchte inklusive Prüfung 3,7 Sekunden (Desktop) und 0,6 Sekunden (Mobil) bis zur fertigen Seite.
Wo liegen die Grenzen?
- Bots mit echten Browsern speichern Cookies und lösen die Rechenaufgabe. Gegen sie wirken die Mengengrenze, die Warteseite und die Häkchen-Seite: Sie begrenzen, wie viele neue Clients pro Minute WordPress erreichen. Ganz aufhalten lässt sich so ein Botnetz damit nicht.
- Der Lastschutz ersetzt keinen Seitencache. Er schützt die Seiten, die sich nicht cachen lassen. Eine Seite, die der Webserver aus seinem eigenen Cache ausliefert, erreicht PHP nie und wird weder gezählt noch geprüft.
- Netzwechsel lösen die Weiterleitung erneut aus. Das Cookie ist an das Netz des Besuchers gebunden (/24 bei IPv4, /64 bei IPv6). Wer vom WLAN ins Mobilfunknetz wechselt, wird während einer Flut einmal neu weitergeleitet.
- Ohne Erweiterten Schutz kein Lastschutz. Auf Hosting-Paketen, die weder
.user.ininoch eine eigene PHP-Einstellung erlauben, lässt er sich nicht betreiben. - Bandbreiten-Angriffe auf Netzwerkebene sind Sache des Hosters. Der Lastschutz schützt die PHP-Worker, nicht die Leitung.
Ist der Lastschutz DSGVO-konform?
Der Lastschutz arbeitet vollständig auf Ihrem Server. Es wird kein Fremddienst eingebunden, kein Captcha-Anbieter, keine Schrift und kein Skript von außen.
- Cookie:
rip_humanenthält einen Zeitstempel und eine Signatur, die an das Netz des Besuchers gebunden ist. Es enthält keine Kennung, mit der sich ein Besucher wiedererkennen oder über Seiten hinweg verfolgen ließe. Es wird nur während einer Flut gesetzt, gilt 24 Stunden, istHttpOnlyundSameSite=Lax. Es dient allein dem Schutz der Site vor Überlastung. Ob Sie es als technisch erforderlich einstufen und in Ihrer Datenschutzerklärung nennen, klären Sie bitte mit Ihrem Datenschutzbeauftragten. - Protokoll: Gespeichert werden Minutenzähler und, für Wiederholungstäter und Stichproben, die IP-Adresse. Nach 30 Tagen wird alles gelöscht.
- Community-Meldung: Ist das Teilen eingeschaltet, geht die Adresse eines Wiederholungstäters mit der Kategorie „Bad Web Bot“ an reportedIP. Einzelne Anfragen, Cookie-Blocker und Adressen, von denen an dem Tag jemand bestanden hat, werden nie gemeldet. Der Schalter lässt sich abstellen.
- Deinstallation: Mit der Option, Daten zu löschen, entfernt Hive Pro die Tabellen und Dateien des Lastschutzes.
Wie steuere ich den Lastschutz per WP-CLI und MainWP?
Hive 3.0.9 bringt drei neue WP-CLI-Befehle für alle Einstellungen. Sie nutzen dieselbe Prüfung wie die Admin-Oberfläche, ein ungültiger Wert wird abgelehnt.
wp reportedip settings list
wp reportedip settings get reportedip_hive_load_shield_mode
wp reportedip settings set reportedip_hive_load_shield_mode log
wp reportedip settings set reportedip_hive_load_shield_mode auto
wp reportedip settings set reportedip_hive_load_shield_floor 200
Die Werte des Modus lauten off, log (Nur messen), auto und always, die des Umfangs expensive, hardening und all.
Wer mehrere Sites betreut, sieht den Zustand in der MainWP-Extension „ReportedIP Hive for MainWP“: Eine eigene Spalte zeigt je Site, ob der Lastschutz bereit ist, misst, wartet oder gerade eine Flut beantwortet, und wie viele Anfragen er in 24 Stunden beantwortet hat. Die Einstellungen des Lastschutzes folgen dem Settings-Standard von Hive und lassen sich wie alle anderen über MainWP und die Flottenverwaltung im Kundenportal verteilen.
Was ändert sich sonst in Hive 3.0.9 und Pro 3.1.0?
- Strengere Regel im Härtungsmodus (Pro): Sind in der letzten Stunde mindestens fünf Adressen aus demselben /24-Netz am Login gescheitert, wird die nächste IPv4-Adresse aus diesem Netz schon beim ersten Fehlversuch gesperrt und mit der Community geteilt. Die Whitelist gilt, IPv6 ist ausgenommen.
- „Pro“ statt „Professional“: Tarif-Badge, Plan-Bezeichnungen und Readme nennen den Tarif jetzt so wie die Preisseite.
- Links in Ihrer Sprache: Links aus dem Plugin zu reportedip.com führen auf die deutsche, französische oder spanische Fassung, sonst auf die englische.
- Export ohne Grenze: Der Export des Ereignisprotokolls (CSV und JSON) ist nicht mehr auf 1.000 Zeilen begrenzt und übernimmt die Filter der Tabelle.
- Multisite: Der Erweiterte Schutz nutzt immer das Verzeichnis der Hauptsite.
- Sicheres Schreiben: Die Datei des Erweiterten Schutzes wird atomar ersetzt (erst in eine temporäre Datei geschrieben, dann umbenannt). Eine halb geschriebene Datei kann es nicht mehr geben.
- Für Entwickler: neue Hooks, mit denen Add-ons eigene Module in den Erweiterten Schutz einhängen (
reportedip_hive_guard_modules,reportedip_hive_guard_rebake,reportedip_hive_guard_queue_entry).
Häufige Fragen
Ist der Lastschutz ein Captcha?
Nein. Im Normalfall sieht der Besucher gar nichts oder für eine Sekunde einen Hinweis. Es gibt keine Bilder, keine Rätsel und keinen Dienst eines Dritten. Nur wenn während einer Flut die Mengengrenze erreicht ist, erscheint ein einzelnes Kästchen zum Ankreuzen, das die Site selbst ausliefert.
Schadet der Lastschutz meinem Ranking?
Nein. Verifizierte Suchmaschinen werden nie geprüft. Alle anderen Clients erhalten während einer Flut den Status 503 mit Retry-After, den Suchmaschinen als vorübergehend werten. Ohne Flut prüft die Einstellung „Automatisch“ niemanden.
Was kostet der Lastschutz an Leistung?
Im Ruhezustand 1 bis 3 Mikrosekunden je Anfrage. Während einer Flut spart er Leistung: Eine Prüfseite kostet rund 5 Millisekunden statt einer vollen WordPress-Ausführung.
Funktioniert der Lastschutz mit WP Rocket, LiteSpeed Cache und anderen Cache-Plugins?
Ja. Gecachte Seiten, die der Webserver direkt ausliefert, erreichen den Lastschutz nicht. Er kümmert sich um das, was am Cache vorbeigeht. Die Prüfseiten tragen Cache-Control: no-store und landen in keinem Cache.
Funktioniert der Lastschutz hinter Cloudflare oder einem anderen Proxy?
Ja, wenn der Proxy in Hive als vertrauenswürdig eingetragen ist, damit die echte Besucheradresse gelesen wird. Anfragen eines vertrauenswürdigen Proxys ohne Client-Header werden nie geprüft.
Brauche ich APCu?
Nein. Der Lastschutz arbeitet mit und ohne APCu.
Was passiert mit Besuchern, die Cookies blockieren?
Sie bekommen nach drei Weiterleitungen die Browserprüfung und sind danach 15 Minuten frei. Sie werden weder gemeldet noch gesperrt.
Kann ich mich als Administrator aussperren?
Nein. Angemeldete Nutzer werden nie geprüft, und die Login-Seite, die REST-Schnittstelle und admin-ajax.php sind ausgenommen.
Wie schalte ich den Lastschutz im Notfall ab?
Stellen Sie den Modus auf „Aus“ oder führen Sie wp reportedip settings set reportedip_hive_load_shield_mode off aus.
Gibt es den Lastschutz auch im kostenlosen Plugin?
Nein. Der Lastschutz gehört zum Pro-Add-on ab dem Tarif Pro. Das kostenlose Plugin enthält weiterhin Firewall, Login-Schutz, 2FA und den Erweiterten Schutz. Die Tarife stehen auf der Preisseite.
Weiterlesen
- Bot-Fluten erkennen und abwehren
- ReportedIP Hive 3.0.7: Spamschutz für Divi-Kontaktformulare
- ReportedIP Hive 3.0.5: Prüfung der Sicherheits-Header
- Dokumentation: Hive Pro
- Dokumentation: Installation
- Vollständiger Changelog
Changelog
ReportedIP Hive Pro 3.1.0 (17. November 2026)
- Neu: Lastschutz im Erweiterten Schutz mit den Modi Aus, Nur messen, Automatisch und Immer (Tarif Pro und höher).
- Neu: Weiterleitung für Besucher ohne Cookie, Browserprüfung für verdächtige Clients, „Weiter“ nach etwa fünf Sekunden ohne JavaScript.
- Neu: Mengengrenze mit Warteseite und Häkchen-Seite, Standard 120 geprüfte Besucher pro Minute.
- Neu: Umfang des Lastschutzes und Kopplung an den Härtungsmodus.
- Neu: Beobachtungsliste für gefälschte Bots, Firewall-Treffer im Nur-melden-Modus und Wiederholungstäter (ein Tag Browserprüfung statt Sperre).
- Neu: Wiederholungstäter als „Bad Web Bot“ mit der Community teilen (Standard an), lokale Sperre für 24 Stunden (Standard aus).
- Neu: Protokoll-Reiter, Dashboard-Karte, Hinweis in der Admin-Leiste, CSV-Export über 30 Tage, Spalte in der MainWP-Extension.
- Neu: Prüfseiten mit Status 503 und
Retry-After, Crawler-Verifikation per Reverse-DNS mit Gegenprobe. - Neu: /24-Regel im Härtungsmodus für fehlgeschlagene Logins.
- Geändert: Plan-Karten, Upgrade-Hinweise und Funktionsbeschreibungen in den Worten der Preisseite.
- Die Deinstallation mit Datenlöschung entfernt Tabellen und Dateien des Lastschutzes.
ReportedIP Hive 3.0.9 (17. November 2026)
- Neu: WP-CLI-Befehle
wp reportedip settings list,getundset. - Neu: Hooks für Module von Add-ons im Erweiterten Schutz, Guard-Version 11. Sites bauen den Erweiterten Schutz nach dem Update selbst neu.
- Neu: Protokollzeile „Meldung gesendet“ im Ereignisprotokoll, sobald ein Bericht an die Community gegangen ist.
- Geändert: „Pro“ statt „Professional“ in Tarif-Badge, Plan-Bezeichnungen und Readme.
- Geändert: Links zu reportedip.com in der Sprache des Admin-Bereichs (Deutsch, Französisch, Spanisch, sonst Englisch).
- Behoben: Protokoll-Export ohne 1.000-Zeilen-Grenze und mit den Filtern der Tabelle.
- Behoben: Multisite nutzt für den Erweiterten Schutz immer das Verzeichnis der Hauptsite.
- Behoben: Die Datei des Erweiterten Schutzes wird atomar geschrieben.
Schützen Sie Ihre WordPress-Site mit Firewall, Login-Schutz, 2FA und Lastschutz gegen Bot-Fluten. Das Basis-Plugin ist kostenlos im WordPress-Pluginverzeichnis.