ReportedIP Hive 3.0.9 et Pro 3.1.0 : un bouclier anti-surcharge contre les vagues de bots sur WordPress
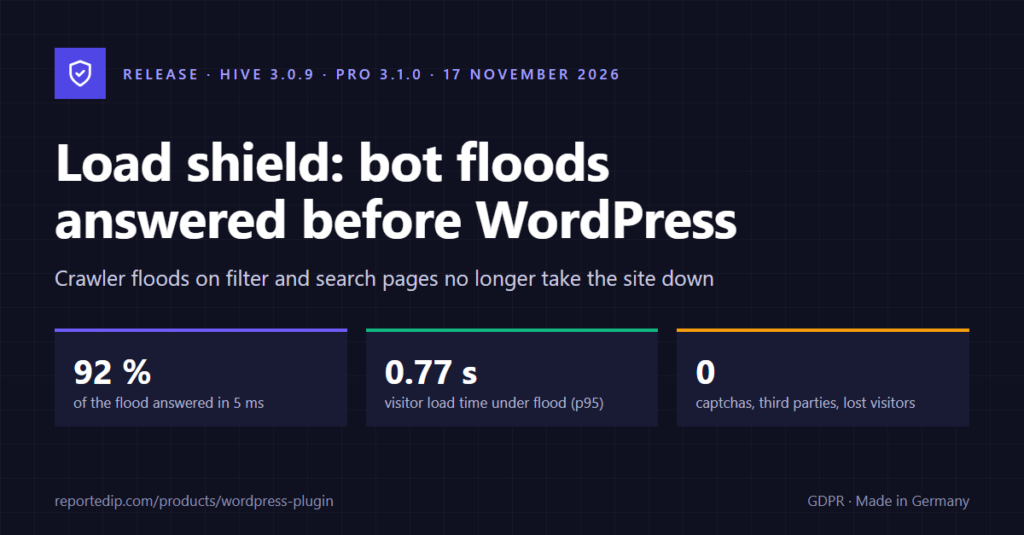
ReportedIP Hive 3.0.9 et le module Pro 3.1.0 apportent le bouclier anti-surcharge : il répond aux vagues de bots sur les pages non mises en cache avant que WordPress ne se charge. Les deux mises à jour sont disponibles, l’extension gratuite sur wordpress.org et le module Pro sur reportedip.com. Dans notre test de charge, le temps de chargement pour les visiteurs pendant une vague de requêtes est passé de 28,5 à 0,77 seconde (95e centile), et 92 % de la vague ont reçu une réponse en 5 millisecondes environ.
Après la mise à jour, le bouclier anti-surcharge est désactivé. Cet article explique comment il fonctionne, ce que voient vos visiteurs et comment le configurer en six étapes. Il vous faut la formule Pro ou supérieure et la Protection étendue de Hive.
L’essentiel en bref
- Ce qu’il fait : le bouclier anti-surcharge compte les requêtes coûteuses (filtres, recherche, chaînes de requête) des clients sans cookie. Si une minute dépasse largement le niveau normal appris, il vérifie ces clients avant le démarrage de WordPress.
- Ce que remarquent les visiteurs : rien, le plus souvent. Celui qui arrive pour la première fois pendant une vague de requêtes est redirigé une fois (moins d’une seconde) ou voit une vérification du navigateur pendant une seconde environ. Il n’y a ni énigme en images ni service tiers.
- Quand il intervient : avec le réglage « Automatique », uniquement pendant une vague de requêtes. Les jours calmes, personne n’est vérifié.
- Qui n’est jamais vérifié : les utilisateurs connectés, les moteurs de recherche vérifiés et les autres robots d’exploration vérifiés, le serveur lui-même, les flux et les points d’accès de WordPress.
- Ce qu’il coûte : au repos, 1 à 3 microsecondes par requête.
- Ce qu’il vous faut : Hive 3.0.9, Hive Pro 3.1.0, la formule Pro ou supérieure, la Protection étendue active.
Pourquoi un cache de pages ne suffit-il pas contre les vagues de bots ?
Un cache de pages n’aide que pour les adresses qui se répètent. Les pages de filtres, les résultats de recherche, les vues de calendrier et toute adresse avec une chaîne de requête sont presque toujours uniques. Chacune de ces requêtes démarre WordPress, charge toutes les extensions et interroge la base de données. Sur un site ordinaire, cela prend entre une demi-seconde et plusieurs secondes et occupe un worker PHP pendant tout ce temps.
Les robots qui collectent des données d’entraînement ou aspirent des contenus suivent précisément ces liens. Un calendrier avec des filtres par mois, catégorie et lieu produit des millions d’adresses possibles. Quand les requêtes viennent de centaines de milliers d’adresses changeantes, aucun blocage par IP ne fonctionne : chaque adresse n’envoie qu’une ou deux requêtes et reste sous tous les seuils.
Le bouclier anti-surcharge est né d’un cas de ce genre. Un site d’événements que nous gérons a reçu, du 12 au 16 novembre 2026, 1,26 million de requêtes par jour sur ses filtres de calendrier, réparties sur 439 820 adresses IP. La charge du serveur est montée à 47, les vrais visiteurs attendaient une demi-minute ou recevaient une erreur. Ce n’était pas une attaque au sens classique, personne ne cherchait une faille. Le site était saturé par des pages coûteuses.
Le contexte de ces vagues et ce que vous pouvez faire sans extension sont décrits dans notre guide Flot de bots : détection et contre-mesures.
Comment le bouclier anti-surcharge détecte-t-il une vague de requêtes ?
Le bouclier anti-surcharge observe un seul signal : les requêtes coûteuses sans aucun cookie. Est coûteuse une page demandée (GET ou HEAD) avec une chaîne de requête qui n’est pas un simple paramètre de suivi, ou un chemin que vous déclarez vous-même comme coûteux. Un navigateur déjà passé sur le site apporte presque toujours un cookie. Un robot qui parcourt une liste d’adresses n’en apporte aucun.
À partir de ces requêtes, le bouclier anti-surcharge apprend le niveau normal de votre site sous forme de moyenne glissante sur de nombreuses heures. L’alerte se déclenche quand une minute remplit les deux conditions :
- au moins 120 requêtes coûteuses sans cookie (taille minimale d’une vague de requêtes, réglable de 30 à 5 000) et
- au moins cinq fois le niveau normal (réglable de 2 à 50).
Un site qui reçoit 7 requêtes de ce type par minute s’active donc à 120, un grand site qui en reçoit 80 par minute seulement à 400. Le comptage se fait aussi pendant la minute en cours : dans le test de charge, la protection était en place 37 secondes après le début de la vague.
L’alerte prend fin au plus tôt après 15 minutes, et seulement quand les requêtes sont revenues à un niveau normal. Tant que des clients avec cookie continuent d’envoyer des requêtes à la moitié du niveau de la vague, elle reste active.
| État | Ce que fait le bouclier anti-surcharge | Ce que voient les visiteurs |
|---|---|---|
| Repos | Il compte seulement, 1 à 3 microsecondes par requête | Rien |
| Vague détectée | Il vérifie les clients sans cookie du bouclier sur les pages coûteuses | Une redirection unique ou une courte vérification du navigateur |
| Vague avec détenteurs de cookie | Il exige de tous la vérification du navigateur | La vérification du navigateur, une seconde environ |
| Limite d’admission atteinte | Il laisse passer les visiteurs vérifiés de façon échelonnée | La page d’attente, puis la page à case à cocher |
| Vague terminée | Il se désactive après 15 minutes et des minutes calmes | Rien |
Que voient les visiteurs pendant une vague de requêtes ?
La plupart des visiteurs ne voient rien, parce qu’ils portent déjà un cookie du site ou demandent une page en cache. Pour tous les autres, il existe quatre pages possibles. Toutes les quatre se passent de ressources tierces, ne chargent ni police ni script externes, respectent le mode sombre et s’utilisent au clavier et avec un lecteur d’écran.
Niveau 1 : la redirection invisible
Celui qui demande une page coûteuse sans cookie pendant une vague de requêtes reçoit une page intermédiaire vide. Elle redirige aussitôt vers la même adresse et pose au passage le cookie rip_human. Un navigateur suit la redirection, renvoie le cookie et obtient la page. Cela prend 5 millisecondes environ sur le serveur et reste imperceptible pour un humain. Un robot qui ne conserve pas les cookies retombe sur la page intermédiaire et n’atteint jamais WordPress.
Niveau 2 : la vérification du navigateur
Les clients suspects reçoivent un calcul à résoudre à la place de la redirection. Est suspect celui qui envoie des en-têtes inhabituels, celui qui a échoué trois fois à la redirection, celui qui figure sur la liste de surveillance, ou tout client dès que des détenteurs de cookie envoient eux aussi des requêtes au niveau d’une vague. Le navigateur résout le calcul (SHA-256, une seconde en moyenne) en arrière-plan, puis recharge lui-même la page.
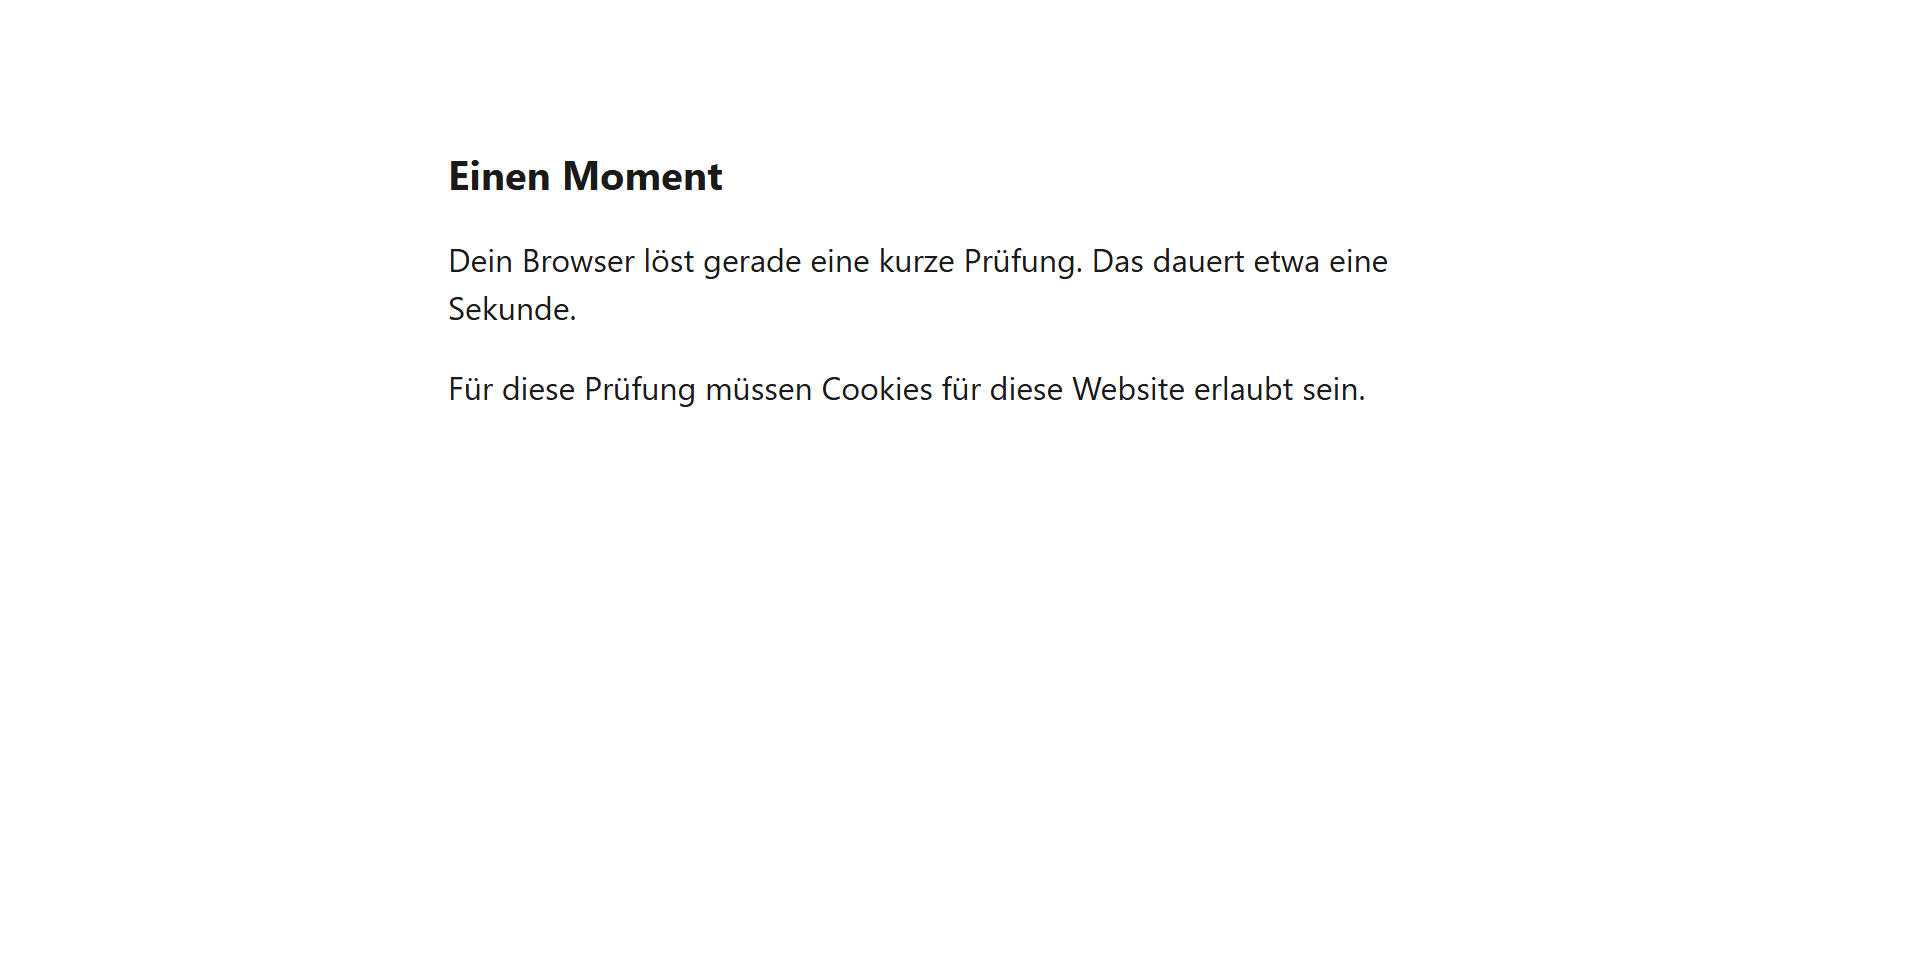
Sans JavaScript, la même page s’affiche avec un bouton. Le visiteur patiente environ cinq secondes et clique sur « Continuer ». S’il clique trop tôt, la page lui est présentée à nouveau.
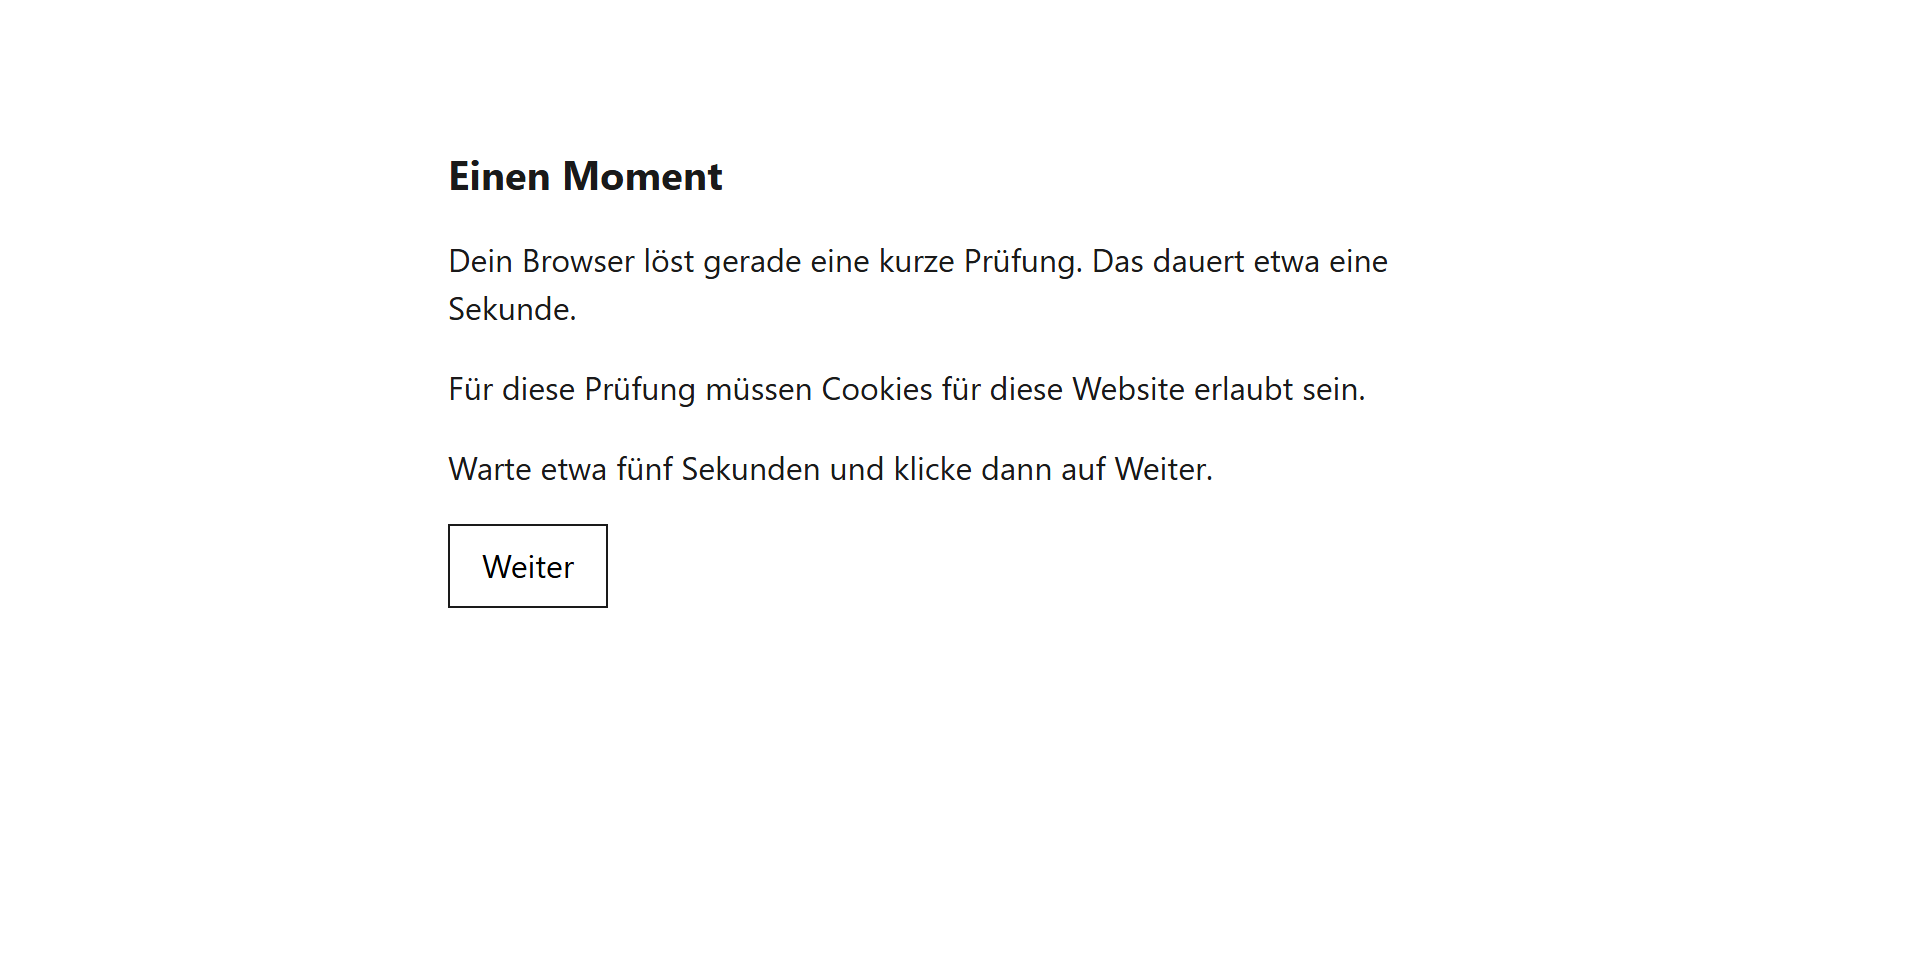
En HTTP non chiffré, les navigateurs ne fournissent pas la fonction de calcul nécessaire. Dans ce cas, la redirection du niveau 1 assure la vérification.
La page d’attente
Un botnet équipé de vrais navigateurs résout le calcul et surchargerait WordPress malgré tout. La limite d’admission s’y oppose : pendant une vague de requêtes, au plus 120 nouveaux visiteurs par minute passent après une vérification réussie (valeur réglable, 0 désactive la limite). Ceux qui arrivent au-delà voient la page d’attente. Elle se recharge d’elle-même au bout de quelques secondes.
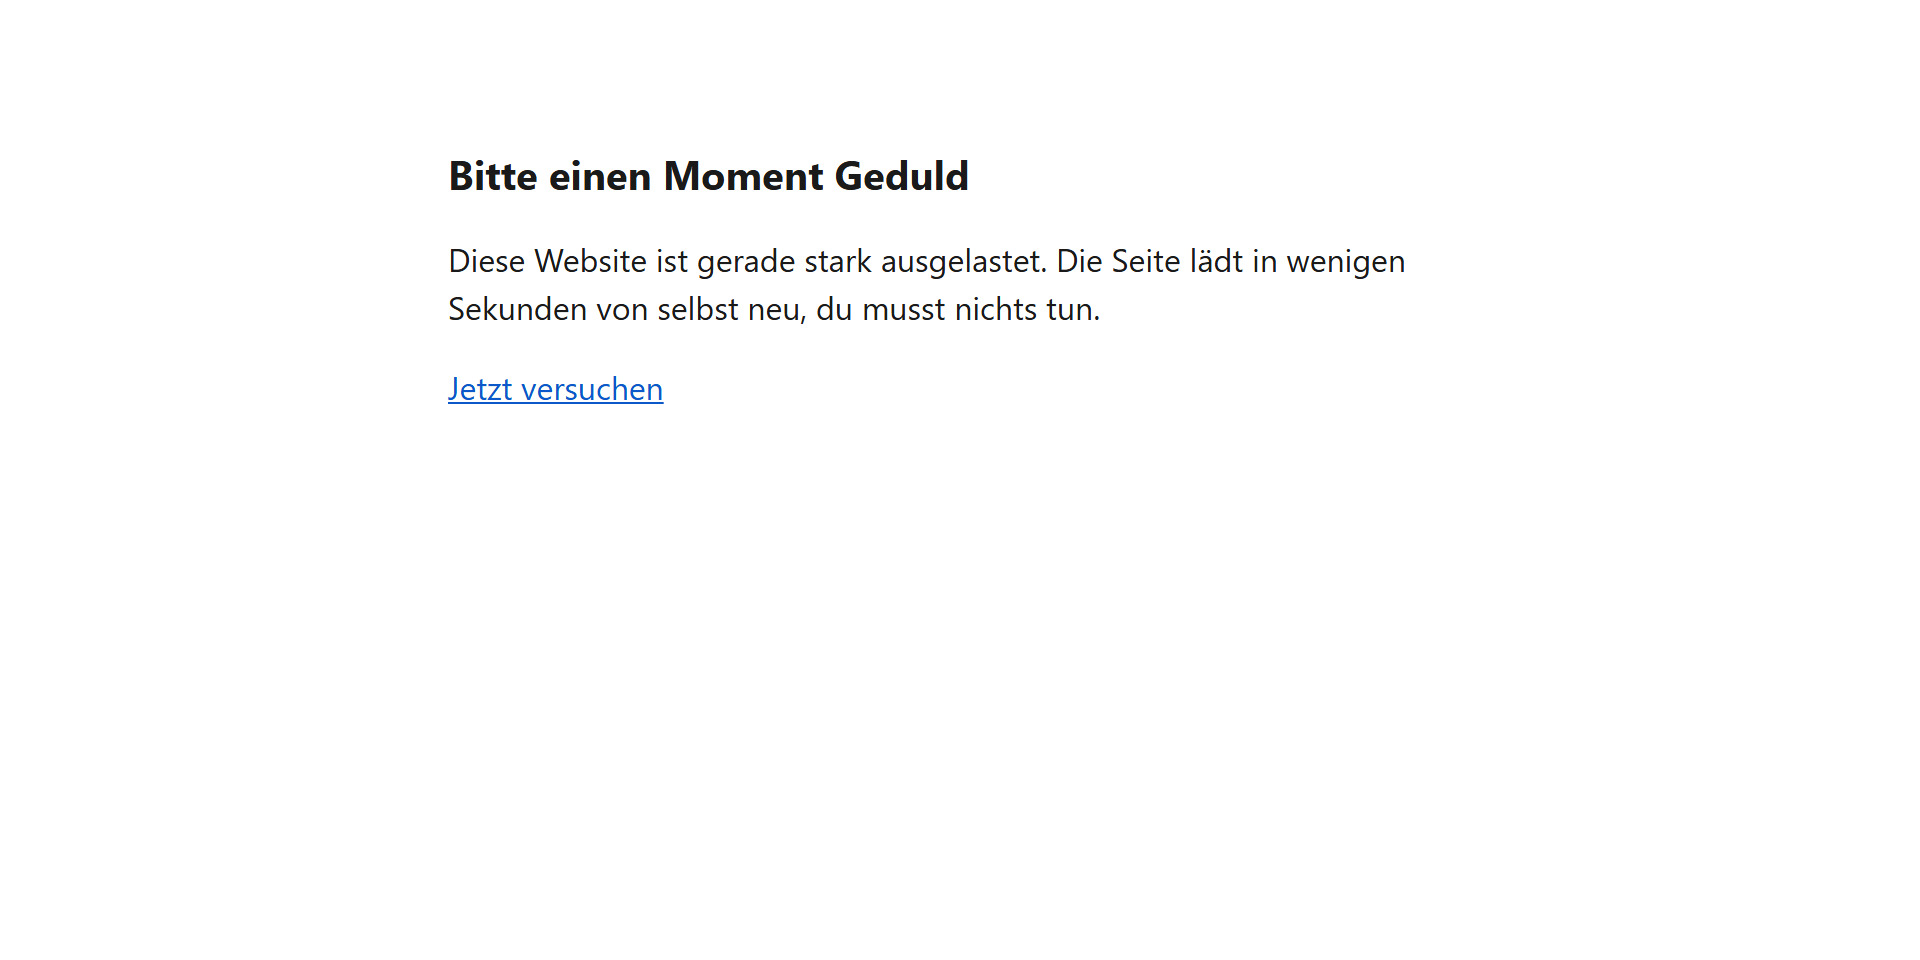
Les visiteurs déjà admis ne sont pas comptés. Celui qui est sur le site y reste.
La page à case à cocher
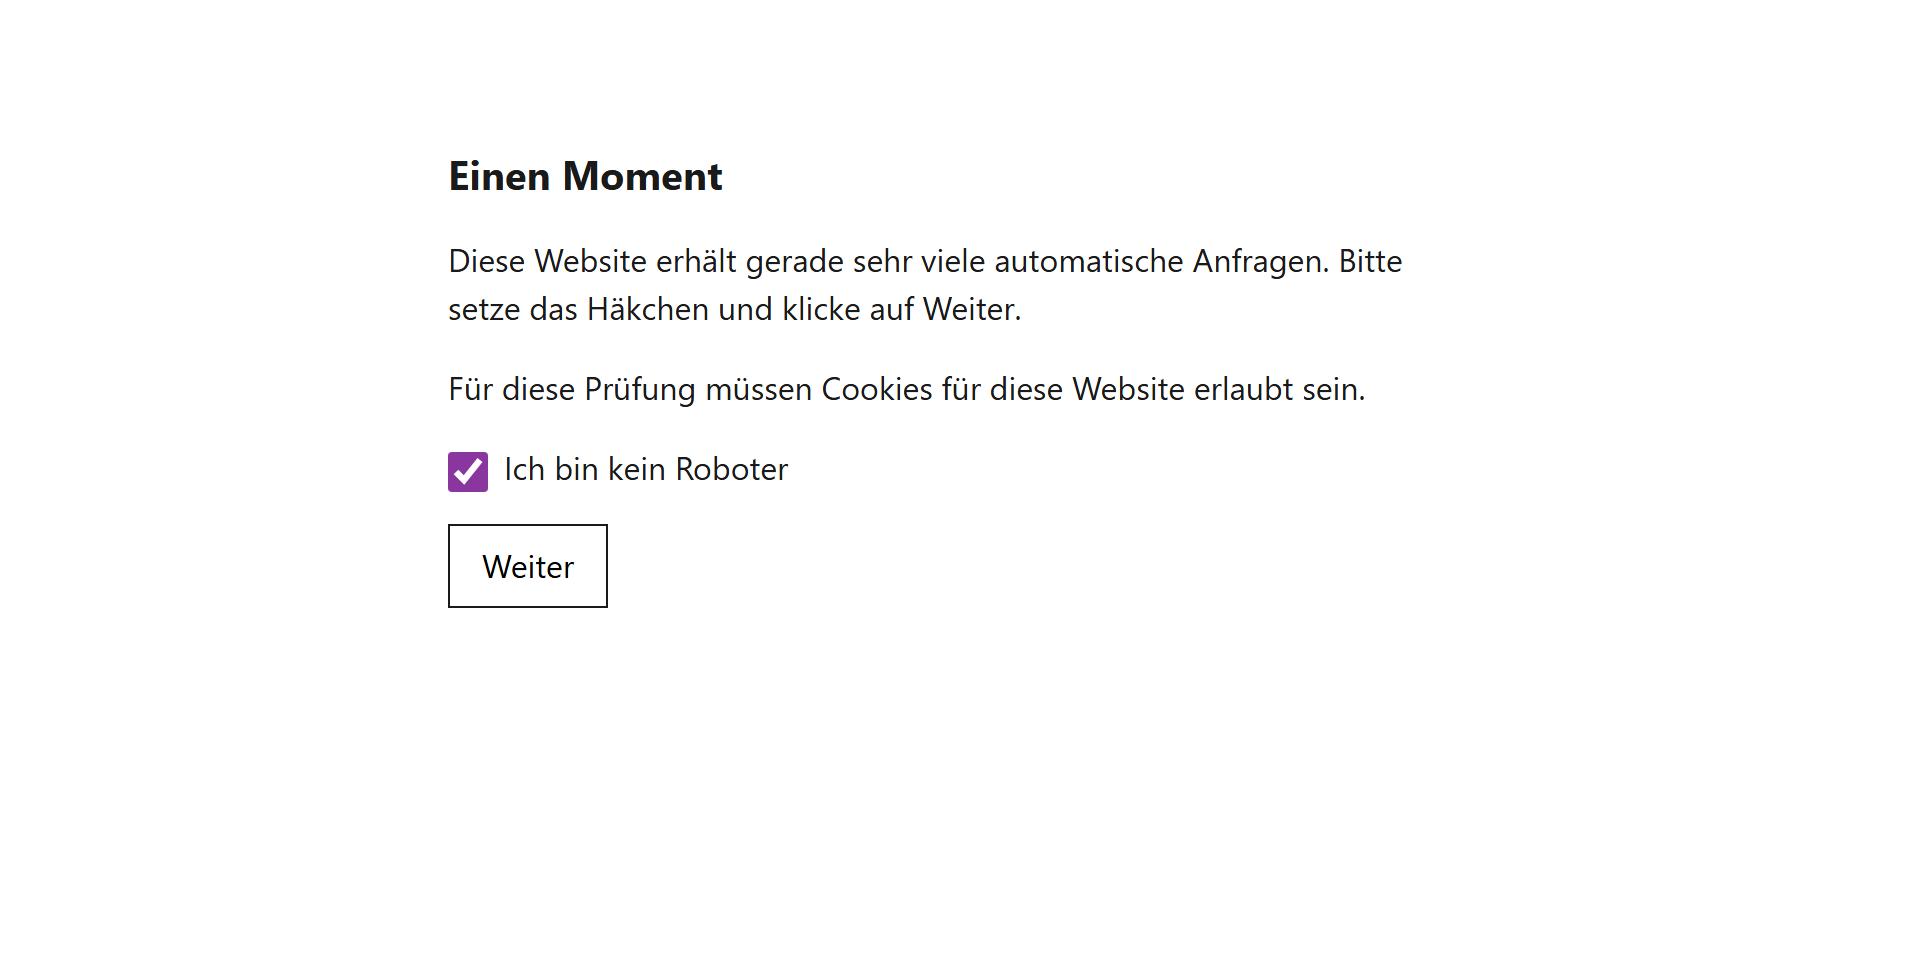
Si la limite d’admission a été atteinte pendant une minute, les nouveaux visiteurs reçoivent, la minute suivante, une case à cocher à la place du calcul. Cette case est un champ de formulaire ordinaire, pas le service d’un tiers, et elle fonctionne sans JavaScript.
Ce que voient les moteurs de recherche
Toutes les pages de vérification sont servies avec le statut 503 et l’en-tête Retry-After, accompagnés de Cache-Control: no-store. Les moteurs de recherche y lisent un état temporaire et reviennent plus tard. La page ne sort pas de l’index et la page de vérification n’est pas indexée. De toute façon, les robots d’exploration vérifiés ne voient jamais la vérification (voir plus bas).
Comment configurer le bouclier anti-surcharge ?
La configuration prend une dizaine de minutes, la phase de mesure intermédiaire dure une journée. Les captures d’écran montrent l’interface en anglais, les libellés français figurent chaque fois dans le texte.
Étape 1 : mettre à jour Hive et Hive Pro
Dans Extensions, mettez d’abord à jour ReportedIP Hive vers la version 3.0.9, puis ReportedIP Hive Pro vers la version 3.1.0. Le bouclier anti-surcharge fait partie des formules Pro, Business et Enterprise. La page Community & clé indique à quelle formule correspond votre Community Access Key.
Étape 2 : activer la Protection étendue
Le bouclier anti-surcharge fonctionne dans la Protection étendue (Extended Protection). C’est la partie de Hive que PHP charge avant WordPress. C’est le seul endroit où une requête peut recevoir une réponse en quelques millisecondes sans que WordPress, le thème et les extensions démarrent.
- Ouvrez Serveur & maintenance, puis l’onglet Serveur.
- Dans la carte Protection étendue, activez l’interrupteur. Hive inscrit la ligne nécessaire dans le fichier
.user.inide votre site. - Attendez que la carte affiche « Actif ». Selon le serveur, PHP ne relit le fichier
.user.iniqu’au bout de cinq minutes au plus.
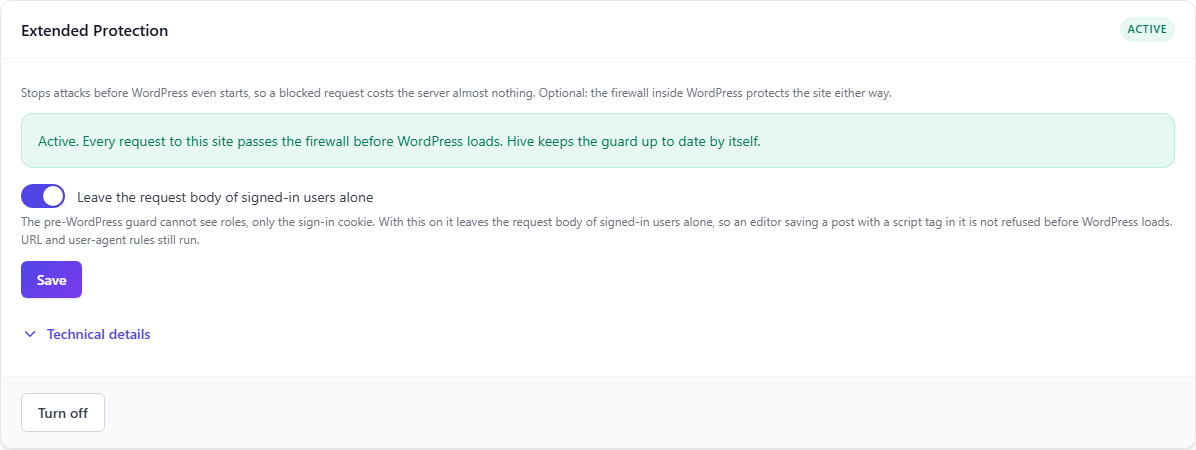
Sur les serveurs sans .user.ini (par exemple Apache avec mod_php), la carte indique la ligne unique à placer dans la configuration du serveur. Tant que la Protection étendue ne tourne pas, le bouclier anti-surcharge ne fait rien et le dit : le réglage affiche « Statut : en attente de la Protection étendue », et les prochaines étapes du tableau de bord contiennent l’entrée « Configurer la Protection étendue pour le bouclier anti-surcharge ».
Étape 3 : mesurer seulement pendant une journée
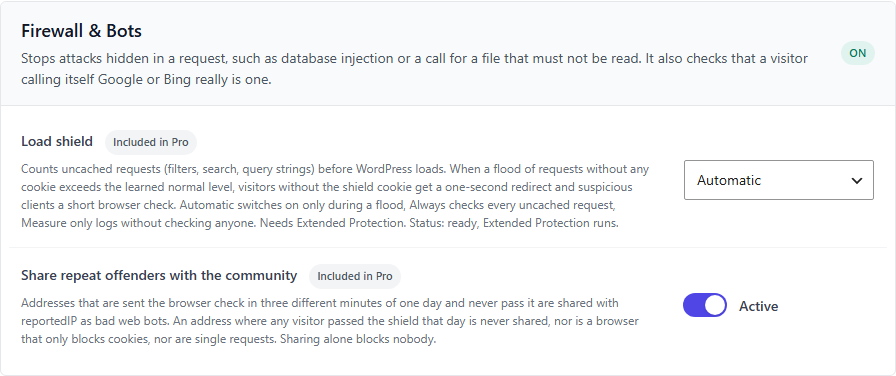
Ouvrez Réglages de protection, onglet Pare-feu, et réglez Bouclier anti-surcharge (Load shield) sur Mesure uniquement (Measure only). Dans ce mode, le bouclier anti-surcharge apprend le niveau normal de votre site et consigne dans le journal les moments où il se serait activé. Personne n’est vérifié.
Au bout d’une journée, consultez Activité, sous-onglet Bouclier anti-surcharge. S’il n’y figure aucune entrée « Le bouclier anti-surcharge se serait activé », votre trafic normal se situe nettement sous le seuil. S’il y en a une à un moment où vous attendiez du monde (newsletter, campagne), relevez la taille minimale d’une vague de requêtes à l’étape 5.
Si votre site subit une vague de requêtes en ce moment, vous pouvez sauter la phase de mesure et choisir tout de suite « Automatique ».
Étape 4 : passer sur « Automatique »
Réglez le mode sur Automatique (Automatic) et enregistrez. À partir de là, le bouclier anti-surcharge s’active de lui-même lors d’une vague de requêtes, puis se désactive.
| Mode | Anglais | Effet | Usage |
|---|---|---|---|
| Désactivé | Off | Le bouclier anti-surcharge ne compte pas et ne vérifie pas | Réglage par défaut après la mise à jour |
| Mesure uniquement | Measure only | Il apprend le niveau normal, journalise, ne vérifie personne | Les premiers jours |
| Automatique | Automatic | Il vérifie uniquement pendant une vague de requêtes | Fonctionnement permanent, notre recommandation |
| Toujours | Always | Il vérifie chaque requête coûteuse sans cookie, même sans vague | Sites soumis à une pression permanente |
Étape 5 : vérifier les réglages fins
Les valeurs par défaut conviennent à la plupart des sites. Les réglages fins se trouvent derrière Afficher les détails techniques (Show technical details).
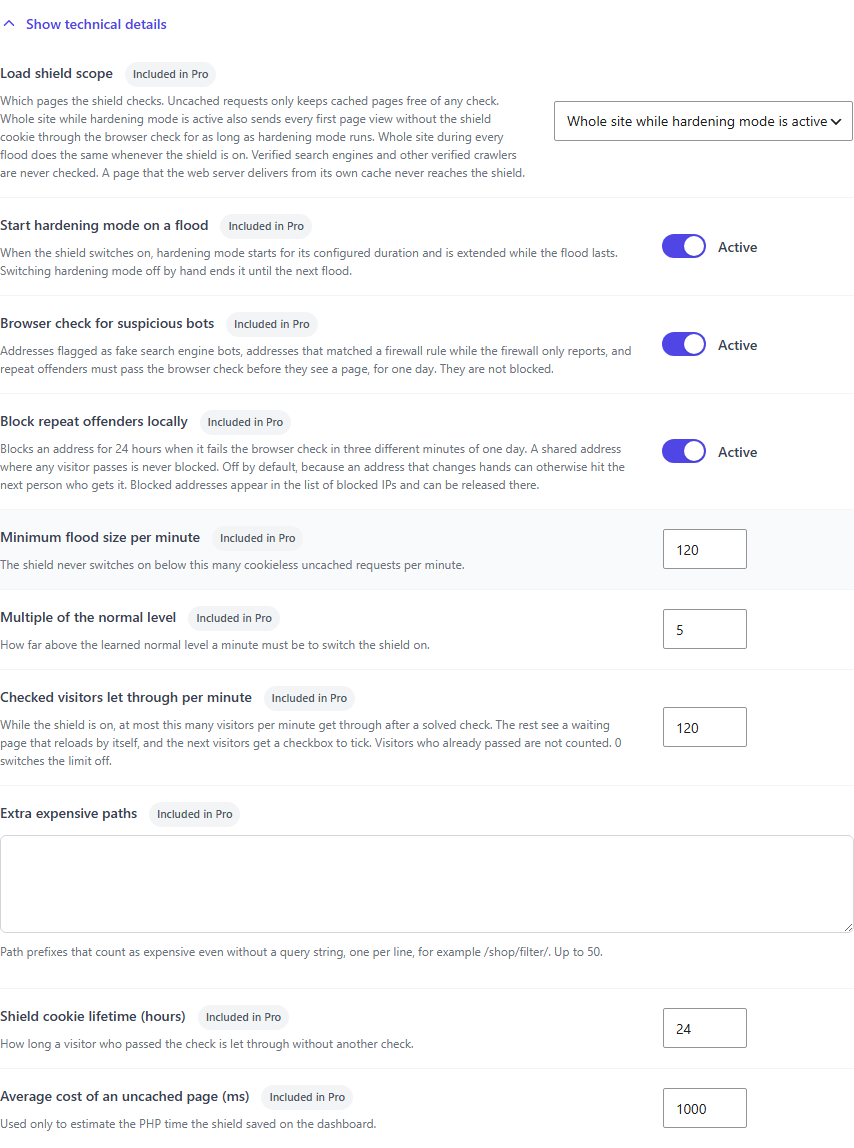
| Réglage | Anglais | Par défaut | Signification |
|---|---|---|---|
| Portée du bouclier anti-surcharge | Load shield scope | Tout le site tant que le mode de renforcement est actif | Quelles pages sont vérifiées : uniquement les requêtes non mises en cache, en plus toutes les premières pages demandées en mode de renforcement, ou tout le site à chaque vague de requêtes |
| Démarrer le mode de renforcement lors d’une vague de requêtes | Start hardening mode on a flood | Activé | Une vague de requêtes démarre le mode de renforcement de Hive et le prolonge tant qu’elle dure |
| Partager les récidivistes avec la communauté | Share repeat offenders with the community | Activé | Les adresses qui reçoivent la vérification dans trois minutes différentes d’une même journée sans jamais la réussir sont signalées à reportedIP comme « Bad Web Bot » |
| Vérification du navigateur pour les robots suspects | Browser check for suspicious bots | Activé | Les faux robots de moteurs de recherche, les adresses relevées par le pare-feu en mode « Signalement seul » et les récidivistes doivent réussir la vérification du navigateur sur chaque page pendant une journée. Ils ne sont pas bloqués |
| Bloquer localement les récidivistes | Block repeat offenders locally | Désactivé | Bloque les récidivistes pendant 24 heures via la liste des IP bloquées habituelle |
| Taille minimale d’une vague de requêtes par minute | Minimum flood size per minute | 120 | En dessous de cette valeur, le bouclier anti-surcharge ne s’active jamais (30 à 5 000) |
| Multiple du niveau normal | Multiple of the normal level | 5 | De combien une minute doit dépasser le niveau normal (2 à 50) |
| Visiteurs vérifiés admis par minute | Checked visitors let through per minute | 120 | Limite d’admission pendant une vague de requêtes, 0 la désactive (jusqu’à 6 000) |
| Chemins coûteux supplémentaires | Extra expensive paths | vide | Préfixes de chemin considérés comme coûteux même sans chaîne de requête, un par ligne, 50 au plus |
| Durée de vie du cookie du bouclier | Shield cookie lifetime (hours) | 24 | Durée de validité d’une vérification réussie (1 à 168 heures) |
| Coût moyen d’une page non mise en cache | Average cost of an uncached page (ms) | 1000 | Sert uniquement à estimer le temps serveur économisé dans le tableau de bord |
Trois conseils tirés de la pratique :
- Boutiques et campagnes : si une newsletter envoie plusieurs centaines de nouveaux visiteurs sur des pages de filtres en une minute, fixez la taille minimale au double de votre moment normal le plus chargé. Ces visiteurs ne remarqueraient pas la redirection, mais une alerte sans vague n’a pas lieu d’être.
- Pages coûteuses sans chaîne de requête : saisissez des chemins comme
/shop/filter/ou/events/si votre thème écrit les filtres dans le chemin. - Blocage local : laissez-le désactivé dans un premier temps. La vérification du navigateur tient déjà les récidivistes à l’écart de WordPress, sans risque de bloquer l’adresse partagée d’un bureau.
Étape 6 : contrôler l’effet
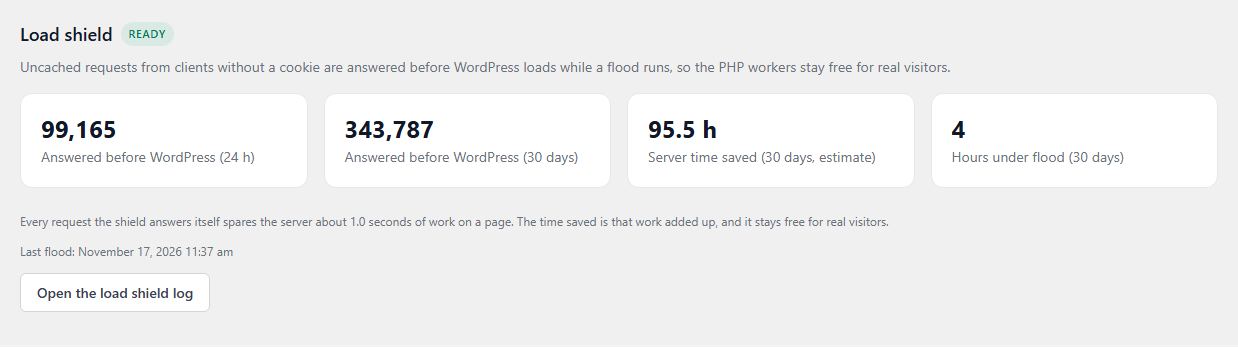
Dans le Tableau de bord, la carte Bouclier anti-surcharge affiche l’état et quatre indicateurs : les requêtes ayant reçu une réponse avant WordPress sur 24 heures et sur 30 jours, le temps serveur économisé (estimation) et les heures passées sous une vague de requêtes.
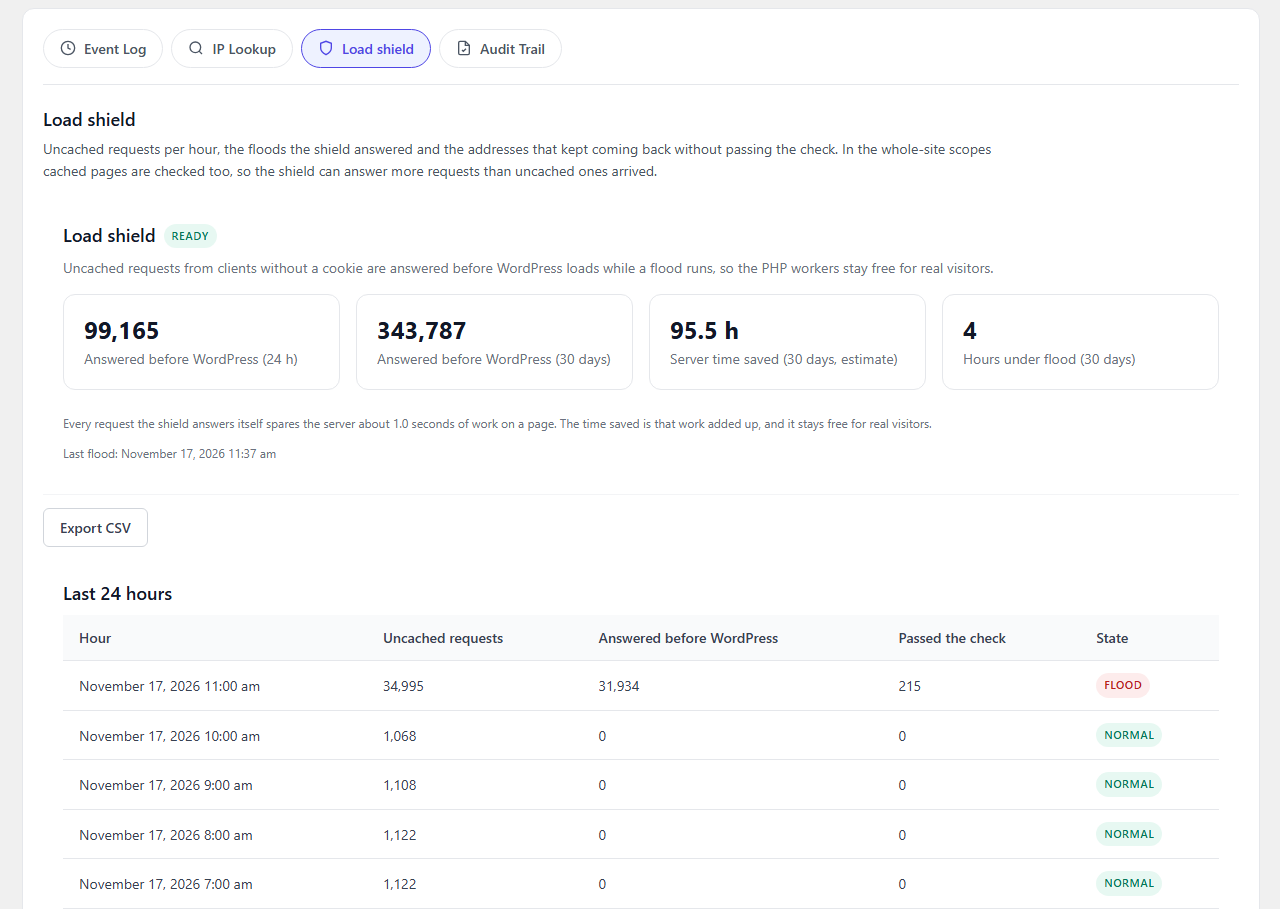
Le bouton Ouvrir le journal du bouclier anti-surcharge mène au sous-onglet Bouclier anti-surcharge dans Activité. Les dernières 24 heures y figurent sous forme de tableau : requêtes non mises en cache par heure, part ayant reçu une réponse avant WordPress, vérifications réussies et état de l’heure.
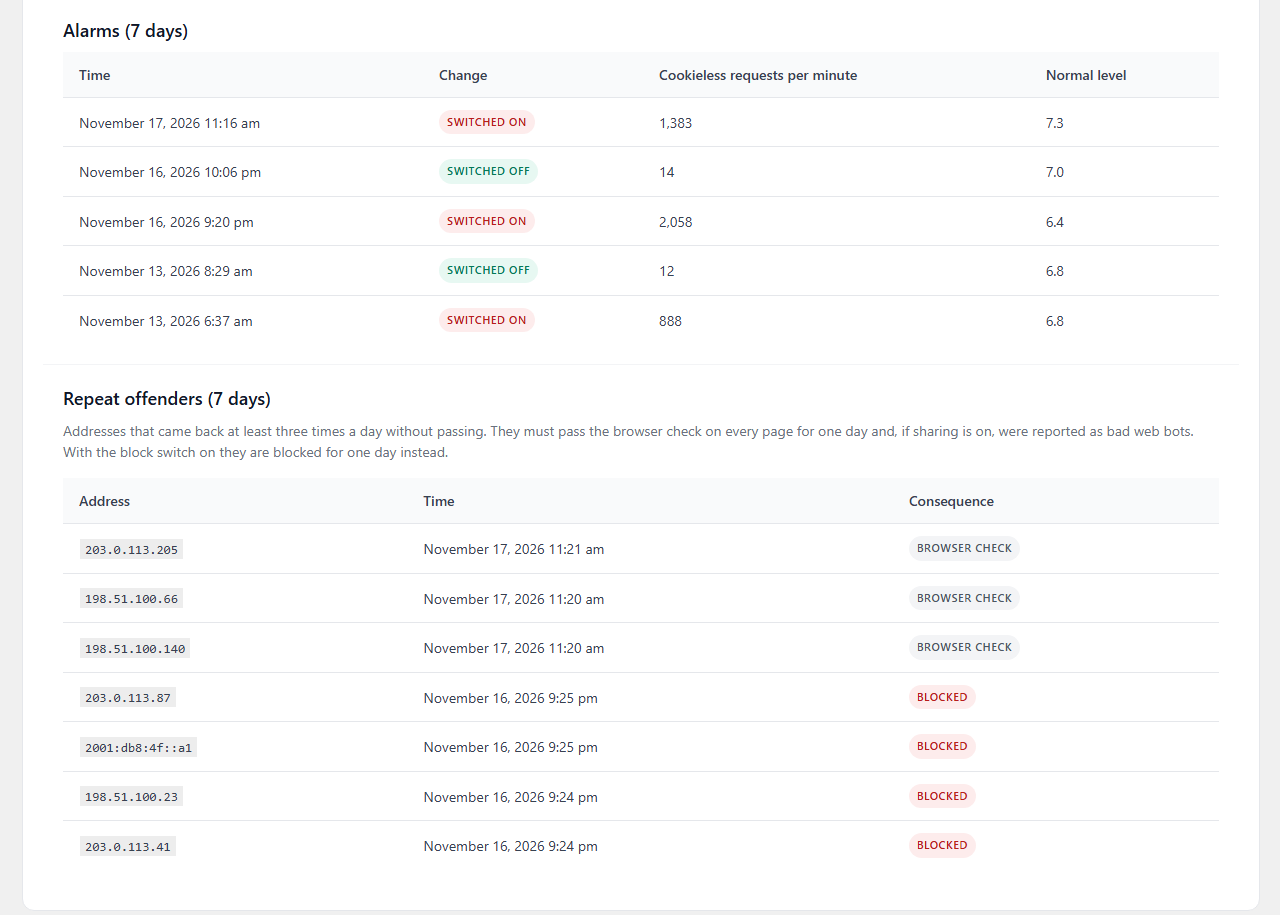
Viennent ensuite les alertes des sept derniers jours, avec la valeur qui les a déclenchées et le niveau normal à ce moment-là, puis les récidivistes avec la conséquence appliquée.
Exporter en CSV télécharge les valeurs par minute, les échantillons et les récidivistes des 30 derniers jours. Le bouclier anti-surcharge ne conserve rien au-delà.
Comment trouver les événements du bouclier anti-surcharge dans le journal des événements ?
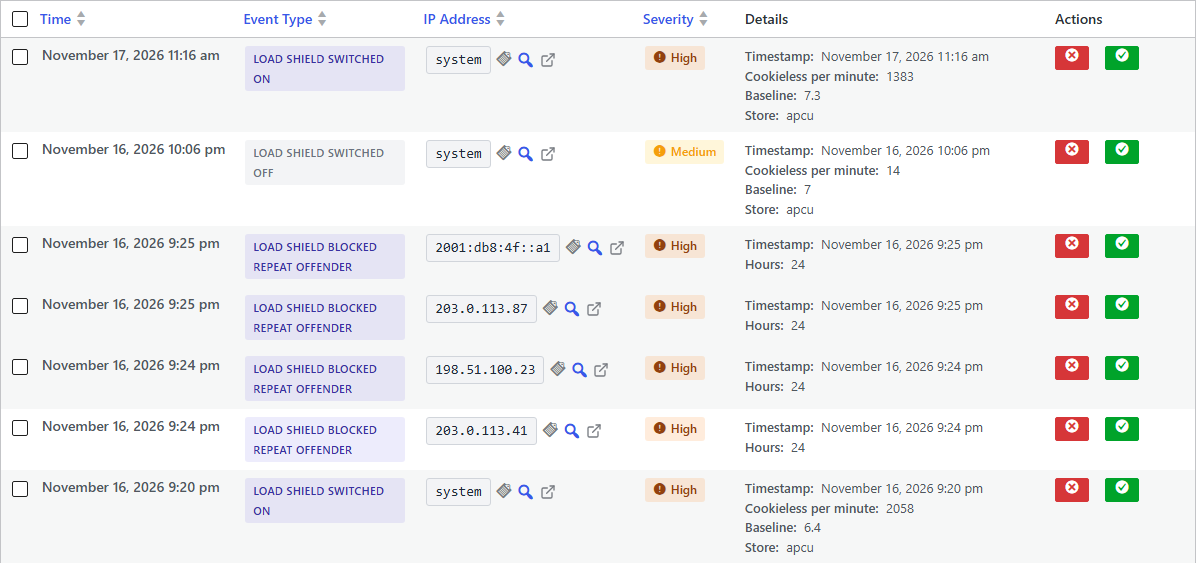
Chaque activation et chaque désactivation figurent aussi dans le journal des événements habituel, sous Activité. Le filtre par type connaît des groupes entiers : le groupe Pare-feu contient « Bouclier anti-surcharge activé », « Bouclier anti-surcharge désactivé » et « Bouclier anti-surcharge : récidiviste bloqué », le groupe Robots contient « Bouclier anti-surcharge : récidiviste ».
Si le blocage local est activé, les récidivistes bloqués figurent dans la liste des IP bloquées habituelle sous Activité, Listes d’IP. Vous y débloquez une adresse en un clic. La liste blanche s’applique comme partout dans Hive : une adresse en liste blanche n’est ni vérifiée ni bloquée.
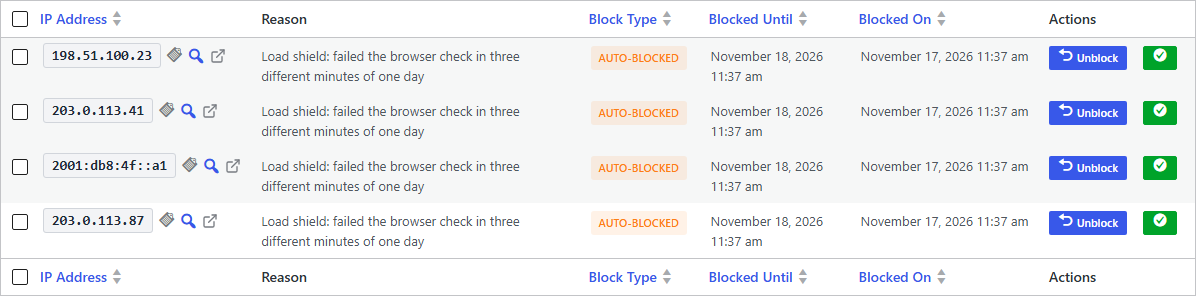
Comment le bouclier anti-surcharge évite-t-il les fausses alertes ?
Une protection qui bloque de vrais visiteurs est pire que pas de protection du tout. Le bouclier anti-surcharge est donc conçu, à chaque endroit, pour que le visiteur passe en cas de doute :
- Vérifier plutôt que bloquer. Une vague de requêtes entraîne une redirection ou un calcul que tout navigateur réussit. Un blocage n’a lieu que si vous activez le blocage local, et seulement pour les adresses vérifiées trois fois dans la journée sans jamais avoir réussi.
- Une vérification réussie protège toute l’adresse. Si un visiteur quelconque d’une adresse a réussi la vérification dans la journée, cette adresse n’est jamais considérée comme récidiviste. Cela protège les bureaux, les universités et les réseaux mobiles, où de nombreuses personnes partagent une même adresse.
- Les bloqueurs de cookies sont reconnus. Un navigateur qui refuse les cookies reçoit la vérification du navigateur après trois redirections, puis passe librement pendant 15 minutes. Il n’est jamais signalé.
- Les utilisateurs connectés portent le cookie de WordPress et ne voient jamais de vérification.
- Les robots d’exploration vérifiés sont reconnus par DNS inversé avec contre-vérification et ne sont jamais soumis à la vérification. Tant que la liste des robots n’est pas chargée sur un site fraîchement configuré, le bouclier anti-surcharge se contente de mesurer.
- Les accès techniques restent libres : le serveur lui-même, les adresses privées, les proxys de confiance sans en-tête client, les points d’accès de WordPress (cron, REST, AJAX, connexion, y compris dans un sous-répertoire), les flux,
wc-apiet les récupérations iCal. Les exceptions que vous avez définies pour l’ensemble du pare-feu s’appliquent ici aussi. - En cas de défaillance, le site reste accessible. Si la Protection étendue ne peut pas lire ou écrire son compteur, elle laisse passer la requête.
- En mode mesure, rien n’est jamais bloqué ni vérifié.
Que se passe-t-il pour les moteurs de recherche et les robots d’IA ?
Les robots d’exploration qui s’identifient et dont l’origine peut être contrôlée ne voient jamais le bouclier anti-surcharge. Pour cela, Hive contrôle le nom d’hôte de l’adresse qui envoie la requête, puis le résout à nouveau en guise de contre-vérification. Un client qui se contente de s’appeler « Googlebot » dans son User-Agent ne passe pas ce contrôle et se retrouve sur la liste de surveillance.
En production sur le site concerné, Googlebot, Applebot, PerplexityBot et SeznamBot, entre autres, sont passés avec le statut 200 pendant l’alerte. Les robots qui ne se laissent pas vérifier ont reçu, comme tout autre client sans cookie, la vérification avec le statut 503 et Retry-After. C’est la réponse que HTTP prévoit pour dire « surchargé pour l’instant, revenez plus tard », et les robots sérieux s’y tiennent.
Que donne le bouclier anti-surcharge en chiffres ?
Nous avons mesuré le bouclier anti-surcharge de trois façons : par un test de charge sur une copie du site concerné, par le rejeu de onze jours de journaux d’accès réels et en production.
Test de charge : une vague et de vrais visiteurs
| Mesure | Sans bouclier anti-surcharge | Avec bouclier anti-surcharge (Automatique) |
|---|---|---|
| Temps de chargement pour les visiteurs, 95e centile | 28,5 s | 0,77 s |
| Pages servies avec succès aux visiteurs | 8 sur 180 | toutes |
| Exécutions de WordPress | 5 132 | 697 |
| Utilisation du processeur | 681 % | 20,7 % |
| Part de la vague ayant reçu une réponse en 5 ms environ | 0 % | 92,1 % |
| Délai avant l’alerte | sans objet | 37 s |
Rejeu de onze jours de journaux d’accès
Onze jours totalisant 3,0 millions de requêtes, dont les cinq jours de vague et cinq jours calmes :
- La part des requêtes de robots qui ont atteint WordPress est passée de 15,1 % à 4,2 %.
- Le pic est passé de 2 167 à 306 pages non mises en cache par minute.
- Les 36 711 pages demandées par de vrais visiteurs ont toutes été servies, aucune n’a été perdue.
- Pendant les cinq jours calmes, le bouclier anti-surcharge n’a déclenché aucune alerte.
En production
Dix minutes de production pendant la vague :
- 1 342 adresses ont reçu la vérification, 60 d’entre elles l’ont résolue et ont vu la page.
- Parmi les adresses qui ne l’ont pas résolue, aucune n’a jamais chargé une image, une feuille de style ou un script. Ce n’étaient donc pas de vrais navigateurs.
- 1 268 de ces adresses visaient les filtres du calendrier, 20 seulement des pages sans chaîne de requête.
- La charge du serveur se situait entre 1,5 et 2,4 au lieu de 47.
- Un navigateur vierge a mis, vérification comprise, 3,7 secondes (ordinateur) et 0,6 seconde (mobile) pour obtenir la page complète.
Quelles sont les limites ?
- Les bots équipés de vrais navigateurs conservent les cookies et résolvent le calcul. Contre eux agissent la limite d’admission, la page d’attente et la page à case à cocher : elles limitent le nombre de nouveaux clients qui atteignent WordPress par minute. Elles n’arrêtent pas complètement un botnet de ce type.
- Le bouclier anti-surcharge ne remplace pas un cache de pages. Il protège les pages qui ne peuvent pas être mises en cache. Une page que le serveur web sert depuis son propre cache n’atteint jamais PHP et n’est ni comptée ni vérifiée.
- Un changement de réseau déclenche à nouveau la redirection. Le cookie est lié au réseau du visiteur (/24 en IPv4, /64 en IPv6). Celui qui passe du Wi-Fi au réseau mobile est redirigé une nouvelle fois pendant une vague de requêtes.
- Pas de bouclier anti-surcharge sans Protection étendue. Il ne peut pas fonctionner sur les offres d’hébergement qui n’autorisent ni
.user.inini réglage PHP propre. - Les attaques par saturation de la bande passante au niveau du réseau relèvent de l’hébergeur. Le bouclier anti-surcharge protège les workers PHP, pas la liaison.
Le bouclier anti-surcharge est-il conforme au RGPD ?
Le bouclier anti-surcharge fonctionne entièrement sur votre serveur. Aucun service tiers n’est intégré, aucun fournisseur de captcha, aucune police ni aucun script externes.
- Cookie :
rip_humancontient un horodatage et une signature liée au réseau du visiteur. Il ne contient aucun identifiant qui permettrait de reconnaître un visiteur ou de le suivre d’une page à l’autre. Il n’est posé que pendant une vague de requêtes, vaut 24 heures et porte les attributsHttpOnlyetSameSite=Lax. Il sert uniquement à protéger le site contre la surcharge. Voyez avec votre délégué à la protection des données si vous le classez comme techniquement nécessaire et si vous le mentionnez dans votre politique de confidentialité. - Journal : sont enregistrés des compteurs par minute et, pour les récidivistes et les échantillons, l’adresse IP. Tout est supprimé au bout de 30 jours.
- Signalement à la communauté : si le partage est activé, l’adresse d’un récidiviste est transmise à reportedIP avec la catégorie « Bad Web Bot ». Les requêtes isolées, les bloqueurs de cookies et les adresses depuis lesquelles quelqu’un a réussi la vérification ce jour-là ne sont jamais signalés. L’interrupteur peut être désactivé.
- Désinstallation : avec l’option de suppression des données, Hive Pro retire les tables et les fichiers du bouclier anti-surcharge.
Comment piloter le bouclier anti-surcharge avec WP-CLI et MainWP ?
Hive 3.0.9 apporte trois nouvelles commandes WP-CLI pour tous les réglages. Elles passent par le même contrôle que l’interface d’administration, une valeur invalide est refusée.
wp reportedip settings list
wp reportedip settings get reportedip_hive_load_shield_mode
wp reportedip settings set reportedip_hive_load_shield_mode log
wp reportedip settings set reportedip_hive_load_shield_mode auto
wp reportedip settings set reportedip_hive_load_shield_floor 200
Les valeurs du mode sont off, log (Mesure uniquement), auto et always, celles de la portée expensive, hardening et all.
Si vous gérez plusieurs sites, vous voyez l’état dans l’extension MainWP « ReportedIP Hive for MainWP » : une colonne dédiée indique pour chaque site si le bouclier anti-surcharge est prêt, mesure, attend ou répond en ce moment à une vague de requêtes, et à combien de requêtes il a répondu en 24 heures. Les réglages du bouclier anti-surcharge suivent le standard de réglages de Hive et se déploient comme tous les autres via MainWP et la gestion de flotte de l’espace client.
Qu’est-ce qui change par ailleurs dans Hive 3.0.9 et Pro 3.1.0 ?
- Règle plus stricte en mode de renforcement (Pro) : si au moins cinq adresses du même réseau /24 ont échoué à la connexion au cours de la dernière heure, l’adresse IPv4 suivante de ce réseau est bloquée dès le premier échec et partagée avec la communauté. La liste blanche s’applique, IPv6 est exclu.
- « Pro » au lieu de « Professional » : le badge de formule, les noms des offres et le readme désignent désormais la formule comme la page des tarifs.
- Des liens dans votre langue : les liens de l’extension vers reportedip.com mènent à la version allemande, française ou espagnole, sinon à la version anglaise.
- Export sans limite : l’export du journal des événements (CSV et JSON) n’est plus limité à 1 000 lignes et reprend les filtres du tableau.
- Multisite : la Protection étendue utilise toujours le répertoire du site principal.
- Écriture sûre : le fichier de la Protection étendue est remplacé de façon atomique (écrit d’abord dans un fichier temporaire, puis renommé). Un fichier écrit à moitié ne peut plus exister.
- Pour les développeurs : de nouveaux hooks permettent aux extensions complémentaires d’accrocher leurs propres modules à la Protection étendue (
reportedip_hive_guard_modules,reportedip_hive_guard_rebake,reportedip_hive_guard_queue_entry).
Questions fréquentes
Le bouclier anti-surcharge est-il un captcha ?
Non. En temps normal, le visiteur ne voit rien du tout, ou une indication pendant une seconde. Il n’y a ni images, ni énigmes, ni service tiers. C’est seulement quand la limite d’admission est atteinte pendant une vague de requêtes qu’apparaît une simple case à cocher, servie par le site lui-même.
Le bouclier anti-surcharge nuit-il à mon référencement ?
Non. Les moteurs de recherche vérifiés ne sont jamais soumis à la vérification. Tous les autres clients reçoivent, pendant une vague de requêtes, le statut 503 avec Retry-After, que les moteurs de recherche interprètent comme temporaire. Sans vague, le réglage « Automatique » ne vérifie personne.
Que coûte le bouclier anti-surcharge en performances ?
Au repos, 1 à 3 microsecondes par requête. Pendant une vague de requêtes, il économise des ressources : une page de vérification coûte 5 millisecondes environ au lieu d’une exécution complète de WordPress.
Le bouclier anti-surcharge fonctionne-t-il avec WP Rocket, LiteSpeed Cache et d’autres extensions de cache ?
Oui. Les pages en cache que le serveur web sert directement n’atteignent pas le bouclier anti-surcharge. Il s’occupe de ce qui contourne le cache. Les pages de vérification portent Cache-Control: no-store et n’entrent dans aucun cache.
Le bouclier anti-surcharge fonctionne-t-il derrière Cloudflare ou un autre proxy ?
Oui, à condition que le proxy soit déclaré comme proxy de confiance dans Hive, pour que la véritable adresse du visiteur soit lue. Les requêtes d’un proxy de confiance sans en-tête client ne sont jamais vérifiées.
Ai-je besoin d’APCu ?
Non. Le bouclier anti-surcharge fonctionne avec ou sans APCu.
Que se passe-t-il pour les visiteurs qui bloquent les cookies ?
Ils reçoivent la vérification du navigateur après trois redirections, puis passent librement pendant 15 minutes. Ils ne sont ni signalés ni bloqués.
Puis-je me bloquer moi-même en tant qu’administrateur ?
Non. Les utilisateurs connectés ne sont jamais vérifiés, et la page de connexion, l’interface REST et admin-ajax.php sont exclues.
Comment désactiver le bouclier anti-surcharge en urgence ?
Réglez le mode sur « Désactivé » ou exécutez wp reportedip settings set reportedip_hive_load_shield_mode off.
Le bouclier anti-surcharge existe-t-il aussi dans l’extension gratuite ?
Non. Le bouclier anti-surcharge fait partie du module Pro, à partir de la formule Pro. L’extension gratuite comprend toujours le pare-feu, la protection de la connexion, la 2FA et la Protection étendue. Les formules figurent sur la page des tarifs.
Pour aller plus loin
- Flot de bots : détection et contre-mesures
- ReportedIP Hive 3.0.7 : protection anti-spam des formulaires de contact Divi
- ReportedIP Hive 3.0.5 : contrôle des en-têtes de sécurité
- Documentation : Hive Pro
- Documentation : installation
- Journal des modifications complet
Journal des modifications
ReportedIP Hive Pro 3.1.0 (17 novembre 2026)
- Nouveau : bouclier anti-surcharge dans la Protection étendue avec les modes Désactivé, Mesure uniquement, Automatique et Toujours (formule Pro et supérieures).
- Nouveau : redirection pour les visiteurs sans cookie, vérification du navigateur pour les clients suspects, « Continuer » après environ cinq secondes sans JavaScript.
- Nouveau : limite d’admission avec page d’attente et page à case à cocher, 120 visiteurs vérifiés par minute par défaut.
- Nouveau : portée du bouclier anti-surcharge et couplage au mode de renforcement.
- Nouveau : liste de surveillance pour les faux robots, les adresses relevées par le pare-feu en mode « Signalement seul » et les récidivistes (une journée de vérification du navigateur au lieu d’un blocage).
- Nouveau : partage des récidivistes avec la communauté comme « Bad Web Bot » (activé par défaut), blocage local pendant 24 heures (désactivé par défaut).
- Nouveau : onglet de journal, carte du tableau de bord, indication dans la barre d’administration, export CSV sur 30 jours, colonne dans l’extension MainWP.
- Nouveau : pages de vérification avec le statut 503 et
Retry-After, vérification des robots d’exploration par DNS inversé avec contre-vérification. - Nouveau : règle /24 en mode de renforcement pour les connexions échouées.
- Modifié : cartes des offres, incitations à changer de formule et descriptions des fonctions reprennent les termes de la page des tarifs.
- La désinstallation avec suppression des données retire les tables et les fichiers du bouclier anti-surcharge.
ReportedIP Hive 3.0.9 (17 novembre 2026)
- Nouveau : commandes WP-CLI
wp reportedip settings list,getetset. - Nouveau : hooks pour les modules d’extensions complémentaires dans la Protection étendue, version 11 du guard. Les sites reconstruisent eux-mêmes la Protection étendue après la mise à jour.
- Nouveau : ligne de journal « Signalement envoyé » dans le journal des événements, dès qu’un signalement est parti vers la communauté.
- Modifié : « Pro » au lieu de « Professional » dans le badge de formule, les noms des offres et le readme.
- Modifié : liens vers reportedip.com dans la langue de l’administration (allemand, français, espagnol, sinon anglais).
- Corrigé : export du journal sans limite de 1 000 lignes et avec les filtres du tableau.
- Corrigé : en multisite, la Protection étendue utilise toujours le répertoire du site principal.
- Corrigé : le fichier de la Protection étendue est écrit de façon atomique.
Protégez votre site WordPress avec un pare-feu, la protection de la connexion, la 2FA et le bouclier anti-surcharge contre les vagues de bots. L’extension de base est gratuite dans le répertoire des extensions WordPress.