ReportedIP Hive 3.0.9 y Pro 3.1.0: escudo contra sobrecarga frente a avalanchas de bots en WordPress
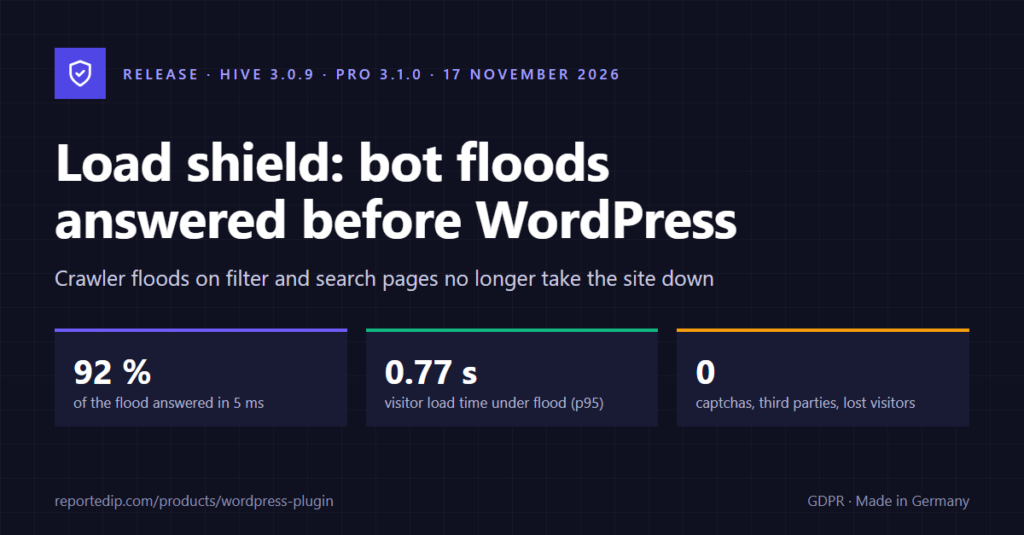
ReportedIP Hive 3.0.9 y el complemento Pro 3.1.0 traen el escudo contra sobrecarga: responde a las avalanchas de bots sobre páginas sin caché antes de que WordPress cargue. Las dos actualizaciones ya están publicadas, el plugin gratuito en wordpress.org y el complemento Pro en reportedip.com. En nuestra prueba de carga, el tiempo de carga para los visitantes durante una avalancha bajó de 28,5 a 0,77 segundos (percentil 95), y el 92 % de la avalancha se respondió en unos 5 milisegundos.
Tras la actualización, el escudo contra sobrecarga está desactivado. Este artículo explica cómo funciona, qué ven tus visitantes y cómo lo configuras en seis pasos. Necesitas el plan Pro o superior y la Protección ampliada de Hive.
Lo esencial en pocas líneas
- Qué hace: El escudo contra sobrecarga cuenta las solicitudes costosas (filtros, búsquedas, cadenas de consulta) de clientes sin cookie. Si un minuto queda muy por encima del nivel normal aprendido, comprueba a esos clientes antes de que WordPress arranque.
- Qué notan los visitantes: Casi siempre nada. Quien llega por primera vez durante una avalancha recibe una redirección única (menos de un segundo) o ve durante un segundo, más o menos, una comprobación del navegador. No hay acertijos con imágenes ni servicios de terceros.
- Cuándo interviene: Con el ajuste «Automático», solo durante una avalancha. En los días tranquilos no se comprueba a nadie.
- A quién no se comprueba nunca: A los usuarios con sesión iniciada, a los buscadores verificados y a otros rastreadores verificados, al propio servidor, a los feeds y a los endpoints de WordPress.
- Cuánto cuesta: En reposo, de 1 a 3 microsegundos por solicitud.
- Qué necesitas: Hive 3.0.9, Hive Pro 3.1.0, plan Pro o superior y la Protección ampliada activa.
¿Por qué no basta una caché de página contra las avalanchas de bots?
Una caché de página solo ayuda con las direcciones que se repiten. Las páginas de filtros, los resultados de búsqueda, las vistas de calendario y cualquier dirección con cadena de consulta son casi siempre únicas. Cada una de esas solicitudes arranca WordPress, carga todos los plugins y consulta la base de datos. En un sitio normal eso tarda entre medio segundo y varios segundos, y durante ese tiempo ocupa un worker de PHP.
Los rastreadores que recopilan datos de entrenamiento o extraen contenidos siguen justo esos enlaces. Un calendario con filtros por mes, categoría y lugar genera millones de direcciones posibles. Si las solicitudes llegan desde cientos de miles de direcciones que van cambiando, ningún bloqueo por IP sirve: cada dirección hace solo una o dos solicitudes y se queda por debajo de cualquier umbral.
El escudo contra sobrecarga nació de un caso así. Un sitio web de eventos que mantenemos recibió del 12 al 16 de noviembre de 2026 1,26 millones de solicitudes diarias a sus filtros de calendario, repartidas entre 439 820 direcciones IP. La carga del servidor subió a 47, y los visitantes reales esperaban medio minuto o recibían un error. No fue un ataque en el sentido clásico, nadie buscaba una vulnerabilidad. El sitio estaba saturado de páginas costosas de generar.
El contexto de estas avalanchas y lo que puedes hacer contra ellas sin plugin está en nuestra guía Avalanchas de bots: detección y contramedidas.
¿Cómo detecta el escudo contra sobrecarga una avalancha?
El escudo contra sobrecarga observa una sola señal: las solicitudes costosas sin ninguna cookie. Es costosa una petición de página (GET o HEAD) con una cadena de consulta que no sea un simple parámetro de seguimiento, o una ruta que tú mismo marques como costosa. Un navegador que ya ha estado en el sitio casi siempre trae una cookie. Un rastreador que recorre direcciones de una lista no trae ninguna.
A partir de esas solicitudes, el escudo aprende el nivel normal de tu sitio como media móvil de muchas horas. La alarma salta cuando un minuto cumple las dos condiciones:
- al menos 120 solicitudes costosas sin cookie (tamaño mínimo de una avalancha, ajustable de 30 a 5000) y
- al menos cinco veces el nivel normal (ajustable de 2 a 50).
Un sitio con 7 solicitudes de este tipo por minuto se activa, por tanto, a partir de 120, y un sitio grande con 80 por minuto no lo hace hasta las 400. El recuento también corre dentro del minuto en curso: en la prueba de carga, la protección estaba en marcha 37 segundos después del inicio de la avalancha.
La alarma termina como pronto a los 15 minutos, y solo cuando las solicitudes vuelven a un nivel normal. Mientras haya clientes con cookie que sigan pidiendo páginas a la mitad del nivel de avalancha, se mantiene.
| Estado | Qué hace el escudo contra sobrecarga | Qué ven los visitantes |
|---|---|---|
| Calma | Solo cuenta, de 1 a 3 microsegundos por solicitud | Nada |
| Avalancha detectada | Comprueba a los clientes sin la cookie del escudo en las páginas costosas | Una redirección única o una breve comprobación del navegador |
| Avalancha con clientes que tienen cookie | Exige a todos la comprobación del navegador | Comprobación del navegador, alrededor de un segundo |
| Límite de admisión alcanzado | Deja pasar de forma escalonada a los visitantes comprobados | Página de espera y, después, página de la casilla |
| Avalancha terminada | Se desactiva tras 15 minutos y minutos de calma | Nada |
¿Qué ven los visitantes durante una avalancha?
La mayoría de los visitantes no ve nada, porque ya lleva una cookie del sitio o pide una página en caché. Para el resto hay cuatro páginas posibles. Las cuatro funcionan sin recursos externos, no cargan fuentes ni scripts de fuera, respetan el modo oscuro y se pueden usar con teclado y lector de pantalla.
Nivel 1: la redirección invisible
Quien pide una página costosa sin cookie durante una avalancha recibe una página intermedia vacía que redirige de inmediato a la misma dirección y, de paso, establece la cookie rip_human. Un navegador sigue la redirección, envía la cookie y recibe la página. En el servidor eso tarda unos 5 milisegundos y una persona no lo percibe. Un rastreador que no guarda cookies vuelve a caer en la página intermedia y nunca llega a WordPress.
Nivel 2: la comprobación del navegador
Los clientes sospechosos reciben un cálculo en lugar de la redirección. Es sospechoso quien envía cabeceras llamativas, quien no ha superado la redirección tres veces, quien figura en la lista de observación, o cualquier cliente en cuanto también los que tienen cookie piden páginas a nivel de avalancha. El navegador resuelve el cálculo (SHA-256, un segundo de media) en segundo plano y después recarga la página por sí mismo.
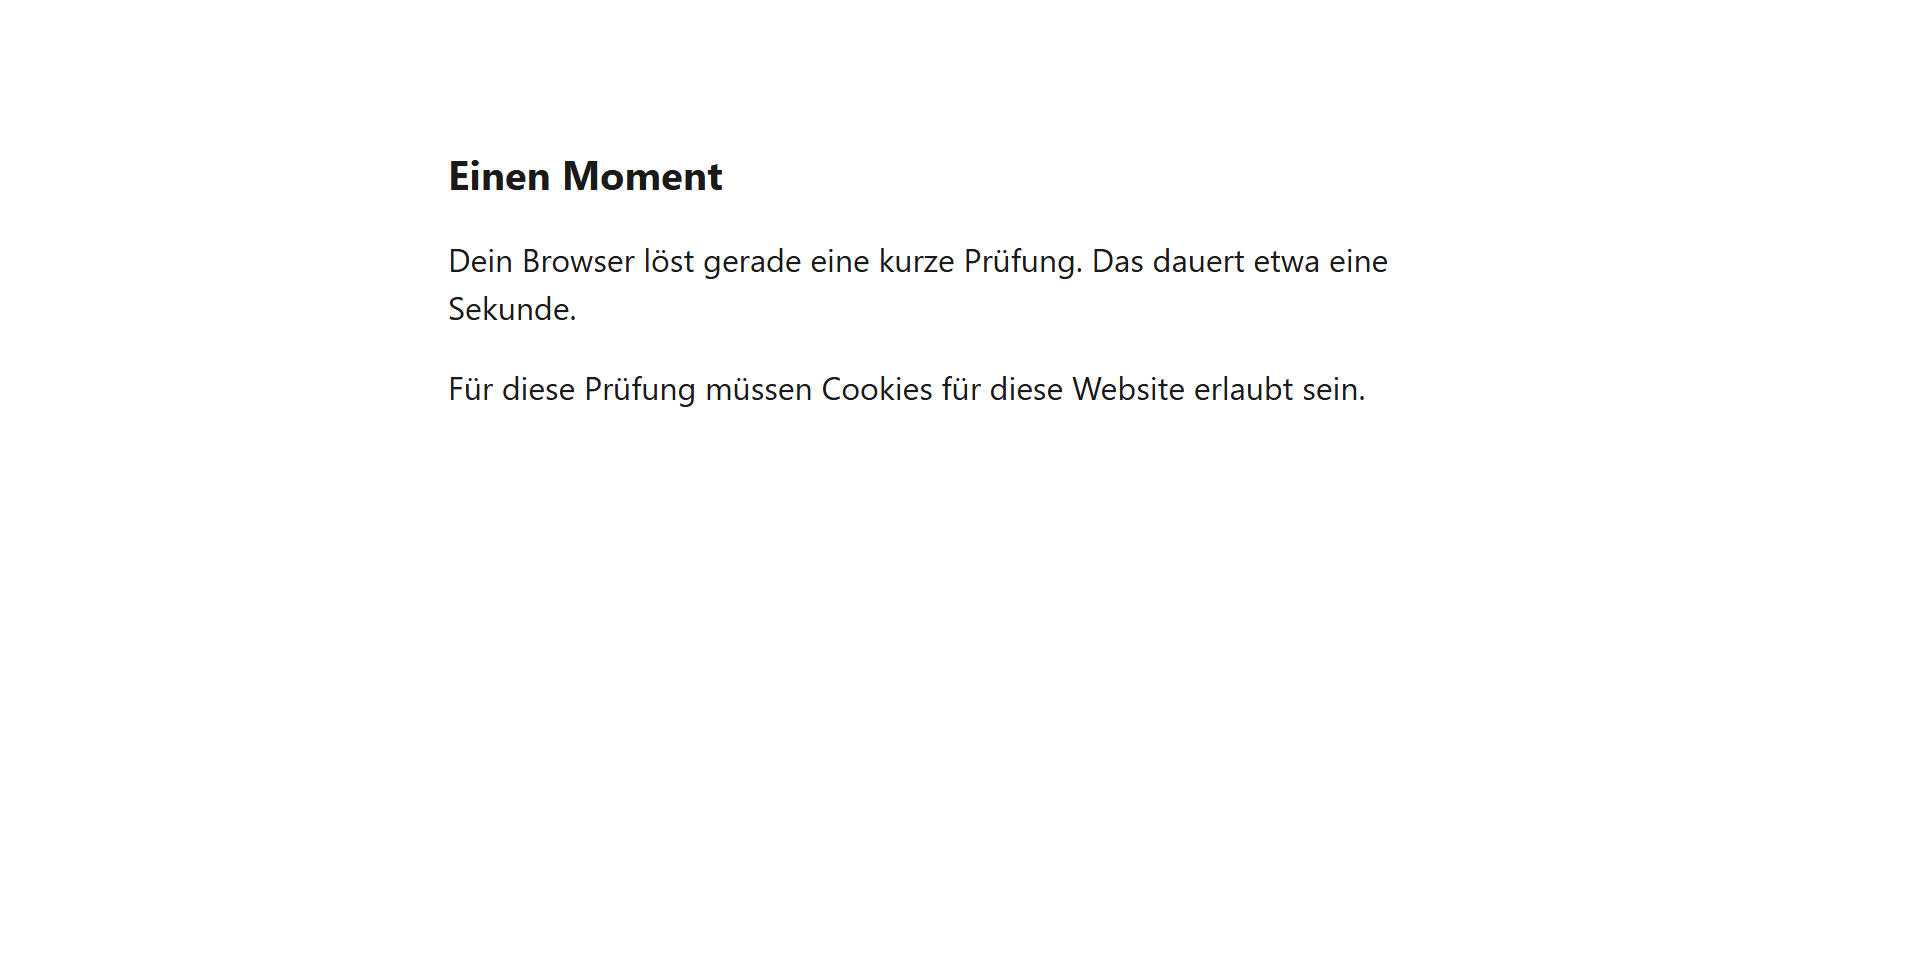
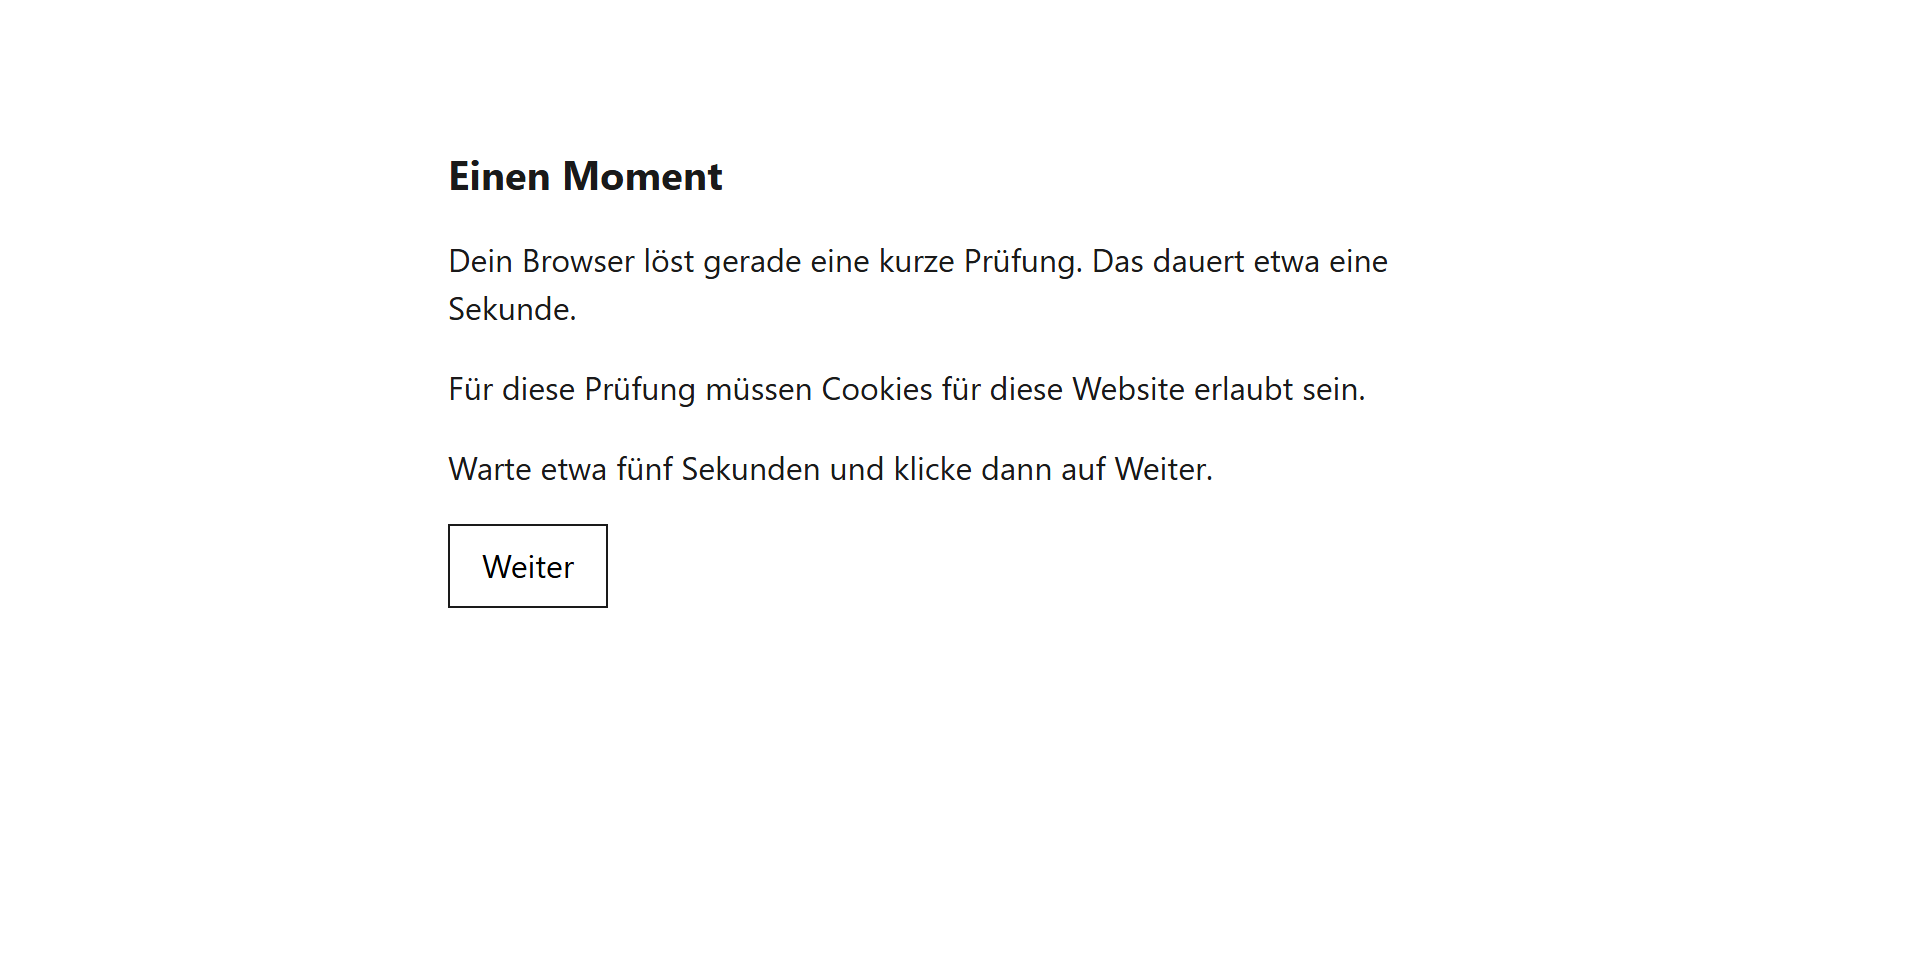
Sin JavaScript aparece la misma página con un botón. El visitante espera unos cinco segundos y pulsa «Continuar». Quien pulsa demasiado pronto recibe la página de nuevo.
Por HTTP sin cifrar, los navegadores no ofrecen la función de cálculo necesaria. Ahí, la redirección del nivel 1 se encarga de la comprobación.
La página de espera
Si una botnet con navegadores reales resuelve el cálculo, sobrecargaría WordPress igualmente. Para eso está el límite de admisión: durante una avalancha pasan, tras superar la comprobación, como máximo 120 visitantes nuevos por minuto (ajustable, 0 desactiva el límite). Quien queda por encima ve la página de espera. Se recarga sola a los pocos segundos.
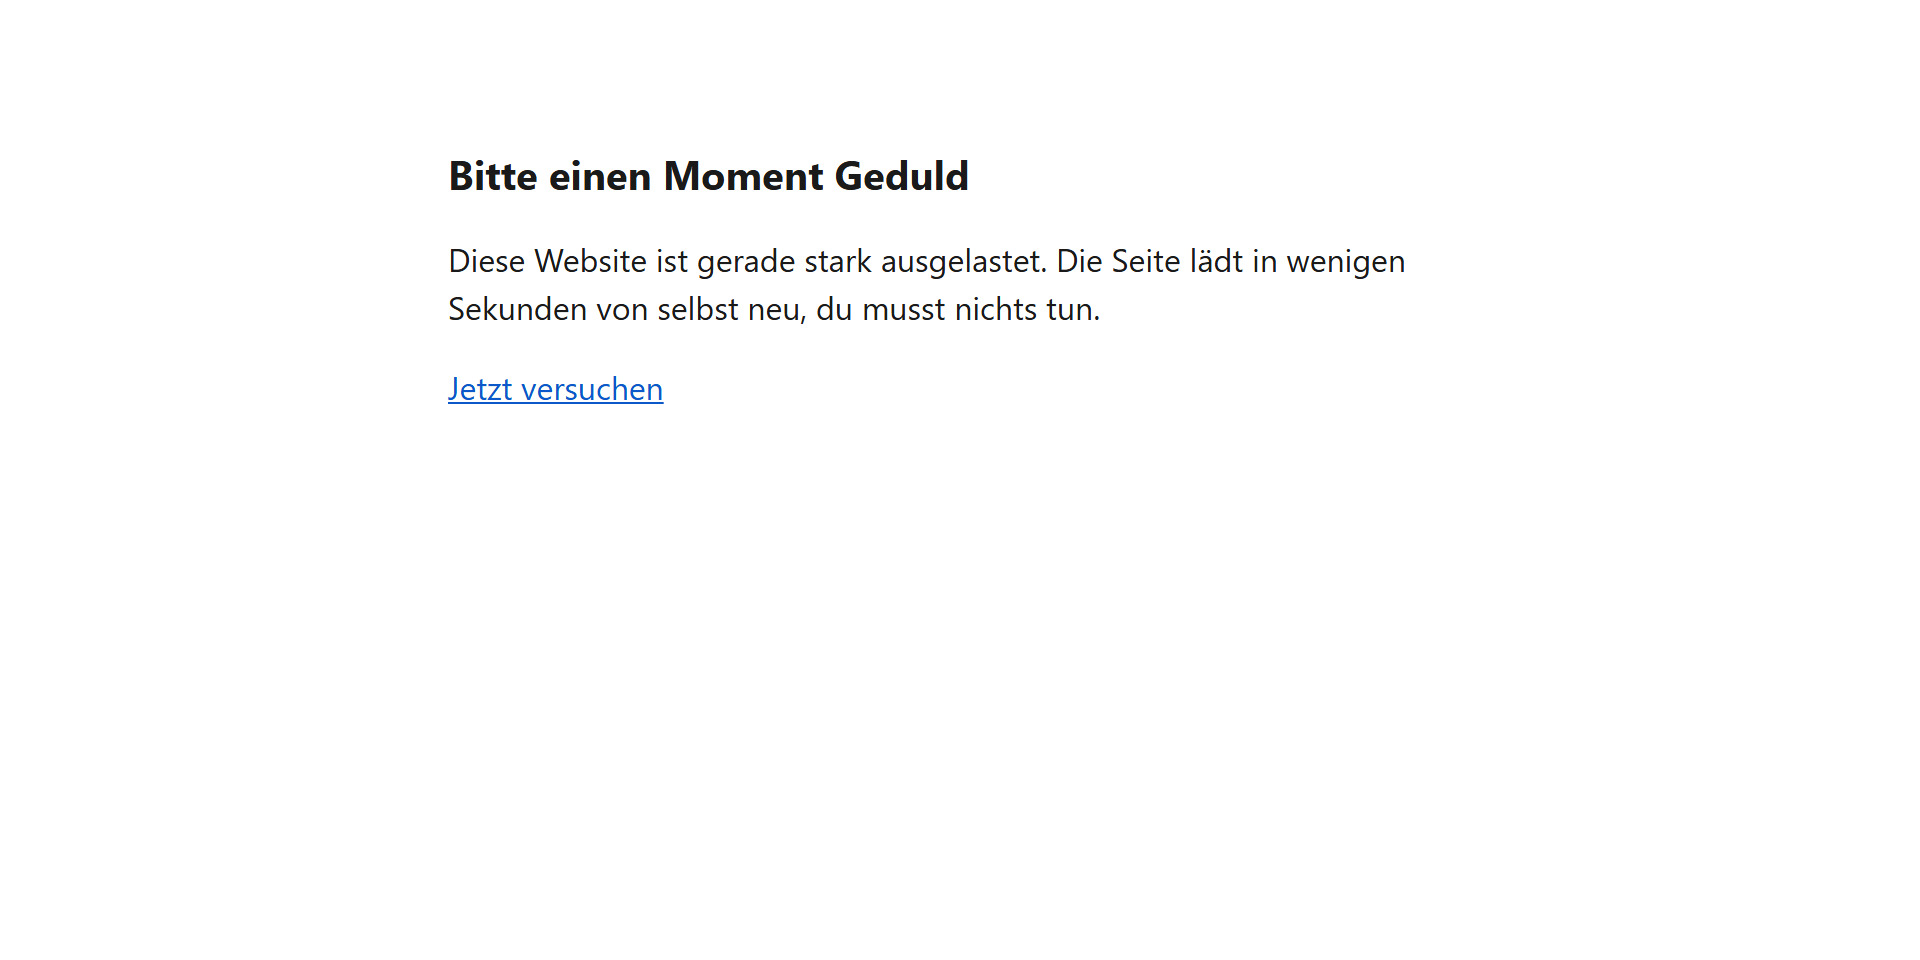
Los visitantes que ya han sido admitidos no cuentan. Quien ya está en el sitio se queda en el sitio.
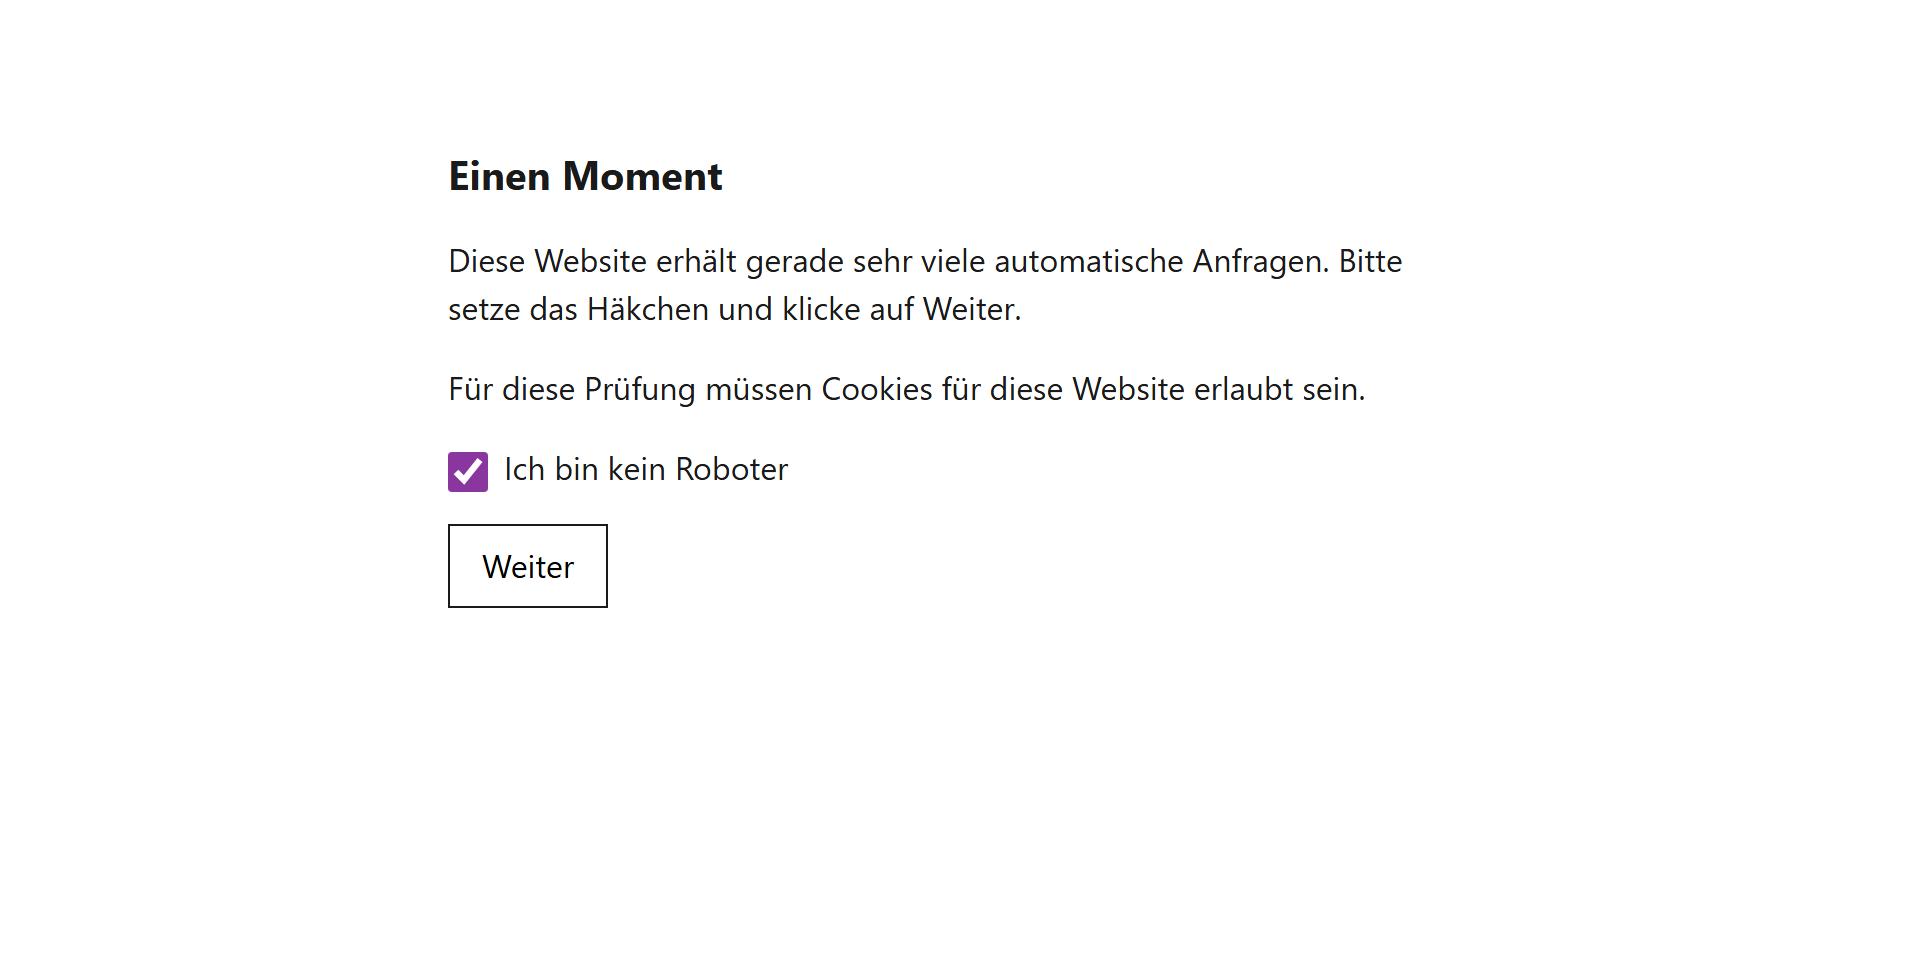
La página de la casilla
Si el límite de admisión se llenó en un minuto, los visitantes nuevos reciben en el minuto siguiente una casilla para marcar en lugar del cálculo. La casilla es un campo de formulario normal, no un servicio de terceros, y funciona sin JavaScript.
Qué ven los buscadores
Todas las páginas de comprobación se sirven con el estado 503 y la cabecera Retry-After, además de Cache-Control: no-store. Los buscadores lo interpretan como algo temporal y vuelven más tarde, la página no sale del índice y la página de comprobación no se indexa. Los rastreadores verificados, de todos modos, nunca ven la comprobación (ver más abajo).
¿Cómo configuro el escudo contra sobrecarga?
La configuración lleva unos diez minutos, y la fase de medición intermedia, un día. Las capturas muestran la interfaz en inglés, los nombres en español aparecen en el texto.
Paso 1: actualizar Hive y Hive Pro
En Plugins, actualiza primero ReportedIP Hive a la versión 3.0.9 y después ReportedIP Hive Pro a la 3.1.0. El escudo contra sobrecarga forma parte de los planes Pro, Business y Enterprise. Qué plan corresponde a tu Community Access Key lo ves en Community & clave.
Paso 2: activar la Protección ampliada
El escudo contra sobrecarga trabaja dentro de la Protección ampliada (Extended Protection). Es la parte de Hive que PHP carga antes que WordPress. Solo ahí se puede responder a una solicitud en milisegundos sin que arranquen WordPress, el tema y los plugins.
- Abre Servidor & mantenimiento y, dentro, la pestaña Servidor.
- Activa el interruptor de la tarjeta Protección ampliada. Hive añade la línea necesaria al archivo
.user.inide tu sitio. - Espera a que la tarjeta indique «Activo». Según el servidor, PHP puede tardar hasta cinco minutos en volver a leer el
.user.ini.
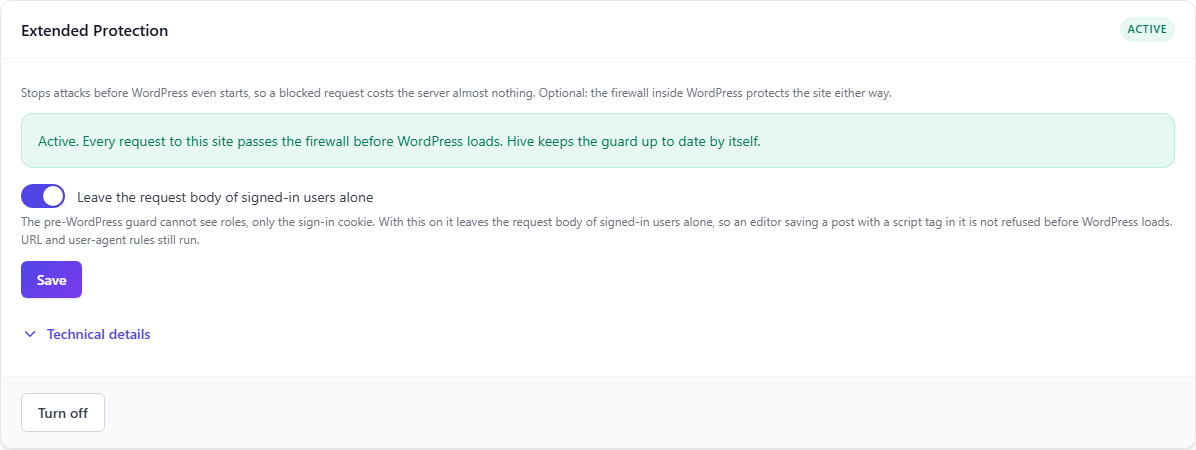
En servidores sin .user.ini (por ejemplo, Apache con mod_php), la tarjeta indica la única línea que hay que añadir a la configuración del servidor. Mientras la Protección ampliada no esté en marcha, el escudo contra sobrecarga no hace nada, y lo dice: el ajuste muestra «Estado: esperando a la Protección ampliada», y entre los próximos pasos del escritorio aparece la entrada «Configurar la Protección ampliada para el escudo contra sobrecarga».
Paso 3: solo medir durante un día
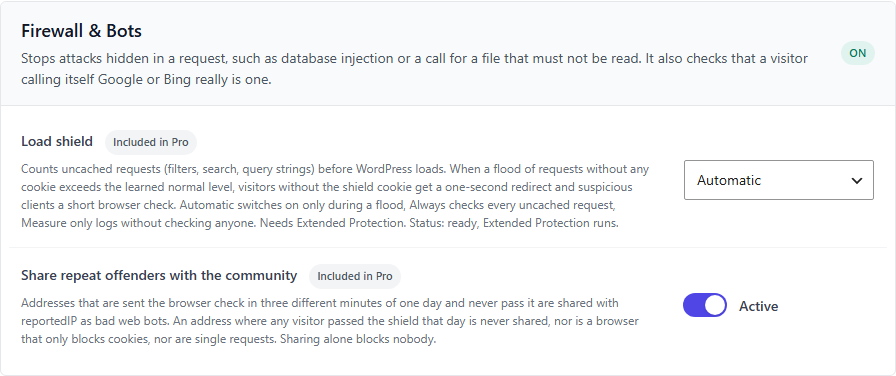
Abre Ajustes de protección, pestaña Cortafuegos, y pon Escudo contra sobrecarga (Load shield) en Solo medir (Measure only). En este modo, el escudo aprende el nivel normal de tu sitio y anota en el registro cuándo se habría activado. No se comprueba a nadie.
Al cabo de un día, mira en Actividad, subpestaña Escudo contra sobrecarga. Si no hay ninguna entrada «El escudo contra sobrecarga se habría activado», tu tráfico normal queda claramente por debajo del umbral. Si hay una a una hora en la que esperabas visitas (boletín, campaña), sube en el paso 5 el tamaño mínimo de una avalancha.
Si tu sitio está sufriendo una avalancha ahora mismo, puedes saltarte la fase de medición y elegir «Automático» directamente.
Paso 4: cambiar a «Automático»
Pon el modo en Automático (Automatic) y guarda. A partir de ahora, el escudo contra sobrecarga se activa solo cuando hay una avalancha y se desactiva después.
| Modo | Inglés | Efecto | Para qué |
|---|---|---|---|
| Desactivado | Off | El escudo contra sobrecarga no cuenta ni comprueba | Valor por defecto tras la actualización |
| Solo medir | Measure only | Aprende el nivel normal, registra y no comprueba a nadie | Los primeros días |
| Automático | Automatic | Comprueba solo durante una avalancha | Uso permanente, nuestra recomendación |
| Siempre | Always | Comprueba cada solicitud costosa sin cookie, también sin avalancha | Sitios bajo ataque constante |
Paso 5: revisar los ajustes finos
Los valores por defecto sirven para la mayoría de los sitios. Los ajustes de detalle están detrás de Mostrar detalles técnicos (Show technical details).
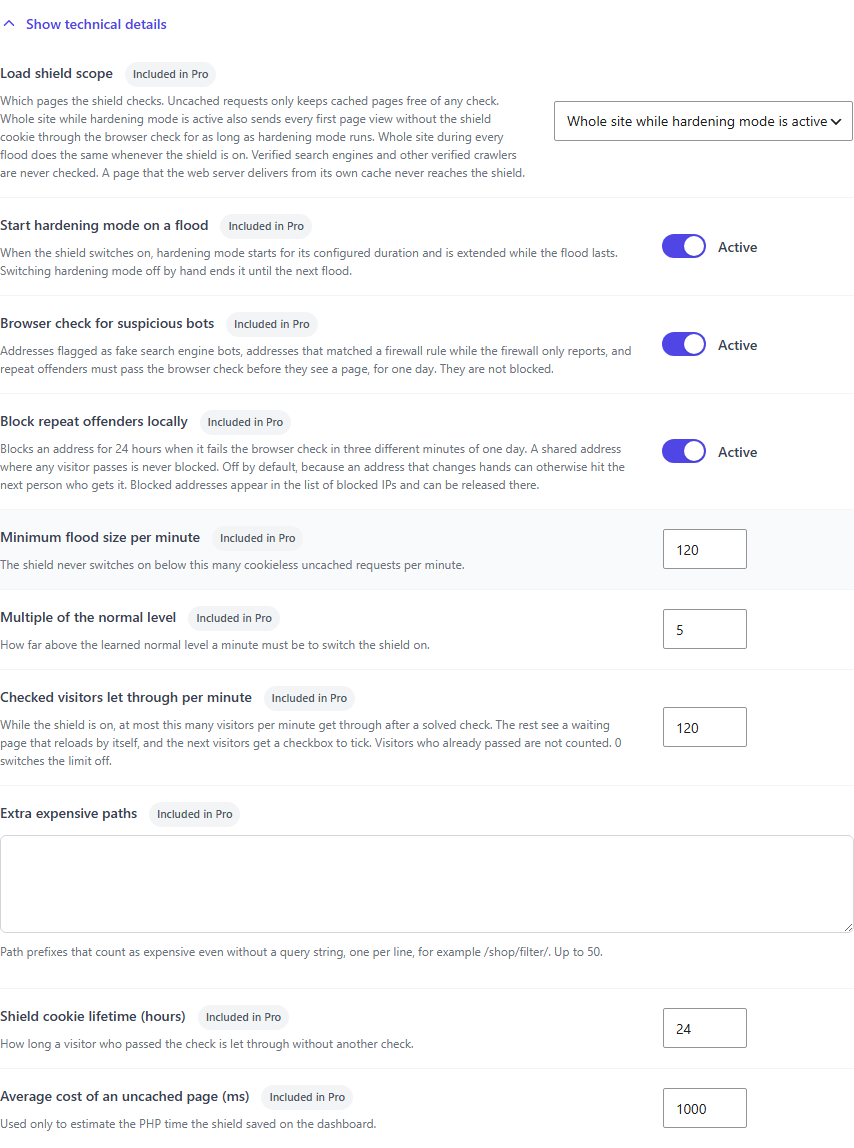
| Ajuste | Inglés | Por defecto | Significado |
|---|---|---|---|
| Alcance del escudo contra sobrecarga | Load shield scope | Todo el sitio mientras el modo de refuerzo esté activo | Qué páginas se comprueban: solo las solicitudes sin caché, además todas las primeras visitas a una página en el modo de refuerzo, o todo el sitio en cada avalancha |
| Iniciar el modo de refuerzo ante una avalancha | Start hardening mode on a flood | Activado | Una avalancha inicia el modo de refuerzo de Hive y lo prolonga mientras dure |
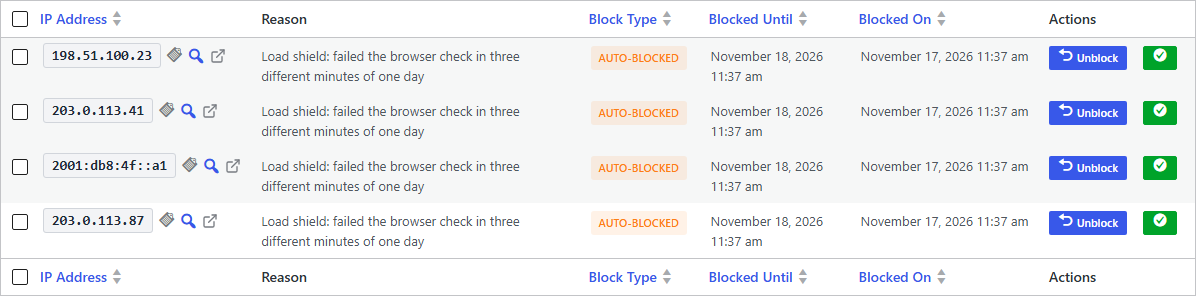
| Compartir los reincidentes con la comunidad | Share repeat offenders with the community | Activado | Las direcciones que reciben la comprobación en tres minutos distintos de un mismo día y nunca la superan se comunican a reportedIP como «Bad Web Bot» |
| Comprobación del navegador para bots sospechosos | Browser check for suspicious bots | Activado | Los bots de buscadores falsos, las coincidencias del cortafuegos en modo solo informe y los reincidentes tienen que superar la comprobación del navegador en cada página durante un día. No se bloquean |
| Bloquear localmente a los reincidentes | Block repeat offenders locally | Desactivado | Bloquea a los reincidentes durante 24 horas mediante la lista de bloqueos normal |
| Tamaño mínimo de una avalancha por minuto | Minimum flood size per minute | 120 | Por debajo de este valor, el escudo contra sobrecarga no se activa nunca (de 30 a 5000) |
| Múltiplo del nivel normal | Multiple of the normal level | 5 | Cuánto tiene que superar un minuto el nivel normal (de 2 a 50) |
| Visitantes comprobados admitidos por minuto | Checked visitors let through per minute | 120 | Límite de admisión durante una avalancha, 0 lo desactiva (hasta 6000) |
| Rutas costosas adicionales | Extra expensive paths | vacío | Prefijos de ruta que cuentan como costosos también sin cadena de consulta, uno por línea, 50 como máximo |
| Duración de la cookie del escudo | Shield cookie lifetime (hours) | 24 | Cuánto tiempo vale una comprobación superada (de 1 a 168 horas) |
| Coste medio de una página sin caché | Average cost of an uncached page (ms) | 1000 | Solo sirve para estimar en el escritorio el tiempo de servidor ahorrado |
Tres consejos prácticos:
- Tiendas y campañas: Si un boletín envía en un minuto varios cientos de visitantes nuevos a páginas de filtros, pon el tamaño mínimo en el doble de tu momento normal de más tráfico. Esos visitantes no notarían la redirección, pero una alarma sin avalancha sobra.
- Páginas costosas sin cadena de consulta: Añade rutas como
/shop/filter/o/events/si tu tema escribe los filtros en la ruta. - Bloqueo local: Déjalo desactivado al principio. La comprobación del navegador ya mantiene a los reincidentes lejos de WordPress, sin riesgo de dejar fuera una dirección compartida de una oficina.
Paso 6: comprobar el efecto
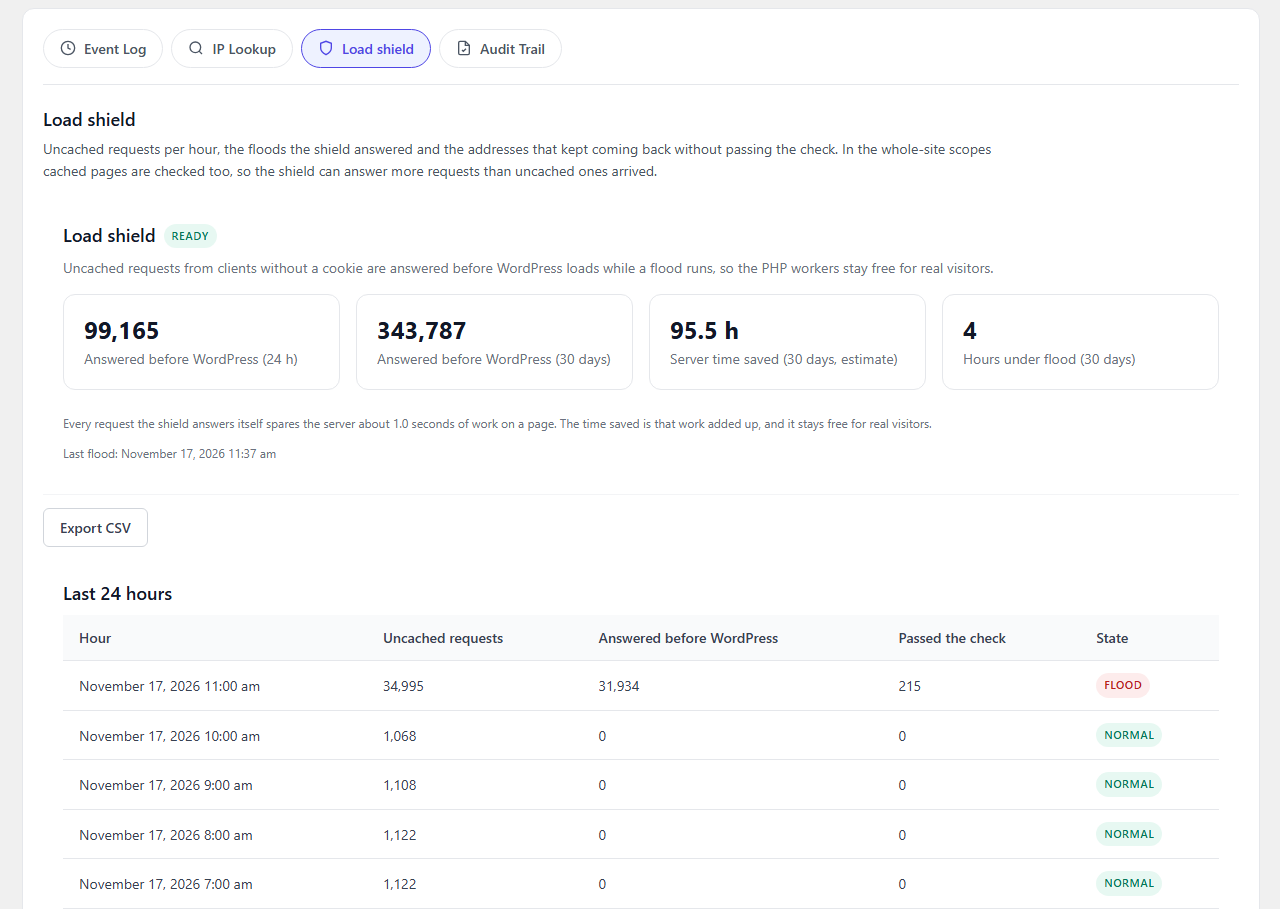
En el Escritorio, la tarjeta Escudo contra sobrecarga muestra el estado y cuatro cifras: las solicitudes respondidas antes de WordPress en 24 horas y en 30 días, el tiempo de servidor ahorrado (estimado) y las horas bajo avalancha.
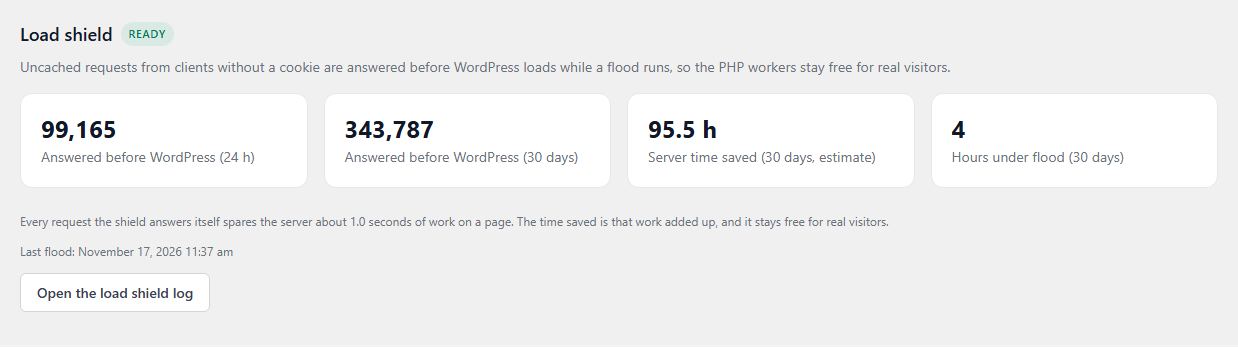
El botón Abrir el registro del escudo contra sobrecarga lleva a la subpestaña Escudo contra sobrecarga de Actividad. Ahí están las últimas 24 horas en una tabla: solicitudes sin caché por hora, cuántas de ellas se respondieron antes de WordPress, comprobaciones superadas y el estado de cada hora.
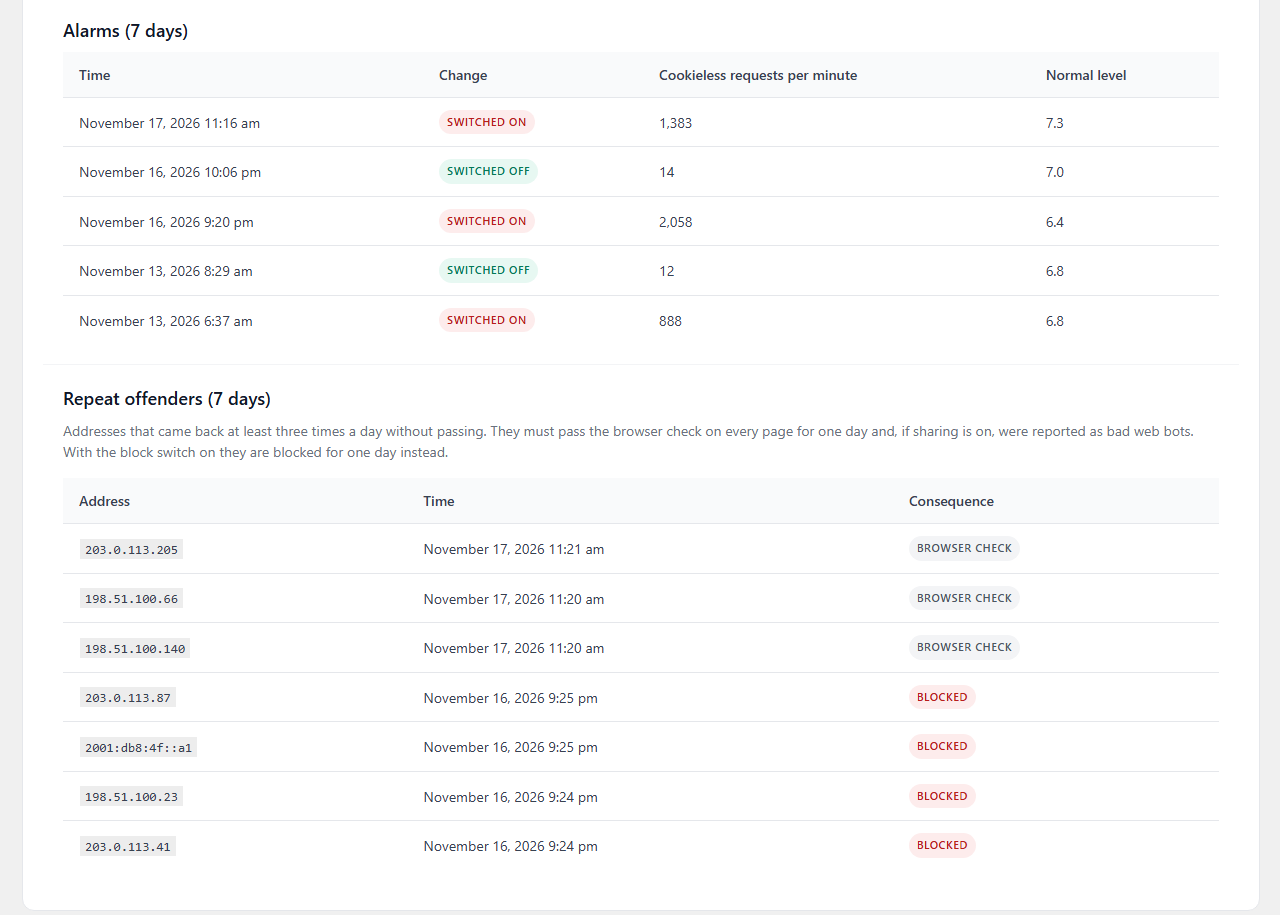
Debajo vienen las alarmas de los últimos siete días, con el valor que las disparó y el nivel normal en ese momento, y los reincidentes con su consecuencia.
Exportar CSV descarga los valores por minuto, las muestras y los reincidentes de los últimos 30 días. El escudo contra sobrecarga no guarda nada durante más tiempo.
¿Cómo encuentro los eventos del escudo contra sobrecarga en el registro de eventos?
Cada activación y desactivación figura también en el registro de eventos normal, en Actividad. El filtro por tipo admite grupos enteros: el grupo Cortafuegos contiene «Escudo contra sobrecarga activado», «Escudo contra sobrecarga desactivado» y «Escudo contra sobrecarga: reincidente bloqueado», y el grupo Bots contiene «Escudo contra sobrecarga: reincidente».
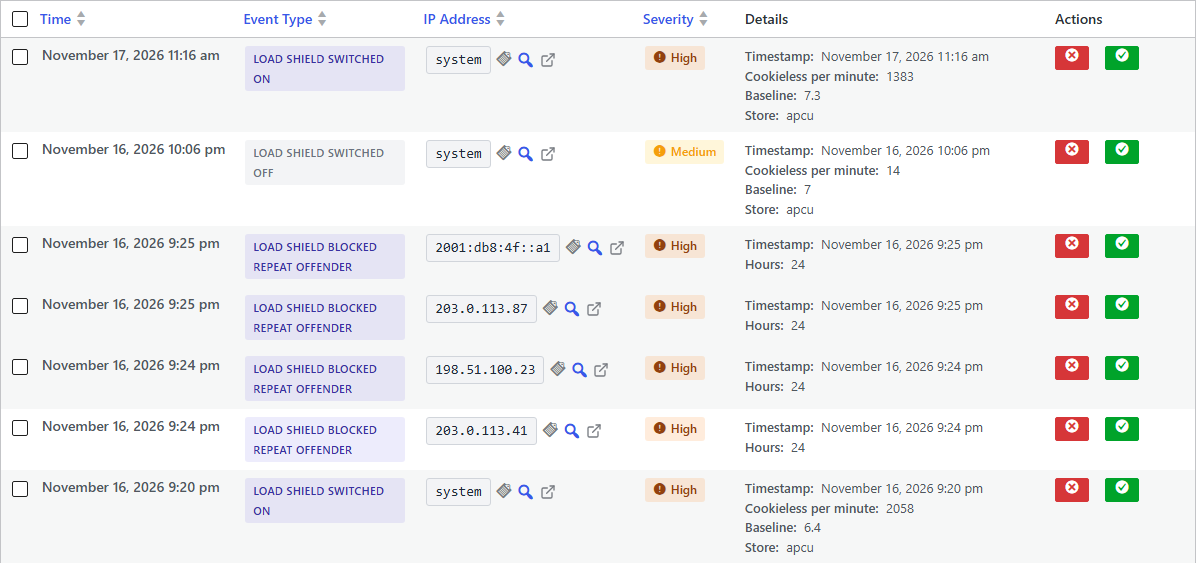
Si el bloqueo local está activado, los reincidentes bloqueados aparecen en la lista de bloqueos normal, en Actividad, Listas de IP. Ahí liberas una dirección con un clic. La Whitelist vale como en todo Hive: una dirección que está en la Whitelist no se comprueba ni se bloquea.
¿Cómo evita el escudo contra sobrecarga las falsas alarmas?
Una protección que deja fuera a visitantes reales es peor que no tener ninguna. Por eso el escudo contra sobrecarga está construido en cada punto de modo que, en caso de duda, el visitante pase:
- Comprobar en lugar de bloquear. La consecuencia de una avalancha es una redirección o un cálculo que cualquier navegador supera. Solo se bloquea si activas el bloqueo local, y entonces solo las direcciones que en un mismo día recibieron la comprobación tres veces y no la superaron nunca.
- Una comprobación superada protege a toda la dirección. Si en un día algún visitante de una dirección ha superado la comprobación, esa dirección nunca cuenta como reincidente. Eso protege a oficinas, universidades y redes móviles, donde muchas personas comparten una dirección.
- Se reconoce a quien bloquea las cookies. Un navegador que no acepta cookies recibe la comprobación del navegador tras tres redirecciones y después queda libre durante 15 minutos. Nunca se comunica a la comunidad.
- Los usuarios con sesión iniciada llevan la cookie de WordPress y nunca ven una comprobación.
- Los rastreadores verificados se reconocen por DNS inverso con comprobación cruzada y no se comprueban nunca. Hasta que la lista de rastreadores se ha cargado en un sitio recién configurado, el escudo contra sobrecarga solo mide.
- Los accesos técnicos quedan libres: el propio servidor, las direcciones privadas, los proxies de confianza sin cabecera de cliente, los endpoints de WordPress (cron, REST, AJAX, acceso, también en un subdirectorio), los feeds,
wc-apiy las descargas de iCal. Las excepciones del cortafuegos que hayas definido para todo el cortafuegos valen también aquí. - Si algo falla, el sitio sigue accesible. Si la Protección ampliada no puede leer o escribir su contador, deja pasar la solicitud.
- En el modo de medición no se bloquea ni se comprueba nunca.
¿Qué pasa con los buscadores y los rastreadores de IA?
Los rastreadores que se identifican y cuyo origen se puede verificar no ven nunca el escudo contra sobrecarga. Para ello, Hive consulta el nombre de host de la dirección que hace la solicitud y lo vuelve a resolver como comprobación cruzada. Un cliente que solo se llama «Googlebot» en el User-Agent no supera esa prueba y acaba en la lista de observación.
En producción, en el sitio afectado, durante la alarma pasaron con estado 200 Googlebot, Applebot, PerplexityBot y SeznamBot, entre otros. Los rastreadores que no se pueden verificar recibieron, como cualquier otro cliente sin cookie, la comprobación con estado 503 y Retry-After. Es la respuesta que HTTP prevé para «ahora mismo sobrecargado, vuelve más tarde», y los rastreadores serios la respetan.
¿Qué aporta el escudo contra sobrecarga en cifras?
Hemos medido el escudo contra sobrecarga por tres vías: en una prueba de carga contra una copia del sitio afectado, reproduciendo once días de registros de acceso reales y en producción.
Prueba de carga: avalancha más visitantes reales
| Medida | Sin escudo contra sobrecarga | Con escudo contra sobrecarga (Automático) |
|---|---|---|
| Tiempo de carga para los visitantes, percentil 95 | 28,5 s | 0,77 s |
| Visitas de página completadas | 8 de 180 | todas |
| Ejecuciones de WordPress | 5132 | 697 |
| Uso de CPU | 681 % | 20,7 % |
| Parte de la avalancha respondida en unos 5 ms | 0 % | 92,1 % |
| Tiempo hasta la alarma | no aplica | 37 s |
Reproducción de once días de registros de acceso
Once días con 3,0 millones de solicitudes en total, entre ellos los cinco días de avalancha y cinco días tranquilos:
- La parte de las solicitudes de rastreadores que llegó a WordPress bajó del 15,1 % al 4,2 %.
- El pico bajó de 2167 a 306 páginas sin caché por minuto.
- Las 36 711 páginas vistas por visitantes reales se sirvieron todas, no se perdió ni una.
- En los cinco días tranquilos, el escudo contra sobrecarga no disparó ninguna alarma.
En producción
Diez minutos de funcionamiento en producción durante la avalancha:
- 1342 direcciones recibieron la comprobación, 60 de ellas la resolvieron y vieron la página.
- De las direcciones que no la resolvieron, ni una sola cargó nunca una imagen, una hoja de estilos o un script. No eran, por tanto, navegadores reales.
- 1268 de esas direcciones apuntaban a filtros de calendario, y solo 20 a páginas sin cadena de consulta.
- La carga del servidor estuvo entre 1,5 y 2,4 en lugar de 47.
- Un navegador recién abierto necesitó, comprobación incluida, 3,7 segundos (escritorio) y 0,6 segundos (móvil) hasta tener la página completa.
¿Dónde están los límites?
- Los bots con navegadores reales guardan cookies y resuelven el cálculo. Contra ellos actúan el límite de admisión, la página de espera y la página de la casilla: limitan cuántos clientes nuevos por minuto llegan a WordPress. Una botnet así no se detiene del todo con eso.
- El escudo contra sobrecarga no sustituye a una caché de página. Protege las páginas que no se pueden cachear. Una página que el servidor web sirve desde su propia caché no llega nunca a PHP y ni se cuenta ni se comprueba.
- Un cambio de red vuelve a provocar la redirección. La cookie está ligada a la red del visitante (/24 en IPv4, /64 en IPv6). Quien pasa de la wifi a la red móvil recibe una nueva redirección durante una avalancha.
- Sin Protección ampliada no hay escudo contra sobrecarga. En los planes de alojamiento que no permiten ni
.user.inini una configuración propia de PHP no se puede usar. - Los ataques de ancho de banda a nivel de red son cosa del proveedor de alojamiento. El escudo contra sobrecarga protege los workers de PHP, no la línea.
¿Cumple el escudo contra sobrecarga con el RGPD?
El escudo contra sobrecarga trabaja por completo en tu servidor. No se integra ningún servicio de terceros, ningún proveedor de captcha, ninguna fuente ni ningún script de fuera.
- Cookie:
rip_humancontiene una marca de tiempo y una firma ligada a la red del visitante. No contiene ningún identificador con el que se pueda reconocer a un visitante o seguirlo de una página a otra. Solo se establece durante una avalancha, vale 24 horas y esHttpOnlyySameSite=Lax. Sirve únicamente para proteger el sitio de la sobrecarga. Aclara con tu delegado de protección de datos si la clasificas como técnicamente necesaria y si la mencionas en tu política de privacidad. - Registro: Se guardan contadores por minuto y, para los reincidentes y las muestras, la dirección IP. A los 30 días se borra todo.
- Aviso a la comunidad: Si el uso compartido está activado, la dirección de un reincidente se envía a reportedIP con la categoría «Bad Web Bot». Las solicitudes sueltas, quienes bloquean las cookies y las direcciones desde las que alguien superó la comprobación ese día no se comunican nunca. El interruptor se puede desactivar.
- Desinstalación: Con la opción de borrar los datos, Hive Pro elimina las tablas y los archivos del escudo contra sobrecarga.
¿Cómo controlo el escudo contra sobrecarga con WP-CLI y MainWP?
Hive 3.0.9 trae tres comandos nuevos de WP-CLI para todos los ajustes. Usan la misma validación que la interfaz de administración, y un valor no válido se rechaza.
wp reportedip settings list
wp reportedip settings get reportedip_hive_load_shield_mode
wp reportedip settings set reportedip_hive_load_shield_mode log
wp reportedip settings set reportedip_hive_load_shield_mode auto
wp reportedip settings set reportedip_hive_load_shield_floor 200
Los valores del modo son off, log (Solo medir), auto y always, y los del alcance, expensive, hardening y all.
Quien gestiona varios sitios ve el estado en la extensión de MainWP «ReportedIP Hive for MainWP»: una columna propia muestra, para cada sitio, si el escudo contra sobrecarga está listo, mide, espera o está respondiendo a una avalancha, y cuántas solicitudes ha respondido en 24 horas. Los ajustes del escudo contra sobrecarga siguen el estándar de ajustes de Hive y se pueden distribuir, como todos los demás, mediante MainWP y la gestión de flota del portal de clientes.
¿Qué más cambia en Hive 3.0.9 y Pro 3.1.0?
- Regla más estricta en el modo de refuerzo (Pro): Si en la última hora han fallado en el acceso al menos cinco direcciones de la misma red /24, la siguiente dirección IPv4 de esa red se bloquea ya al primer intento fallido y se comparte con la comunidad. La Whitelist se respeta, y IPv6 queda excluido.
- «Pro» en lugar de «Professional»: La insignia del plan, los nombres de los planes y el readme llaman ahora al plan igual que la página de precios.
- Enlaces en tu idioma: Los enlaces del plugin a reportedip.com llevan a la versión en alemán, francés o español, y si no, a la inglesa.
- Exportación sin límite: La exportación del registro de eventos (CSV y JSON) ya no está limitada a 1000 líneas y aplica los filtros de la tabla.
- Multisitio: La Protección ampliada usa siempre el directorio del sitio principal.
- Escritura segura: El archivo de la Protección ampliada se sustituye de forma atómica (primero se escribe en un archivo temporal y luego se renombra). Ya no puede quedar un archivo a medio escribir.
- Para desarrolladores: hooks nuevos con los que los complementos enganchan sus propios módulos en la Protección ampliada (
reportedip_hive_guard_modules,reportedip_hive_guard_rebake,reportedip_hive_guard_queue_entry).
Preguntas frecuentes
¿Es el escudo contra sobrecarga un captcha?
No. Normalmente el visitante no ve nada, o ve un aviso durante un segundo. No hay imágenes, ni acertijos, ni servicios de terceros. Solo cuando se alcanza el límite de admisión durante una avalancha aparece una única casilla para marcar, que sirve el propio sitio.
¿Perjudica el escudo contra sobrecarga a mi posicionamiento?
No. A los buscadores verificados no se los comprueba nunca. Todos los demás clientes reciben durante una avalancha el estado 503 con Retry-After, que los buscadores interpretan como algo temporal. Sin avalancha, el ajuste «Automático» no comprueba a nadie.
¿Cuánto rendimiento cuesta el escudo contra sobrecarga?
En reposo, de 1 a 3 microsegundos por solicitud. Durante una avalancha ahorra recursos: una página de comprobación cuesta unos 5 milisegundos en lugar de una ejecución completa de WordPress.
¿Funciona el escudo contra sobrecarga con WP Rocket, LiteSpeed Cache y otros plugins de caché?
Sí. Las páginas en caché que el servidor web sirve directamente no llegan al escudo contra sobrecarga. Este se ocupa de lo que no pasa por la caché. Las páginas de comprobación llevan Cache-Control: no-store y no acaban en ninguna caché.
¿Funciona el escudo contra sobrecarga detrás de Cloudflare o de otro proxy?
Sí, siempre que el proxy esté registrado en Hive como de confianza, para que se lea la dirección real del visitante. Las solicitudes de un proxy de confianza sin cabecera de cliente no se comprueban nunca.
¿Necesito APCu?
No. El escudo contra sobrecarga funciona con APCu y sin él.
¿Qué pasa con los visitantes que bloquean las cookies?
Reciben la comprobación del navegador tras tres redirecciones y después quedan libres durante 15 minutos. Ni se comunican a la comunidad ni se bloquean.
¿Puedo quedarme fuera como administrador?
No. A los usuarios con sesión iniciada no se los comprueba nunca, y la página de acceso, la API REST y admin-ajax.php están excluidas.
¿Cómo desactivo el escudo contra sobrecarga en una emergencia?
Pon el modo en «Desactivado» o ejecuta wp reportedip settings set reportedip_hive_load_shield_mode off.
¿Existe el escudo contra sobrecarga también en el plugin gratuito?
No. El escudo contra sobrecarga forma parte del complemento Pro, a partir del plan Pro. El plugin gratuito sigue incluyendo el cortafuegos, la protección del acceso, la 2FA y la Protección ampliada. Los planes están en la página de precios.
Más información
- Avalanchas de bots: detección y contramedidas
- ReportedIP Hive 3.0.7: protección antispam para formularios de contacto de Divi
- ReportedIP Hive 3.0.5: comprobación de las cabeceras de seguridad
- Documentación: Hive Pro
- Documentación: instalación
- Changelog completo
Changelog
ReportedIP Hive Pro 3.1.0 (17 de noviembre de 2026)
- Nuevo: escudo contra sobrecarga en la Protección ampliada con los modos Desactivado, Solo medir, Automático y Siempre (plan Pro y superiores).
- Nuevo: redirección para visitantes sin cookie, comprobación del navegador para clientes sospechosos y «Continuar» tras unos cinco segundos sin JavaScript.
- Nuevo: límite de admisión con página de espera y página de la casilla, por defecto 120 visitantes comprobados por minuto.
- Nuevo: alcance del escudo contra sobrecarga y vínculo con el modo de refuerzo.
- Nuevo: lista de observación para bots falsos, coincidencias del cortafuegos en modo solo informe y reincidentes (un día de comprobación del navegador en lugar de bloqueo).
- Nuevo: compartir los reincidentes con la comunidad como «Bad Web Bot» (activado por defecto) y bloqueo local durante 24 horas (desactivado por defecto).
- Nuevo: pestaña de registro, tarjeta del escritorio, aviso en la barra de administración, exportación CSV de 30 días y columna en la extensión de MainWP.
- Nuevo: páginas de comprobación con estado 503 y
Retry-After, y verificación de rastreadores por DNS inverso con comprobación cruzada. - Nuevo: regla /24 en el modo de refuerzo para los accesos fallidos.
- Cambiado: tarjetas de planes, avisos de mejora de plan y descripciones de funciones con las palabras de la página de precios.
- La desinstalación con borrado de datos elimina las tablas y los archivos del escudo contra sobrecarga.
ReportedIP Hive 3.0.9 (17 de noviembre de 2026)
- Nuevo: comandos de WP-CLI
wp reportedip settings list,getyset. - Nuevo: hooks para módulos de complementos en la Protección ampliada, versión 11 del guard. Los sitios reconstruyen solos la Protección ampliada tras la actualización.
- Nuevo: línea de registro «Informe enviado» en el registro de eventos en cuanto un informe ha salido hacia la comunidad.
- Cambiado: «Pro» en lugar de «Professional» en la insignia del plan, los nombres de los planes y el readme.
- Cambiado: enlaces a reportedip.com en el idioma del área de administración (alemán, francés, español y, si no, inglés).
- Corregido: exportación del registro sin el límite de 1000 líneas y con los filtros de la tabla.
- Corregido: en multisitio, la Protección ampliada usa siempre el directorio del sitio principal.
- Corregido: el archivo de la Protección ampliada se escribe de forma atómica.
Protege tu sitio WordPress con cortafuegos, protección del acceso, 2FA y escudo contra sobrecarga frente a las avalanchas de bots. El plugin básico es gratuito y está en el directorio de plugins de WordPress.