Skip to main contentSkip to footer
Plugin de seguridad para WordPress · Multisitio · Made in Germany

ReportedIP Hive: detén los ataques de Brute Force antes de que lleguen a WordPress

Reputación de IP en tiempo real procedente de una red comunitaria de amenazas, dieciséis Attack Sensors, incluido un Web Application Firewall, y autenticación de dos factores con cuatro métodos. Núcleo de código abierto, relé alojado en la UE, DPA compatible con el RGPD, desarrollado y gestionado en Alemania.

El plugin en sí es gratuito: protección local completa, sin registro y sin cuenta. Los planes de pago añaden el relé gestionado. Comparar planes

Versión 2.1.62 PHP 8.1+ · WP 5.9–7.0 Relé alojado en la UE · DPA incluida
Código abierto · GPL-2.0. Sin telemetría. Correo electrónico y SMS solo en la UE · DPA. Fabricado en Alemania. Versión 2.1.62
Lista completa de funciones

Todo lo que hace Hive, en una sola pantalla

Un único plugin, sin necesidad de una segunda suscripción. El núcleo de detección e identificación es gratuito y está bajo licencia GPL-2.0 en todos los modos; los planes de pago añaden relés gestionados, gestión de flotas y una serie de módulos avanzados adicionales. Nada de lo que se muestra a continuación es un adelanto de una funcionalidad que luego resulte estar bloqueada.

Las etiquetas de nivel indican el nivel más bajo que incluye esa funcionalidad.

Los dieciséis sensores

Cada superficie que utiliza realmente un atacante tiene su propio sensor, su propio umbral y su propio interruptor de apagado. Esta es la lista completa que incluye el plugin, en el orden establecido por el propio plugin. Ninguno de ellos necesita la Community Network para funcionar.

16
  • Intentos fallidos de Login Free Seguimiento de ataques de Brute-Force en wp-login, REST y XML-RPC.
  • Ataque de prueba de contraseñas Free Detecta una dirección que va alternando entre varios nombres de usuario.
  • Comentarios spam Free Envío automatizado de comentarios, puntuados en lugar de estimados.
  • Uso indebido de XML-RPC Free Ampliación de llamadas múltiples y listado de usuarios recurrentes, cada uno de ellos con seguimiento por separado.
  • Uso indebido de la contraseña de la aplicación Free Intentos de eludir la autenticación básica en REST y XML-RPC.
  • Rate Limit de la REST API Free Límites globales y para rutas sensibles, con exención para los usuarios que hayan iniciado sesión.
  • Defensa contra la User Enumeration Free Sondas de autor, los Endpoints de los usuarios, la divulgación de oEmbed y el enmascaramiento de errores de Login.
  • Escáner y detección de errores 404 Free Cuenta las rutas erróneas y rechaza inmediatamente aquellas que sabe que son incorrectas.
  • Web Application Firewall Free SQL Injection, XSS, recorrido de rutas, inyección de comandos y envoltorios LFI.
  • Verified Bot Detection Free Rastreadores reales confirmados mediante rangos oficiales y Reverse DNS; se han marcado los falsificadores.
  • Defensa de la inscripción Free Dominios desechables, nombres reservados, reglas de correo y un límite de registro por dirección.
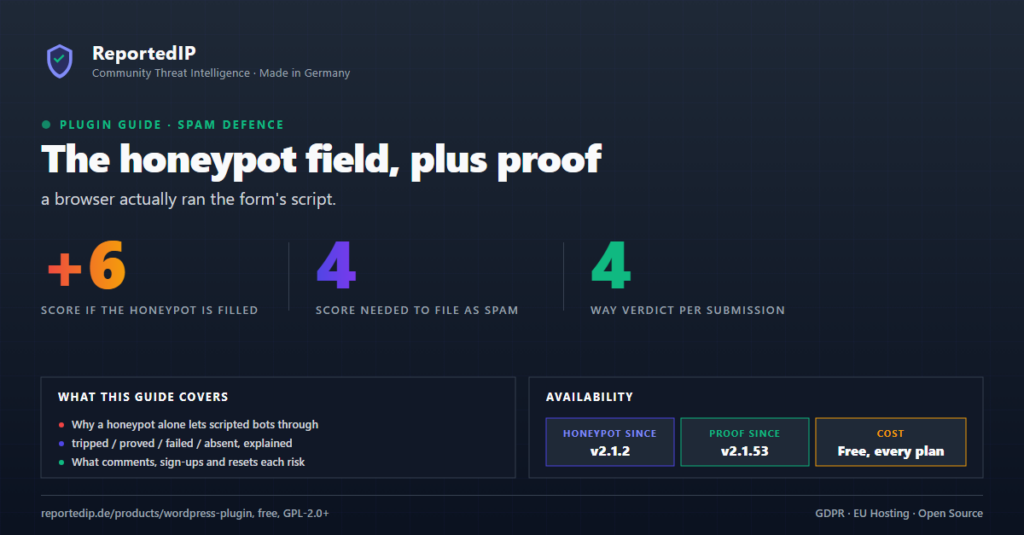
  • Justificante de cumplimentación del formulario Free Comprueba que el navegador haya cargado realmente el formulario. Sin captcha, sin pasos adicionales.
  • Comprobación de los formularios por parte de la comunidad Free Una dirección desde la que el sitio web rechace el inicio de sesión no podrá publicar un comentario.
  • Anomalía geográfica Free Si se inicia sesión desde un país en el que nunca se ha iniciado sesión con esa cuenta, se volverá a solicitar la autenticación 2FA.
  • Política de contraseñas Free Clases de longitud y de caracteres, con una comprobación opcional de incumplimiento mediante k-anonimato.
  • Inicio de sesión en WooCommerce Free Los formularios de «Mi cuenta» y de finalización de la compra se cuentan por separado de wp-login.

Lee los detalles Cómo funcionan los sensores Dentro del cortafuegos

¿Qué ocurre cuando se activa un sensor?

La detección es solo la mitad del asunto. Lo que distingue a un plugin de seguridad que mantienes de uno que desinstalas es cómo actúa ante el visitante que ha activado un sensor por accidente.

8
  • Bloqueo progresivo Free Una primera infracción cuesta unos minutos; una reincidente, varios días. No hay sanciones generales.
  • Report-Only Mode Free Cada sensor puede registrar lo que habría hecho y no rechazar nada.
  • Whitelist y excepciones Free Las direcciones, los rangos y tu propio servidor nunca se tienen en cuenta en tu contra.
  • Endpoints en los que no se requiere el consentimiento Free Real Cookie Banner, Complianz, Borlabs y CookieYes eluden el Rate Limit.
  • Se han excluido los rastreadores verificados Free Un motor de búsqueda confirmado nunca queda bloqueado por un umbral de frecuencia.
  • Compatible con el plugin de caché Free Ninguna capa de caché puede almacenar la página de error ni mostrársela a un visitante real.
  • Hardening Mode Professional Un ataque coordinado endurece los umbrales en todos los sitios web durante una hora y, a continuación, los relaja.
  • Bloqueo de nodos de salida de Tor Professional Opcional, a partir de una lista firmada que se actualiza dos veces al día. Estos bloqueos nunca se comunican a la comunidad.

Lee los detalles Bloqueo progresivo de direcciones IP Hardening Mode

Cerrar las puertas que nunca se utilizan

WordPress incluye funciones que la mayoría de los sitios web nunca utilizan, y todos los escáneres las prueban en primer lugar. Cada opción que aparece a continuación está desactivada hasta que la actives, y se puede desactivar de nuevo desde la misma pantalla.

12
  • Restricción del acceso a la REST API Free Solo para usuarios que hayan iniciado sesión, o restringido a determinados roles y espacios de nombres.
  • XML-RPC y pingback desactivados Free Una opción para el protocolo que la mayoría de los sitios web nunca utilizan.
  • Los canales RSS y Atom están desactivados Free Los endpoints de las fuentes, en el caso de los sitios web que no los publican.
  • Área de administración cerrada a los visitantes Free Los visitantes que hayan cerrado sesión no obtienen ninguna información del área de administración.
  • No se permite el uso de PHP en las subidas de archivos Free Se ha bloqueado la ejecución en la carpeta «uploads» a nivel del servidor.
  • Se han eliminado las huellas de versión Free Las etiquetas generadas que indican al escáner qué debe intentar a continuación.
  • Dirección de Login oculta Free Cambia la página de inicio de sesión y actualiza todo lo que siga solicitando la antigua.
  • Basic Security Headers Free Opciones de tipo de contenido, opciones de marcos y Referrer-Policy.
  • Encabezados avanzados Professional HSTS, Permissions-Policy, un generador de CSP basado en informes y aislamiento entre orígenes.
  • Solución lista para usar anterior a WordPress Free Bloqueo opcional antes de que se cargue WordPress, con la configuración de Apache y nginx.
  • Conjunto de reglas básicas de OWASP Free Incluye el nivel 1 de «Paranoia», está protegido contra ReDoS y cuenta con un diseño «fail-open».
  • Conjuntos de reglas detallados mediante Priority Sync Professional Normas de los niveles 2 y 3 firmadas, actualizadas a medida que se publican.

Lee los detalles Dentro del cortafuegos

Autenticación de dos factores e identidad

Cuatro factores secundarios, tres de ellos gratuitos y que funcionan sin conexión. También se aborda el proceso de restablecimiento, ya que un atacante que tenga acceso a un buzón de correo no necesita la contraseña.

14
  • Authenticator Apps Free RFC 6238 TOTP: claves cifradas en reposo.
  • Passkeys y WebAuthn Free Face ID, Touch ID, Windows Hello y claves FIDO2. Resistente al phishing.
  • Códigos de correo electrónico Free Seis dígitos, validez corta, con Rate Limit tanto en el envío como en la verificación.
  • Códigos SMS Professional Entrega a nivel mundial a través del relé gestionado, sin necesidad de tener tu propio contrato de telefonía móvil.
  • Recovery Codes Free Diez códigos de un solo uso, almacenados como hash, con una advertencia antes de que se utilicen los últimos.
  • Restablecimiento de contraseña con 2FA Free Un segundo factor antes de que se acepte una nueva contraseña. El correo electrónico no puede ser ese factor.
  • Trusted Devices Free Asignadas, con fecha de caducidad, registradas con la última fecha de uso y revocadas automáticamente al cambiar de país.
  • Aplicación por función Free Exigir la autenticación de dos factores (2FA) para los roles seleccionados, con un periodo de gracia y un número limitado de omisiones.
  • Los usuarios gestionan sus propios métodos Free Añade, elimina y cambia el orden de los segundos factores desde la página de perfil.
  • Rate Limiting Free Los fallos repetidos provocan retrasos cada vez mayores y, finalmente, un bloqueo total.
  • Reto de aumento progresivo adaptativo Professional Solicita de nuevo el segundo factor de autenticación si cambias de país, de red o de dispositivo.
  • Autenticación de dos factores (2FA) en la tienda Professional El código se muestra dentro de tu tema de WooCommerce, manteniendo intacto el estado del carrito.
  • Varias llaves de seguridad Business Una clave principal y una clave de respaldo, detección de modelos y alertas sobre el ciclo de vida.
  • Login con marca Free Tu propio texto y tus plantillas de correo en la pantalla del segundo factor.

Lee los detalles Los cuatro métodos Passkeys y WebAuthn YubiKey en la práctica WooCommerce 2FA Servicio gestionado de correo electrónico y SMS Relay

Protección de formularios y señuelos

Una protección contra el spam que el visitante ni siquiera nota. No hay que resolver ningún acertijo ni interpretar ninguna imagen. El plugin comprueba si el navegador ha cargado realmente el formulario y si la dirección asociada a él corresponde a una de aquellas a las que el sitio web denegaría el acceso.

9
  • Formularios de comentarios, registro y restablecimiento de contraseña Free Los tres formularios de WordPress que tiene cualquier sitio web, incluidos de forma predeterminada.
  • API de formularios para crear tus propios formularios Free Bastan tres intentos para que un formulario creado manualmente elimine el captcha.
  • Contact Form 7 y Ultimate Member Professional Un interruptor para cada plugin, con las normas de registro incluidas.
  • Formidable y Elementor Business Formularios de Formidable Forms, Formidable PRO y Elementor PRO.
  • Comprobación de cálculos Professional Es un pequeño problema que el navegador tiene que resolver, por lo que ya no basta con copiar el nombre del campo.
  • Decoy Paths Free Cuarenta y cinco URL trampa que no existen en ningún sitio web real. Se denunciará a cualquiera que solicite una.
  • Honeypots de escáner Free Una solicitud de un objetivo de escáner conocido se rechaza de inmediato, en lugar de contabilizarse.
  • Autocomprobación en «Herramientas» Free Tres pruebas con tu propio navegador demuestran que la protección está realmente activa.
  • Período de gracia tras el encendido Free Una página almacenada en caché antes del cambio nunca puede impedir el acceso a un visitante.

Lee los detalles Formulario «Honeypot» Decoy Paths

Funcionamiento diario

Lo que el plugin ofrece a la persona que tiene que utilizarlo, ya sea en un sitio web o en cincuenta. Se puede acceder a todo lo que hay en este grupo tanto desde la línea de comandos como desde la pantalla.

14
  • Guía rápida en una sola página Free Elige el modo, pega la clave y activa la protección. El resto ya está preconfigurado según tu plan.
  • Registro de disponibilidad del sistema Free Dieciocho detectores para aquellos fallos que suelen pasar desapercibidos. Cada detección indica su gravedad y ofrece un enlace a la configuración correspondiente.
  • Puntuaciones de detección y de refuerzo Free Dos indicadores, cada uno con una calificación y un enlace directo a cada elemento que ha puntuado.
  • Widget del Dashboard Free Direcciones bloqueadas, ataques y la puntuación en la página principal de administración, en toda la red en Multisite.
  • Siete pantallas de lista Free Bloqueados, Whitelist, registros, cola, sesiones, registro de auditoría y la tabla de 2FA.
  • Importación y exportación Free Entrada en formato CSV para las listas; salida en formatos CSV y JSON para los registros y la copia de seguridad completa de la configuración.
  • Diseñado para Multisite Free La activación de la red comparte un único estado de amenaza, por lo que un único bloque abarca todos los sitios web.
  • WP-CLI Free Bloqueos, Whitelist, consultas, 2FA y refuerzo de la seguridad desde el shell.
  • Actualización automática Free Una nueva versión aparece en tu Dashboard como cualquier otro plugin.
  • Multi-site Dashboard Professional Todos los sitios web con licencia y su situación en un solo lugar.
  • Audit Event Trail Business Un registro de solo adición en el que se indica quién modificó qué configuración, plugin, archivo o cuenta.
  • Bloqueo de cuentas y sesiones Business Impide que una cuenta inicie sesión y cierra sus sesiones, aunque se conserve su contenido.
  • White-label Business Tu logotipo, tu texto, tus plantillas de correo electrónico.
  • Informe semanal en PDF Business Un resumen de seguridad que puedes entregar a un cliente sin tener que redactarlo tú mismo.

Lee los detalles Fortalecimiento de sitios Multisite La guía de inicio rápido

Privacidad y modo de funcionamiento

Hive funciona totalmente sin conexión si así lo deseas. La Community Network es una decisión que tú tomas, no una configuración predeterminada que descubres más adelante, y todos los campos que envía están documentados.

10
  • Local Shield Free Sin cuenta, sin solicitudes salientes, todas las decisiones se toman en tu propio servidor.
  • Community Network Free Consultas de reputación en tiempo real e Reports anonimizados, con una clave gratuita.
  • Recopilación mínima de datos Free No se deben incluir nombres de usuario, texto de comentarios ni User-Agents completos en ningún informe.
  • La retención la decides tú Free Limpieza diaria, anonimización al cabo de una semana; se conservan durante treinta días por defecto.
  • Cifrado en reposo Free Códigos de autenticación y números de teléfono protegidos con LibSodium.
  • Solicitudes de exportación y supresión Free Las herramientas de privacidad de WordPress proporcionan datos reales y llevan a cabo un borrado efectivo.
  • Texto de la política de privacidad Free Un fragmento listo para pegar que recoge los módulos que has activado.
  • Eliminar al desinstalar Free Es opcional, y se refiere a todas las tablas, opciones y datos de meta del usuario.
  • GDPR Export Tool Business Responde a las solicitudes de los interesados desde el Dashboard, en lugar de hacerlo manualmente.
  • Código abierto Free GPL-2.0, disponible públicamente en GitHub, con análisis estático y pruebas en cada commit.

Lee los detalles Privacidad por defecto Lo que comparte la red

Dos modos de funcionamiento

El modo predeterminado es totalmente fuera de línea. La Community Network es opcional y nunca obligatoria.

Local Shield

100 % sin conexión, sin cuenta

Los 16 sensores y el conjunto completo de 2FA se ejecutan localmente en tu propio servidor. Sin llamadas externas, sin telemetría, sin API Key.

  • Los 16 sensores de detección están activos
  • Conjunto de 2FA: TOTP, correo electrónico, WebAuthn (el SMS requiere el relé gestionado)
  • Gestión manual de Whitelists y Blocklists
  • Cero dependencias externas

Configuración predeterminada tras la instalación. Se puede cambiar en cualquier momento.

Community Network

Threat Intelligence en tiempo real

Consultas de reputación de IP previas a la autenticación en la base de datos pública. Coordinated-Attack Detection en miles de sitios. Se envían Reports anonimizados, de modo que cada ataque hace que la red sea más inteligente.

  • Consulta de reputación previa a la autenticación
  • Coordinated-Attack Detection
  • Threat Feed (Blacklist gestionada por la comunidad)
  • Participación estrictamente voluntaria, sin nombres de usuario ni contenido en los comentarios

Se requiere una cuenta gratuita en ReportedIP.com. Gratuita para siempre.

Restablecimiento de contraseña, protegido por 2FA: no solo el Login

Un buzón de correo robado no debería ser la llave maestra de tu sitio de WordPress. Hive integra el proceso de contraseña perdida con la misma puerta de 2FA que el Login, y el canal de recuperación (correo electrónico) queda excluido de los métodos válidos, ya que el propio enlace de restablecimiento llega por correo electrónico.

No se puede eludir el correo electrónico

El correo electrónico queda excluido de la autenticación de 2FA para el restablecimiento

Un buzón de correo comprometido no puede servir también como segundo factor. El enlace de restablecimiento y la confirmación de la autenticación 2FA deben llegar por canales diferentes: TOTP, Passkey, SMS o un Recovery Code de un solo uso.

Defensa en profundidad

Gancho de WordPress en dos etapas

Con doble control de acceso: una vez al cargar el formulario de restablecimiento y otra en password_reset. Una solicitud POST directa al formulario de restablecimiento sin un token verificado devuelve WP_Error de forma inmediata.

Token de 10 minutos y de un solo uso

Vinculado al usuario + clave + IP

El transitorio de restablecimiento verificado tiene un ámbito limitado al ID de usuario, la clave de restablecimiento con hash y la IP del cliente con hash. Se consume al primer uso y caduca a los 10 minutos.

Compartido con la limitación de Login

Sin superficie de ataque Brute-Force independiente

Los intentos fallidos de desafío de restablecimiento alimentan el mismo límite de la misma IP que ya protege wp-login.php. Bloqueo total opcional para cuentas que solo dispongan de 2FA por correo electrónico; se incluye notificación al administrador.

El precio más bajo por dominio protegido

La mayoría de los plugins de seguridad se licencian por sitio web individual. Hive se licencia por plan, por lo que cuantos más sitios web gestiones, menos te costará cada uno. Todos los precios incluyen el 19 % de IVA; el plan Enterprise se cotiza neto (B2B).

Plan Precio Sitios € / dominio Características destacadas
Gratis 0 € 1 0 € Los 16 sensores, incluyendo WAF + 2FA, Local Shield
Professional 14,90 € al mes 3 4,97 € Relé gestionado de correo electrónico/SMS, Hardening Mode
Business 39 € al mes 15 2,60 € White-label, WP-CLI completo, exportación conforme al RGPD
Enterprise desde 663 € al mes (netos) Ilimitado AVV personalizado, incorporación dedicada

Sin restricciones de acceso a la protección

Todos los sensores y todos los métodos de autenticación de dos factores (2FA) se integran en el núcleo de código abierto y siguen siendo gratuitos. Los planes de pago añaden envío gestionado de correo electrónico y SMS, licencias para múltiples sitios y cuotas de API más altas, pero nunca la seguridad en sí misma. El relé funciona con subprocesadores exclusivos de la UE bajo un acuerdo de tratamiento de datos (DPA) firmado. La facturación anual supone un ahorro del 17 % (149 € al año en el plan Professional, 389 € al año en el plan Business).

Comparativa

Los competidores conceden licencias por sitio individual, por lo que su precio por dominio nunca baja. Precios de catálogo a fecha de abril de 2026, dólares estadounidenses convertidos a euros, brutos cuando el proveedor vende a consumidores.

Complemento € / dominio / mes Mail Relay 2FA 2FA por SMS Reglas restringidas en el plan Free
ReportedIP Hive Professional 4,97 € Incluido, 500 al mes Incluido, 25 al mes Sin restricciones
ReportedIP Hive Business 2,60 € Incluido, 2.500 al mes Incluido, 75 al mes Sin límites
Wordfence Premium 8,30 € No No Firewall Rules y firmas de malware con 30 días de retraso
Solid Security PRO 8,30 € No No
WP 2FA Premium 8,30 € No Solo con tu propia cuenta de Twilio
MalCare PRO 11,75 € No No
Patchstack Plus 17,00 € No No

Todos los proveedores mencionados aquí operan en infraestructuras de EE. UU. Hive almacena y procesa los datos en la UE en virtud de un acuerdo de tratamiento de datos (DPA) firmado. Lee la comparación completa entre Hive y Wordfence.

Elige un plan

La protección básica es idéntica en todos los niveles. Los planes de pago añaden retransmisión gestionada de correo electrónico y SMS Relay, licencias para múltiples sitios y cuotas de API más altas, pero nunca la seguridad en sí misma. Todos los precios incluyen el 19 % de IVA.

Planes para cada sede

El plugin Hive es gratuito y de código abierto para siempre, y el plan Free ya incluye la API pública con 1.000 comprobaciones al día. Los planes de pago incluyen un servicio gestionado de 2FA por correo electrónico y SMS Relay, gestión multisitio y cuotas de API más altas.

Free

Protección local, gratis para siempre

Free
  • Complemento Hive local completo, con los 16 Attack Sensors
  • Web Application Firewall (motor + conjunto de reglas de referencia OWASP Top 10)
  • Verified Bot Detection, Disposable-Email Blocking, Comment Honeypot y Form Execution Proof
  • Protección del registro (nombres de usuario prohibidos, normas sobre el correo electrónico, Rate Limit)
  • Interruptores de bloqueo de acceso (REST, XML-RPC, fuentes, PHP en subidas de archivos)
  • Registro de disponibilidad del sistema (12 detectores)
  • Security Headers básicos + Protection & Hardening Score
  • Códigos de referencia de páginas de bloques e MainWP Integration
  • Paquete completo de 2FA (TOTP, correo electrónico, WebAuthn, incluyendo una YubiKey o clave de seguridad por cuenta)
  • 1.000 comprobaciones de API al día
  • 50 Reports al día
  • 1 dominio
  • Apoyo de la comunidad

Business

Agencias, WooCommerce, White-label

32,42 € / mesIVA del 19 % incluidofacturación anual: 389,00 €
  • Todo en la versión Professional
  • Una sola licencia cubre 15 sitios web de clientes 2,60 € al mes por sitio web; inclúyelo en tu plan de mantenimiento
  • Reserva de 2 a 20 licencias en una sola factura Las cuotas, el correo con 2FA, los SMS y los dominios se multiplican; hasta un 15 % de descuento por volumen; 20 licencias equivalen a 300 sitios web.
  • Gestiona todas las páginas de los clientes desde un único Dashboard Una política de configuración, modificaciones específicas por sitio, aplicación con un solo clic y detección de desviaciones
  • Tu marca, no la nuestra Inicio rápido White-label, páginas de 2FA y plantillas de correo electrónico
  • 100 000 comprobaciones de API y 5 000 Reports al día 2.500 correos electrónicos de 2FA y 75 SMS al mes incluidos
  • WooCommerce de principio a fin White-label templates and audit of subscriptions and affiliations
  • Documentación para tus consultas sobre el cumplimiento normativo Registro de auditoría de solo adición de Logins, restablecimientos de contraseñas y cambios de roles, con exportación a CSV y JSON, además de un GDPR Export Tool
  • Copias de seguridad de las llaves de seguridad por usuario Varias claves WebAuthn, detección de modelos, alertas sobre el ciclo de vida de las claves
  • Cerrar una cuenta con un solo clic Bloquea la cuenta, cierra todas las sesiones y los Trusted Devices, y comprueba quién ha iniciado sesión en este momento
  • Priority Support, SLA de 12 horas
Obtener Hive Business

Garantía de devolución del dinero de 14 días. Cancela cuando quieras.

Ver precios

Incluye los niveles «Contributor» y «Enterprise», además de la tabla completa de comparación de funciones.

¿Utilizas Hive para tus clientes?

Diseñado para autónomos y agencias que protegen más de un sitio de WordPress.

  • Una licencia cubre 3 sitios web (Professional) o 15 sitios web (Business); no es necesario realizar una compra por cada cliente
  • White-label: ofrece Hive bajo tu propia marca; los clientes nunca verán «ReportedIP» (Business)
  • Incorporación masiva mediante WP-CLI, además de importación/exportación de configuraciones de entorno de pruebas a producción
  • Revende seguridad gestionada a un coste base de 2,60 € por dominio

Listo para funcionar en menos de 5 minutos

Sin Composer, sin pasos de compilación, sin dependencias externas. El inicio rápido se encarga del resto.

Descargar

Un solo archivo, reportedip-hive.zip. Guárdalo donde puedas encontrarlo otra vez.

Descargar Hive

Subir y activar

En el panel de administración de WordPress: Plugins → Añadir nuevo → Subir plugin. Selecciona el archivo ZIP y actívalo. El inicio rápido se abrirá automáticamente.

Configurar

Elige entre «Local Shield» o «Community Network». Activa los roles de autenticación de dos factores (2FA). Listo. Actualizaciones automáticas a través del GitHub Plugin Update Checker (PUC v5.6+).

FAQ sobre el plugin

Específicas del plugin de WordPress. Para preguntas generales sobre la plataforma, consulta la FAQ general.

¿Funciona en Multisite (red de WordPress)?

Sí. Hive se activa en toda la red y realiza un seguimiento de los ataques por sitio, con la opción de compartir una Blocklist global en toda la red. La licencia multisitio (Hive PRO = 3 sitios, Business = 15 sitios) controla cuántos sitios independientes pueden utilizar el servicio gestionado de reenvío de correo electrónico y SMS Relay.

¿Cómo funciona el mecanismo de actualización automática?

Hive incluye el Plugin Update Checker (PUC v5.6+). El plugin comprueba GitHub Releases cada 12 horas. Cuando subes una nueva vX.Y.Z etiqueta, una acción de GitHub genera el archivo ZIP y el Dashboard de WordPress muestra la actualización como cualquier plugin de WordPress.org.

¿Ralentizará mi sitio web?

No. Los contadores de sensores utilizan caché de objetos (Redis cuando está disponible) con búsquedas en milisegundos. Las respuestas de la API de reputación se almacenan en caché localmente con soporte para ETag para ahorrar créditos. El Dashboard de administración se carga bajo demanda, nunca en el front-end.

¿Es compatible con plugins de caché (WP Rocket, W3 Total Cache, LiteSpeed)?

Sí. Todas las páginas de administración y de Login de los plugins se excluyen automáticamente de la caché de páginas. Las consultas de reputación se realizan del lado del servidor antes de que WordPress las muestre, por lo que las páginas almacenadas en caché se sirven sin modificaciones. Realizamos pruebas con WP Rocket en cada lanzamiento.

¿Puedo exportar los registros o las IP bloqueadas?

Sí. Todas las tablas de listas (IP bloqueadas, Whitelist, registros, cola de API, cuadrícula de 2FA) admiten la exportación a CSV y JSON desde la interfaz de usuario de administración. Los comandos de WP-CLI cubren las mismas operaciones para la automatización (WP-CLI completo en el plan Business+).

¿Qué es de pago y qué sigue siendo gratuito?

La protección nunca está sujeta a pago: los dieciséis sensores forman parte del núcleo de código abierto y son gratuitos para siempre, en todos los planes, junto con la autenticación de dos factores (2FA) mediante TOTP, correo electrónico y WebAuthn; la 2FA por SMS se proporciona a través del relé gestionado en el plan Professional y superiores. Los planes de pago (Professional 14,90 €/mes, Business 39 €/mes) añaden la capa de comodidad, el envío gestionado de 2FA por correo electrónico y SMS, licencias multisitio (3 o 15 dominios en una sola licencia), cuotas de API más altas, el «Hardening Mode», la opción de White-label y WP-CLI completo. Todos los precios incluyen el 19 % de IVA.

¿Hay una versión de prueba o una garantía de devolución del dinero?

Puedes utilizar la edición gratuita de forma indefinida. Los planes de pago incluyen una garantía de devolución del dinero de 14 días (según el artículo 12 de nuestras Condiciones, excluyendo los créditos de SMS Bundles o Mail Bundles ya consumidos) y puedes cancelar en cualquier momento desde el Dashboard.

Guías de funciones de ReportedIP Hive

Guías detalladas sobre todas las funciones de seguridad de Hive, los Attack Sensors, el conjunto de autenticación de dos factores (2FA), el bloqueo progresivo, Threat Intelligence y la privacidad.

Protege todos los sitios web que gestionas con Hive PRO

Tres sitios web por 14,90 € al mes, gestión de la autenticación de dos factores (2FA), licencias multisitio y Hardening Mode. 14 días de devolución del dinero, cancelación en cualquier momento.

Código abierto (GPL-2.0) Sin telemetría. Relé alojado en la UE. Fabricado en Alemania